字节笔记本
2026年11月22日 · 约 7 分钟读完
Claude Code 跑在云端,活儿干在你的 Windows 上
用 Claude Code 做开发,常见的两条路都有点别扭:把项目搬到服务器上,得重装一遍工具链,编译测试还吃配置,高配机器的钱躲不掉;用远程桌面或 SSH 连着服务器的终端干,画面延迟、中文输入、复制粘贴都难受,多项目多会话也难管。
GitHub 上的开源项目 CC Desk Tunnel(CC 桌面隧道)给了第三条路:Claude Code 跑在云端,项目和工具链留在本机,命令通过一条加密反向隧道回到你的 Windows 上执行。项目目前 869 星、161 fork,TypeScript 写的,Apache-2.0 协议,10 月初建库,最近还在活跃更新。
解决什么问题
作者在 README 里把三种做法摆在一起对比:
| 常见做法 | 麻烦在哪 | 用 CC Desk Tunnel |
|---|---|---|
| 项目搬到服务器开发 | 重装工具链;编译、测试吃配置,得买高配机器;用不了本机编辑器、模拟器 | 项目和工具链留本机,命令本机执行;服务器只跑 Claude Code,低配即可 |
| 远程桌面 / SSH 终端 | 画面延迟、中文输入和复制粘贴别扭,长输出难翻阅 | 本机的桌面应用,原生输入、滚动和复制 |
| 直接用 CLI | 多项目多会话难管理,过程挤在一屏滚动的文字里 | 按项目分组会话,过程折叠成摘要、可逐级展开 |
工作方式:一条反向隧道
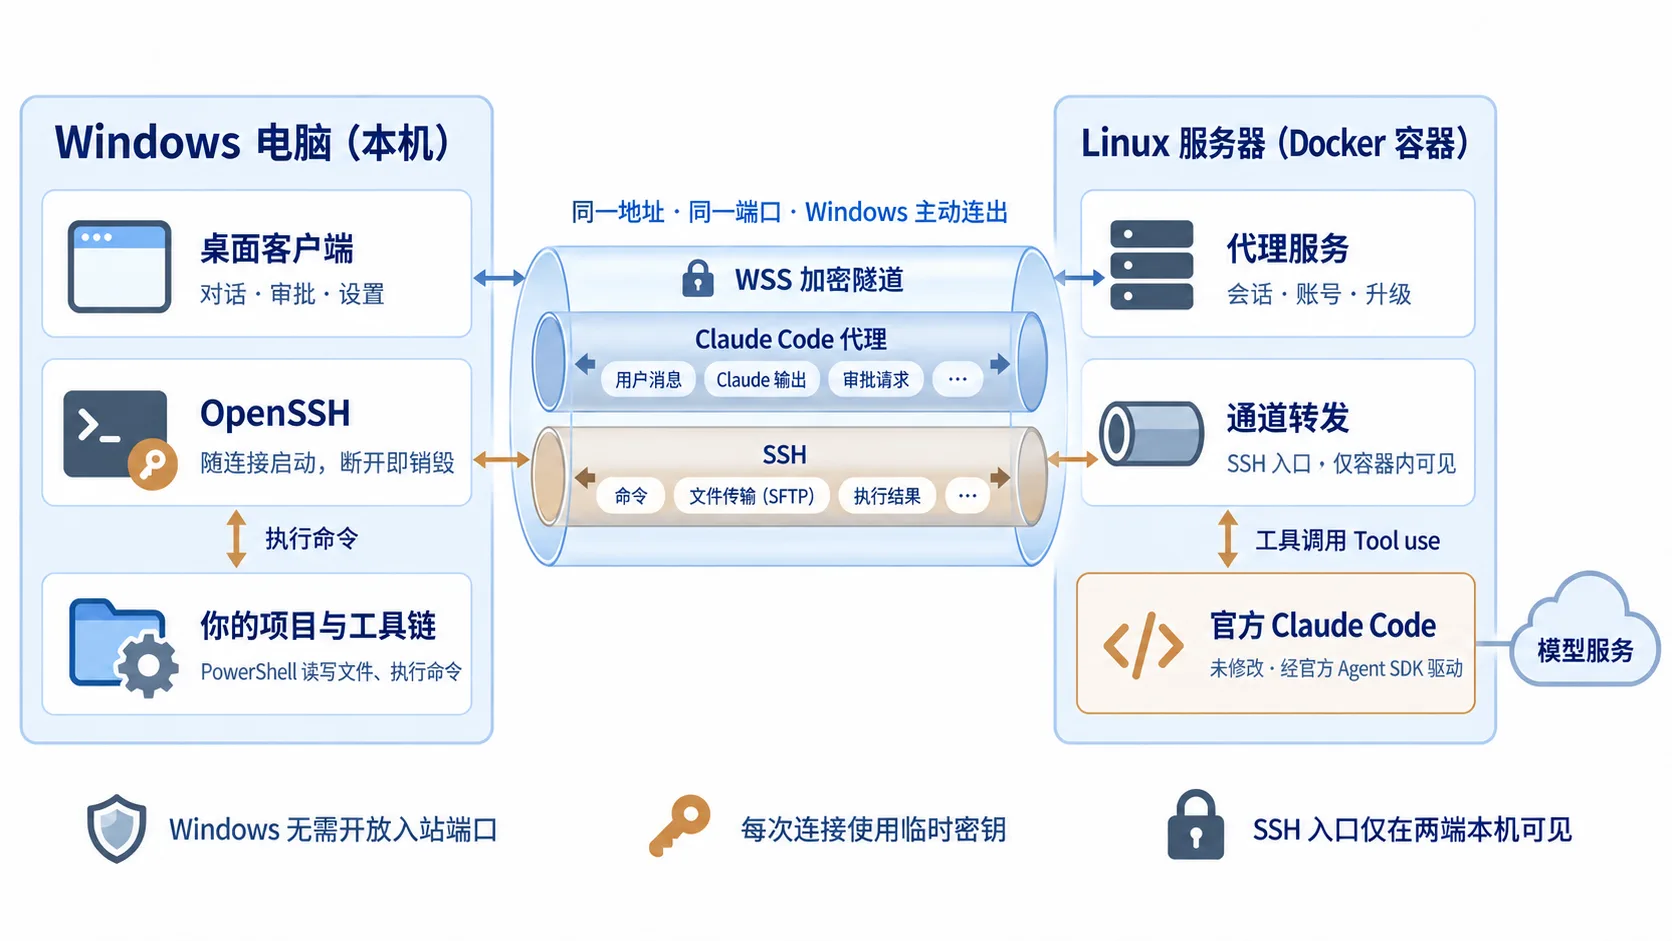
两端分别是:服务器上跑一个容器,Windows 上装一个桌面客户端。Claude 通过一条加密的反向 SSH 通道在你的电脑上读写文件、执行命令。
细节是这样的:两台机器之间只有一条 WSS 加密隧道,用同一个地址和端口,里面装着两类连接——桌面客户端与代理服务之间的对话(控制连接),和 Claude Code 经 SSH 操作本机的执行通道。
Windows 是主动连出的一侧,所以不需要公网 IP,也不需要开放任何入站端口。每次连接临时生成 SSH 密钥,断开即销毁,Windows 上不装常驻服务。
它不碰 Claude Code 本体:整个项目是官方 Agent SDK 与未修改的官方 CLI 之上的一层胶水,工具、审批、上下文管理都沿用原版,会话与长期记忆由云端的 Claude Code 自己保存。自有源码(客户端、服务端、构建部署脚本)全部公开,官方 CLI 仍从官方渠道安装、按 Anthropic 条款使用。
功能上有几处顺手的
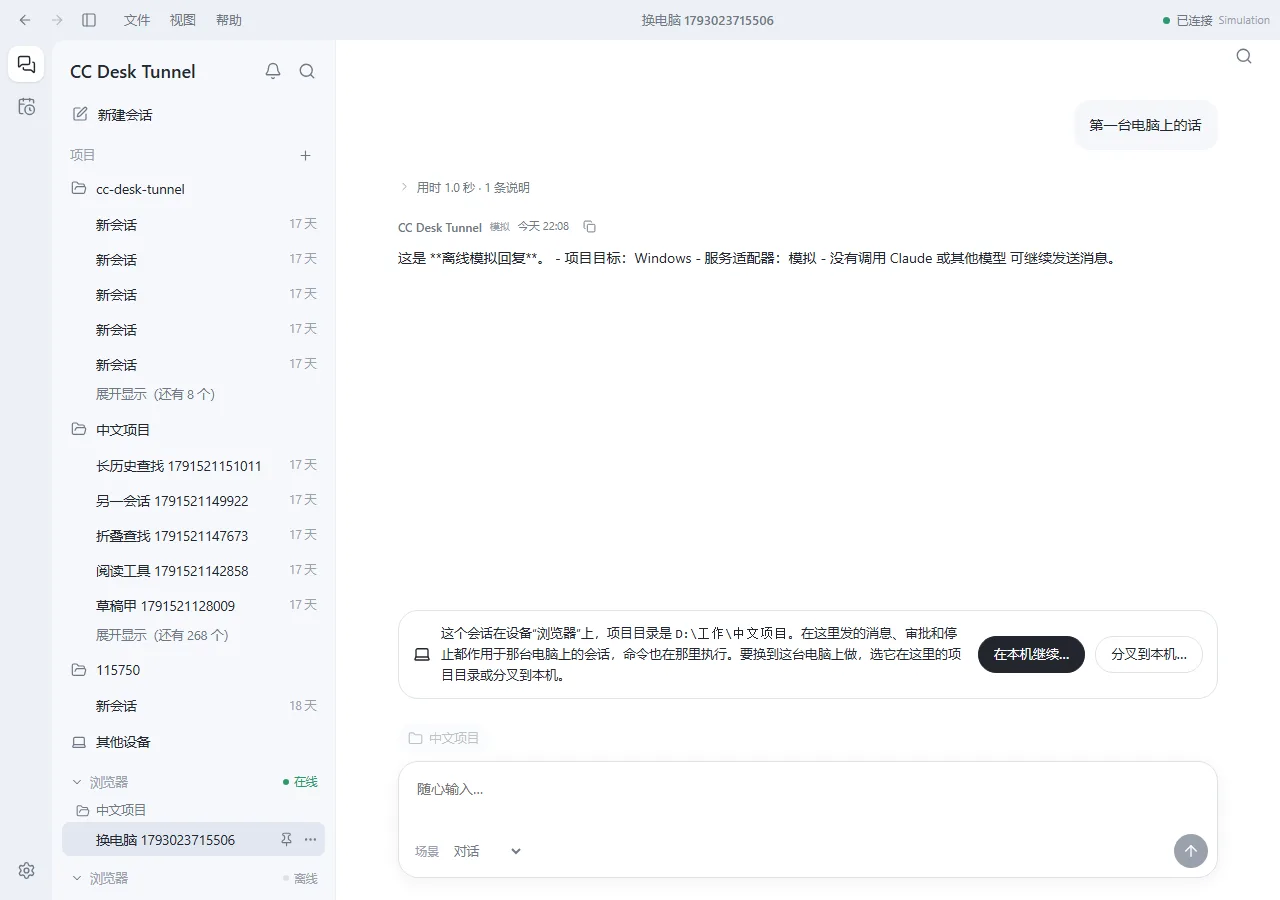
- 会话按 Windows 文件夹分组,可以新建、改名、删除、搜索、分叉,任意一条自己的消息都能「编辑重发」。
- 对话流式回复,思考过程折叠成摘要,工具调用的入参和结果都看得到;运行中能追加消息、随时停止。
- 模型、推理强度、审批模式、上下文占用与主动压缩这些原版设置,直接在客户端里调。
- 终端客户端
ccdt在自己的终端里打开原版 Claude Code,和图形客户端共用会话、上下文和调用统计。 - 客户端里登录、退出云端的 Claude 账号,看额度、重置时间和调用统计。
- 定时任务到点向指定会话发预设提示词;服务端升级在客户端里点一下就行,不必登服务器。
部署三步
需要一台有公网 IP 或域名的 Linux 服务器(推荐 Ubuntu,装好 Docker;arm64 是实验性支持)和一台 Windows 10/11 电脑。服务器不用高配——编译、测试都在本机跑,它只跑 Claude Code 和一个轻量代理服务,2 核 1GB 的入门机型就能运行。
服务端在服务器上执行一条命令:
sudo bash -c "$(curl -fsSL https://raw.githubusercontent.com/sun168567/cc-desk-tunnel/main/deploy/install.sh)"脚本把程序装到 /opt/cc-desk-tunnel,镜像从 ghcr.io 拉取,防火墙只需要放行默认的 8787 这一个 TCP 端口。装完会打印客户端要填的服务地址、证书指纹和服务凭据。日常管理有配套命令:cc-desk-tunnel status、logs、upgrade。
客户端二选一或都装:图形客户端是 .exe 安装包,自带 PowerShell 7 和 OpenSSH,不需要另装东西;终端客户端 ccdt 在 PowerShell 里一条命令装好:
irm https://raw.githubusercontent.com/sun168567/cc-desk-tunnel/main/deploy/install-ccdt.ps1 | iex登录 Claude 支持两种方式:普通登录打开官方授权页,贴回授权码;Setup token 登录由服务端执行官方命令完成授权,令牌只保存在服务端,图形对话与 ccdt 共用。macOS 和 Linux 也有客户端,目前都是实验性支持。
安全这块要看清
README 第一屏就是警告:项目主要由 AI 编写,个人维护,没经过专业安全审计,可能存在尚未发现的缺陷。
更实际的一条:连接期间,服务器能以你的 Windows 用户身份执行任意命令——服务器被攻陷,等于你的电脑被攻陷。所以它必须是你自己控制的可信机器,别部署在与人共用或来路不明的服务器上。
端口面上:8787 靠 TLS、服务凭据和登录限速保护;Claude 回到本机的 SSH 端口是随机的,只监听容器内部的回环地址,公网碰不到,只接受本次连接的临时公钥;Windows 一侧不需要放行任何入站端口。想再收紧,去云厂商的安全组把 8787 限制成只有自己的出口 IP 能访问——注意 Docker 发布的端口不受 ufw 规则限制,来源限制要在安全组里做。
写在最后
这个「云端跑 agent、本地干重活」的分工,正好和之前写的黑五 15 刀 VPS 装机记互补:那台 2 核 1G 的入门机,拿来当 cc-desk-tunnel 的服务端刚刚好。
仓库地址:sun168567/cc-desk-tunnel。