字节笔记本
2026年11月7日 · 约 3 分钟读完
工具调用发错了连接器:一次没泄露数据的静默路由
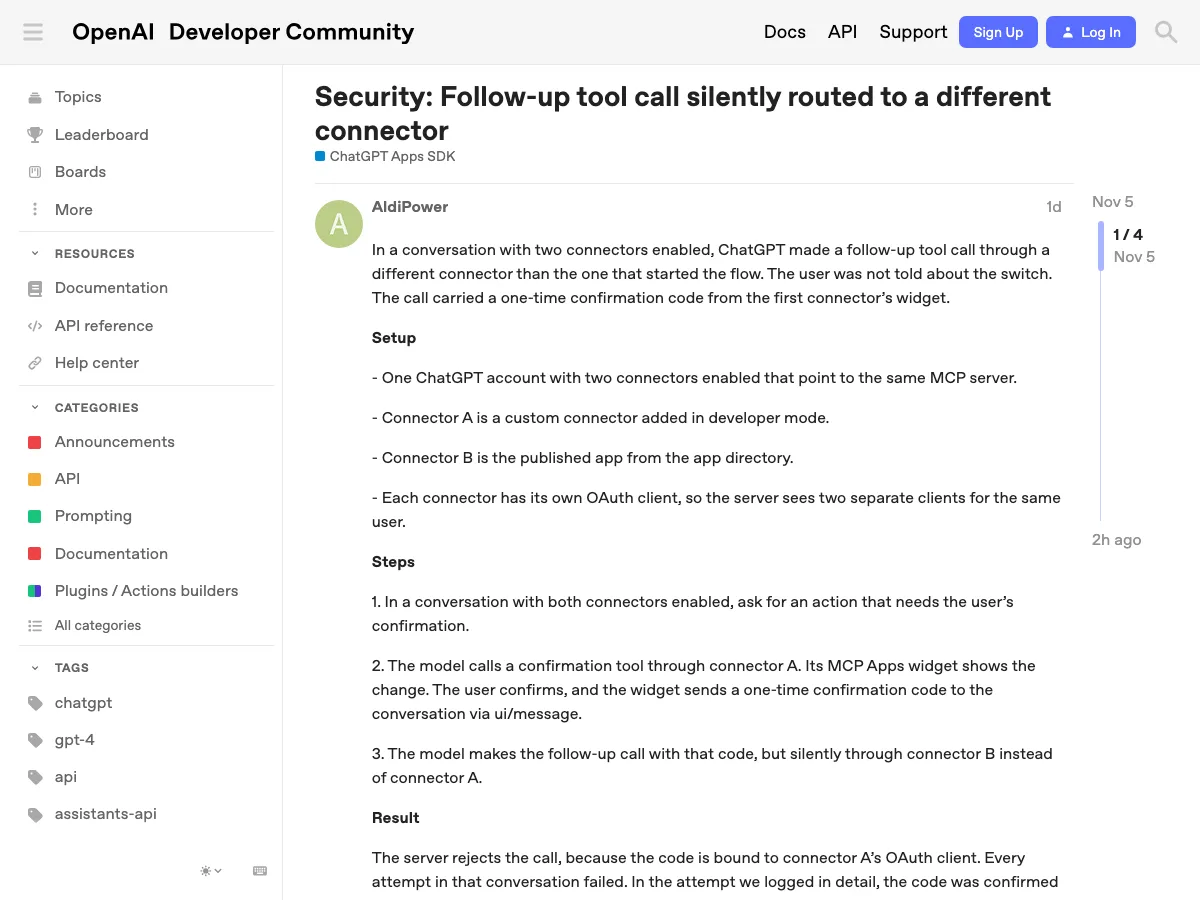
先说结论:这是一次未造成数据泄露的故障,而且目前只是社区报告、不是 OpenAI 承认的漏洞。2026 年 11 月 5 日,开发者 AldiPower 在 OpenAI 开发者社区发帖,称 ChatGPT 在一次对话里把后续工具调用静默发给了错误的连接器;HN 上这份报告拿到 79 分、35 条评论(2026-11-07 快照)。以下经过均为发帖人自述口径。
据报告的经过
同一对话里启用了两个连接器:A(开发者模式自建)与 B(已发布应用),两者都指向同一个 MCP 服务器。模型本应通过 A 发起后续调用,实际却走了 B,且没有向用户说明它换了连接器。这次调用最终被服务器拦下:服务端校验发现一次性代码绑定在 A 的 OAuth 客户端上,拒绝了这次冒名调用——没有数据泄露。
发帖人的推论是:这次没漏,是因为服务端恰好做了 OAuth 客户端绑定;如果共享的 URL 属于某个第三方连接器、而那个服务端没做同样的校验,同样的行为就可能让数据跨应用流动。真正的风险点不在"调用了错误工具"本身,而在**"静默"**——模型替用户选了工具,用户看不见选择过程。
赏金插曲(发帖人单方面陈述,未经核实)
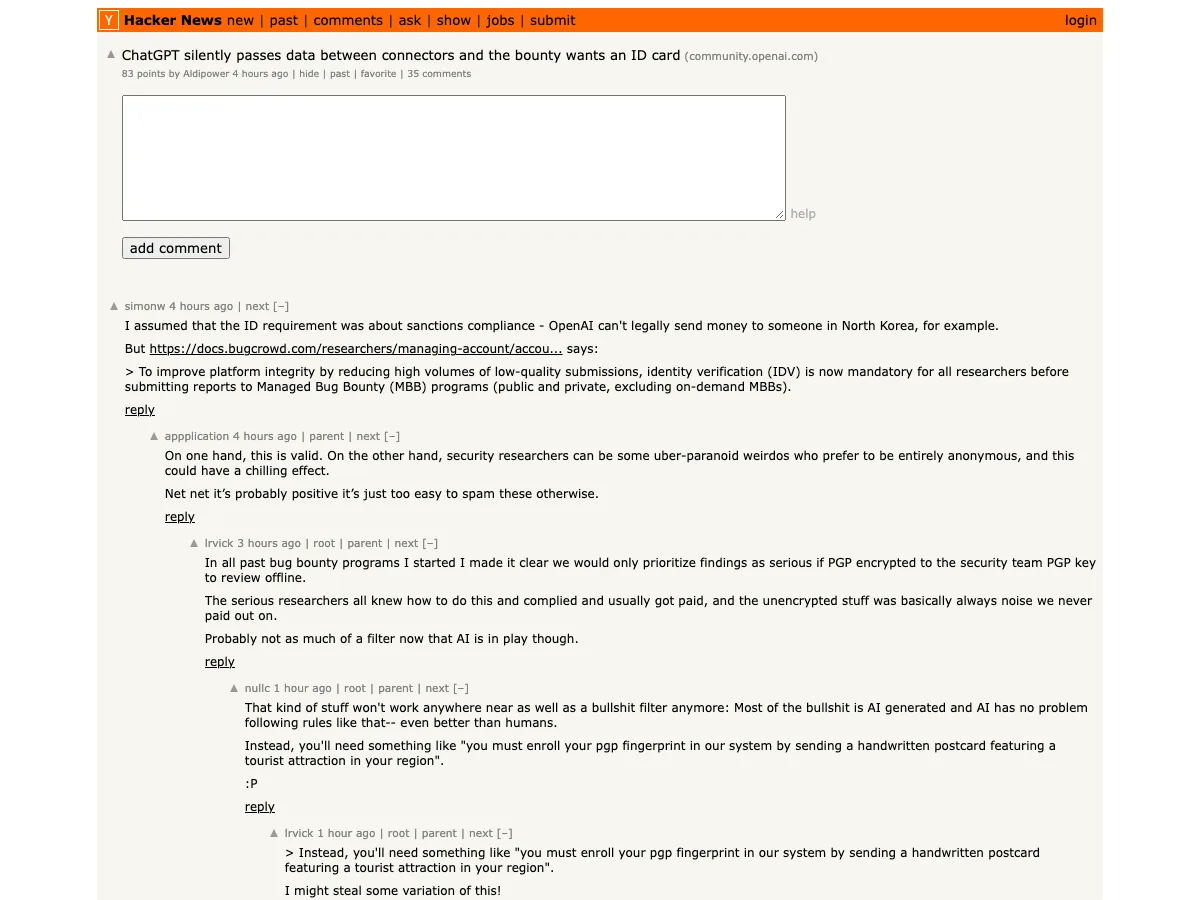
发帖人还称,尝试走 OpenAI 漏洞赏金上报时被要求提供身份证与生物识别信息,因而拒绝提交,论坛帖成了目前唯一的公开记录;截至 2026-11-07,OpenAI 未在该帖公开回应。作为一般情况说明:Bugcrowd 等众测平台的身份验证环节并不罕见——但该说法是发帖人单方面的陈述,不构成对 OpenAI 赏金流程的定论。背景:OpenAI 漏洞赏金 2023 年 4 月经 Bugcrowd 上线,近期关键漏洞赏金已提至 30,000 美元。
这篇的落点
连接器/MCP 生态正在变大,"模型替用户选工具"的透明度问题也随之浮出:用户看到的是结果,看不到路由。给做 MCP 服务端的人的启示反而是这次事件里最扎实的部分——A 服务端的 OAuth 绑定校验把一次串线调用挡在了门外;把"校验调用方身份"当默认配置,比指望模型永远不选错更可靠。