字节笔记本
2026年11月7日 · 约 5 分钟读完
Claude Code 上云:AWS 让它在自己的账号里跑完再交 PR
Claude Code 上云:AWS 让它在自己的账号里跑完再交 PR
AWS Machine Learning Blog 11 月 6 日发布《Extend Claude Code to remote sessions on Amazon Bedrock AgentCore with security controls》,配开源示例 sample-remote-coding-agent。先定性:这是 AWS 的部署架构示例,不是 Anthropic 官方发布,也不是托管产品——Claude Code 还是那个 CLI,AWS 给它配了一整套“在你自己 AWS 账号里远程跑”的骨架。
架构:每任务一个 microVM,每仓库一个 runtime
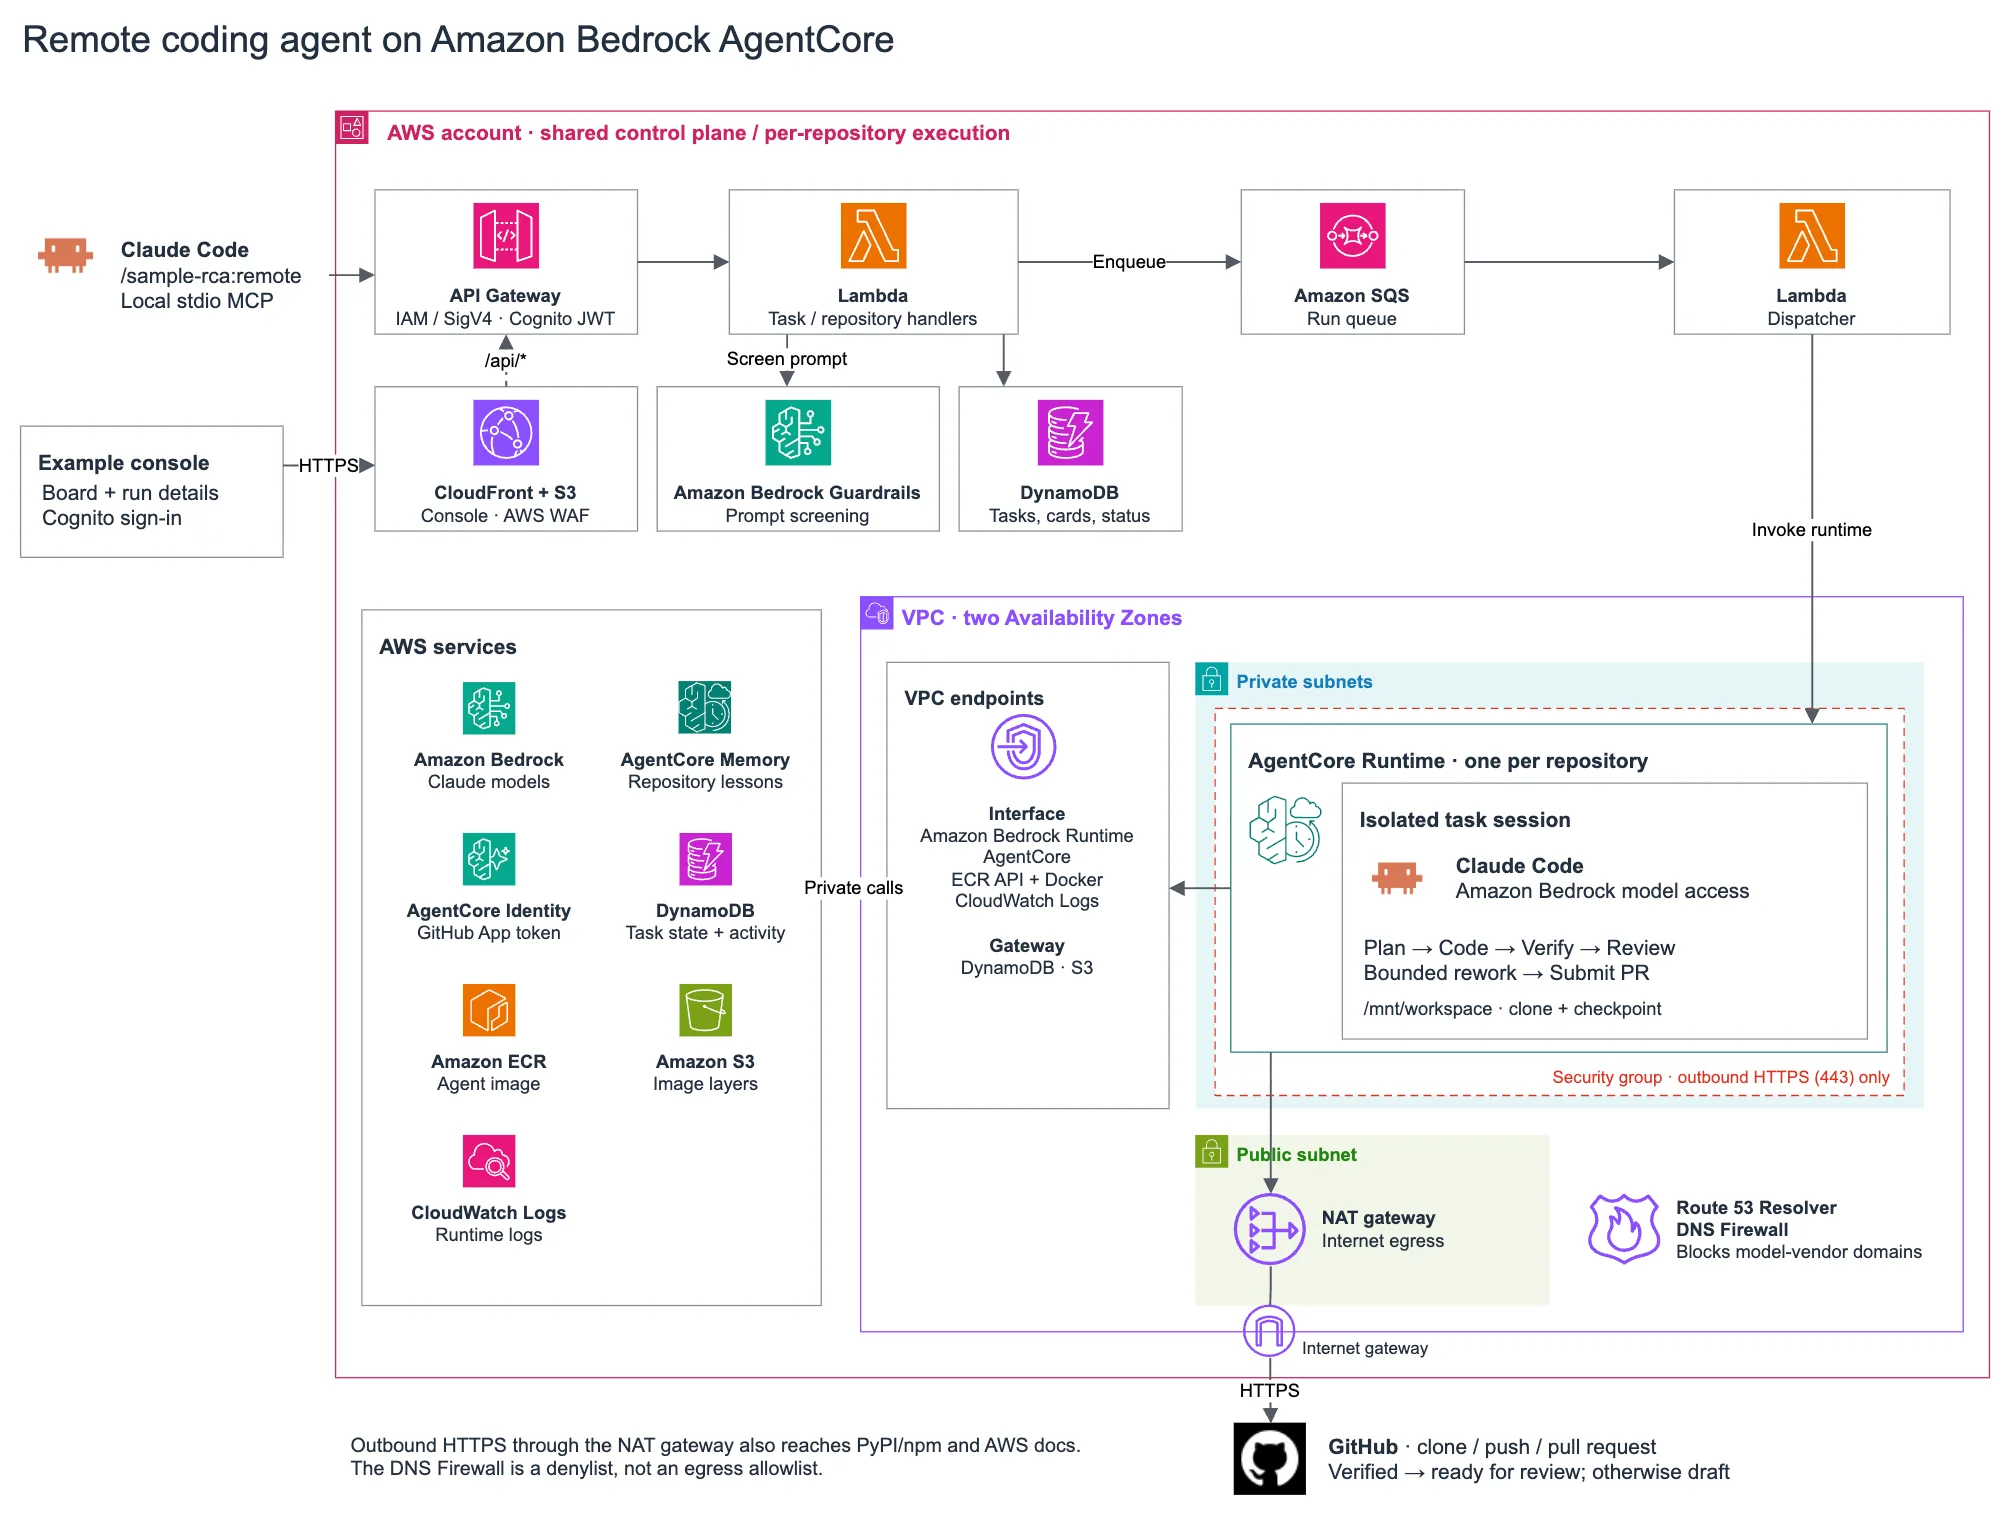
做法:Claude Code 不再只跑在本机,而是以远程会话跑在 Amazon Bedrock AgentCore 上——每项任务一个独立的 AgentCore runtime session,跑在用户自己的 AWS 账号内,每会话一个 microVM(CPU、内存、文件系统互相隔离);每个仓库一个专属 runtime,容器镜像存在 ECR,里面装好 Claude Code CLI、Claude Agent SDK、git 和 make。入口两种:在 Claude Code 里用 sample-rca 插件起一个本地 MCP 服务器签名调用,或走 Cognito 保护的 web console。
控制面与会话内
控制面流程:Lambda 先用 Amazon Bedrock Guardrails 筛查提示词,DynamoDB 记录任务、SQS 排队,再起 AgentCore 会话。会话内两件套:AgentCore Identity 发一个 GitHub token——原文口径是用户到服务器的 token,8 小时到期、自动续期,且只够得着已安装该 GitHub App 的仓库——用来克隆代码;AgentCore Memory 查询该项目历史任务的经验教训。
模型分工与产出
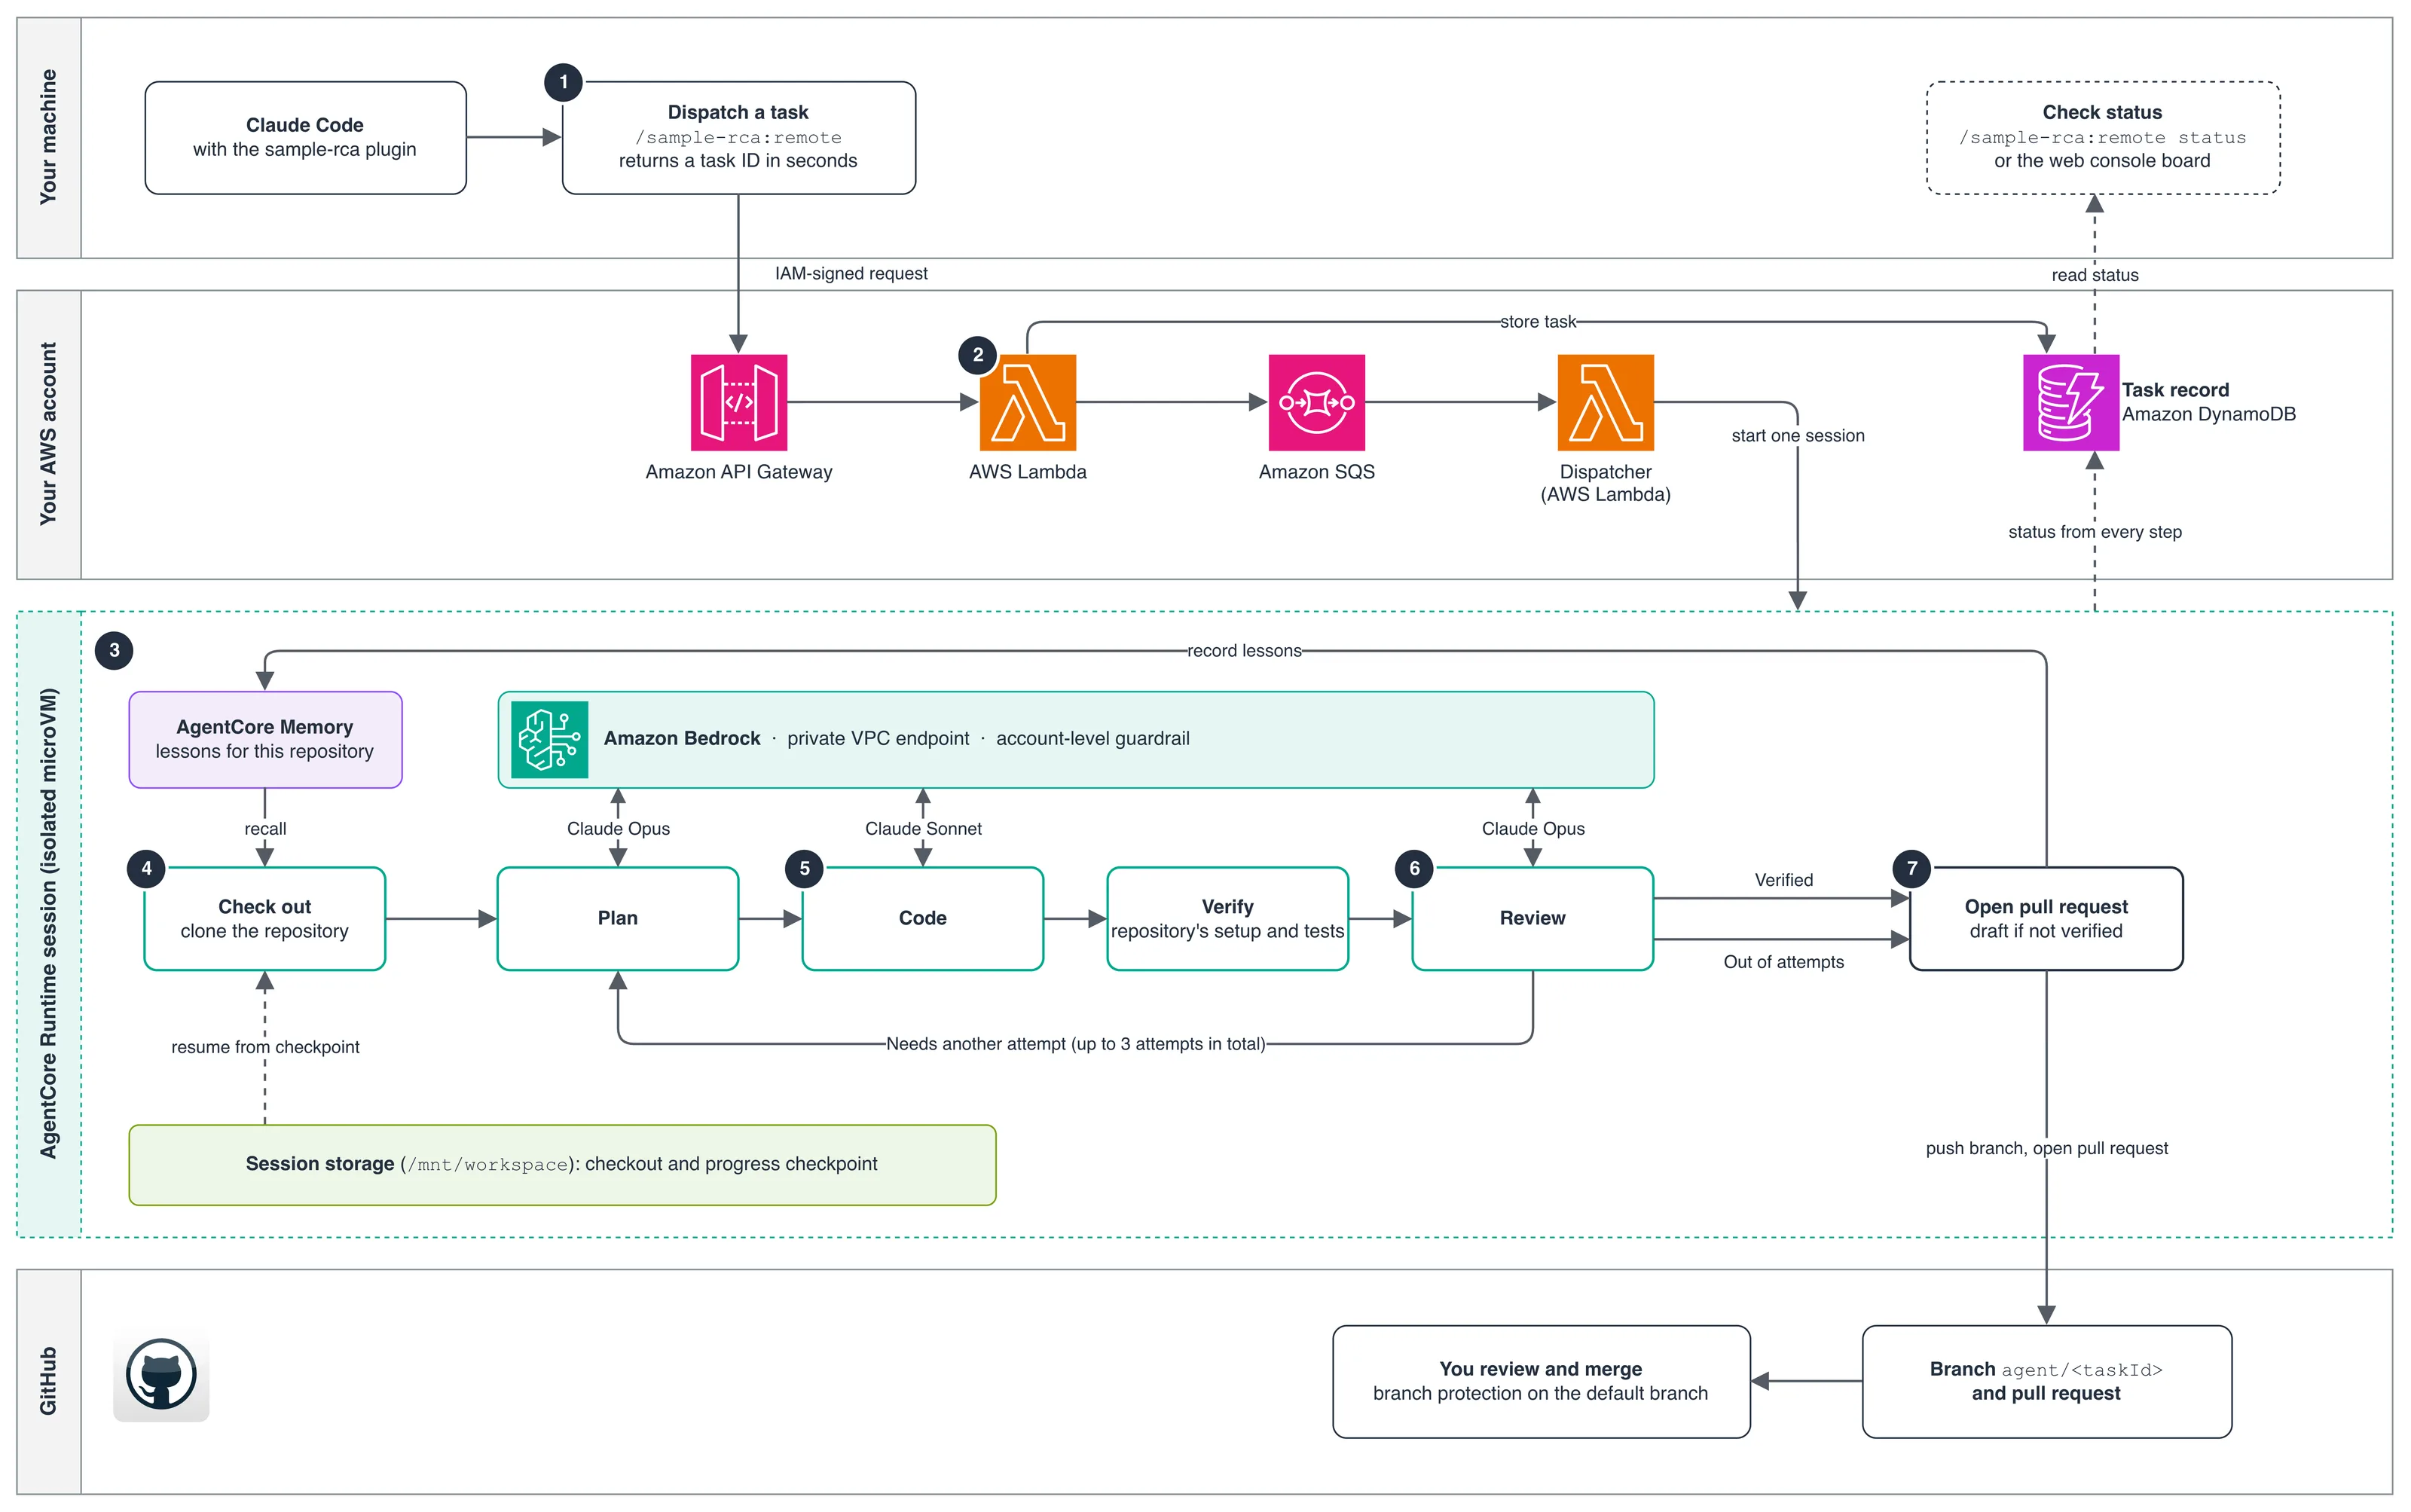
模型分工:Opus 做规划、Sonnet 写码、Opus 复核;复核不通过打回重规划,最多尝试 3 次。产出纪律是这篇最值得看的设计:agent 推 agent/<taskId> 分支、开 PR,PR 里记录验证命令、退出码与尝试次数;验证通过 PR 才不是草稿;agent 永不合并——由人 review 后合并。安全口径:模型调用全部走 Amazon Bedrock,用临时 IAM 凭证,可经 Entra ID / Okta 等身份提供方登录;Bedrock 不拿调用内容训练模型,留存可关。
适用范围与成本
AWS 原文口径:适合范围明确的功能开发、修 bug、补测试这类“边界清楚”的活。成本要心里有数:部署这套架构要 15–25 分钟,注册一个仓库还要再加 8–12 分钟——这是示例架构,不是开箱即用的托管服务;“每任务一个 microVM”也别读成“每任务一台服务器”。
判断
三点校准:① 与第四十二批“Claude Code 云端自动配置”是两回事——那是 Anthropic 自家云端会话,这篇是 AWS 的方案、跑在用户自己的 AWS 账号里,数据与权限边界都在自己手里,也不要写成“Claude Code 上云首发”;② 与第四十三批 2.1.319 版本更新不同层——那是 CLI 功能更新,这篇是部署架构;③ 真正的信号是“agent 的执行环境开始被当成基础设施来设计”:隔离、审计、临时凭证、永不合并,这套约束离“生产可用的 agent 工程化”更近了一步。