
字
字节笔记本
2026年10月4日 · 约 3 分钟读完
给 agent 技能包做安检:九个扫描器加一个裁判
API中转
¥120
agent 技能生态火起来之后,一个被追问的问题始终悬着:装进来的技能包到底安不安全。openclaw 组织的 ClawScan 给出了工程化的答案:把多个安全扫描器组合成一个可插拔的 harness,结果交给大模型裁判汇总裁决。仓库 141 stars,MIT 协议,Go 编写,默认在 Docker 沙箱(ghcr.io/openclaw/clawscan-runtime)里执行扫描。
为什么是多扫描器叠裁判
这个设计来自他们自己的 ClawHub Security Signals 论文:单一扫描器各有所长也各有盲区,组合多个扫描器再加一个可配置的 LLM 裁判,效果优于依赖任何单个扫描器。裁判 harness 用工作区、提示词、输出三个占位符注入上下文,官方示例配置里用的是高推理档模型做裁决。
核心能力
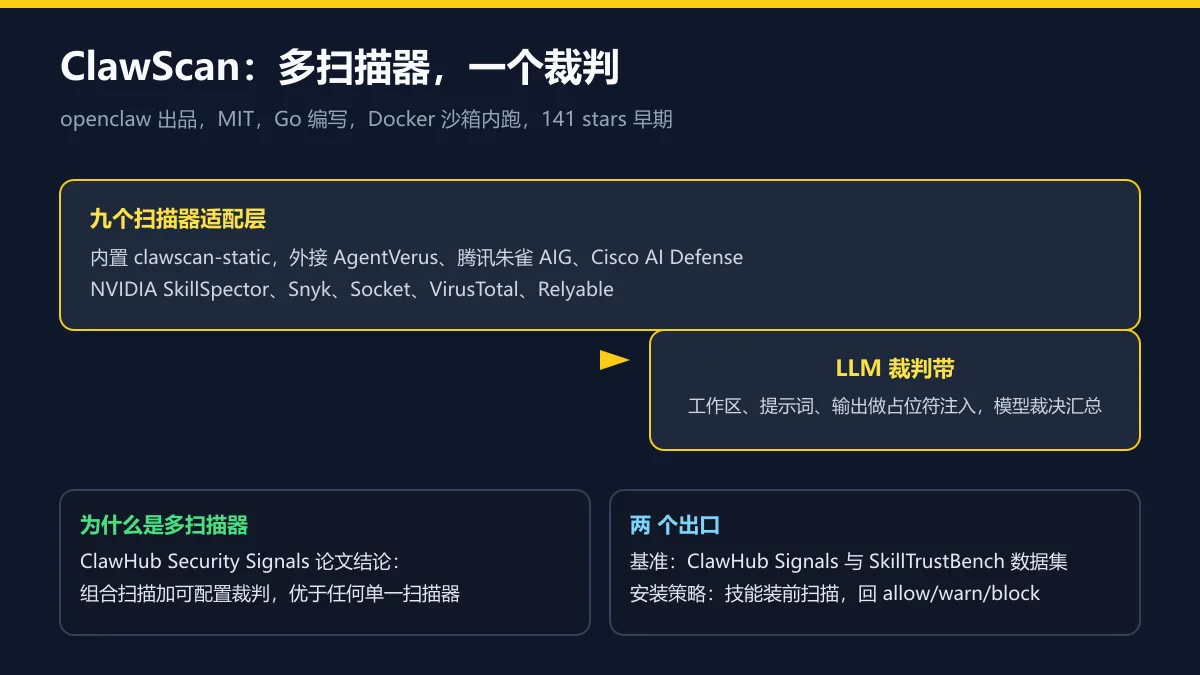
- 九个扫描器适配层:内置 clawscan-static,外接 AgentVerus、腾讯朱雀实验室的 AIG、Cisco AI Defense、NVIDIA SkillSpector、Relyable、Snyk、Socket CLI、VirusTotal。要说清的是腾讯角色:AIG 扫描器来自朱雀实验室,腾讯是扫描器来源而非仓库主。
- 配置档:clawhub 档是 SkillSpector 加内置静态扫描加 AIG 的组合,自定义档写 .clawscan.yml 即可。
- 两个出口:跑基准(ClawHub Security Signals 与 Hugging Face 上的 SkillTrustBench 数据集),或接 OpenClaw 安装策略,技能与插件装前扫描,返回 allow、warn、block 的 JSON 结论。
快速上手
bash
npm install -g @openclaw/clawscan
clawscan ./my-skill --profile clawhub
clawscan --scanner skillspector --scanner cisco
一条命令对单个技能包跑组合扫描,或按 profile 一键出裁决。
适合谁用
运营技能市场或内部技能库的团队,可以直接把安装策略出口接进准入流程;写技能的开发者,发布前自检一轮能拦住大多数无心之失;安全研究员,SkillTrustBench 基准与排行榜目录就是现成的实验场。与 PixelLeak 那篇对照着读正好:agent 时代的安全问题一半在运行时,一半在供应链,技能包安检属于后者,这个方向的工具现在还稀缺。
相关文章
分享: