字节笔记本
2026年9月30日 · 约 3 分钟读完
OpenAI 把安全扫描塞进了 agent:合上电脑它还在跑
DevDay 之后 OpenAI 还埋了一手:Codex Security Cloud 大版本升级,默认接入代号为 Daybreak Blue 的"具备网络安全能力的模型",能扫整个 GitHub 仓库、持续盯新提交、调查并去重发现、直接准备修复补丁,而且这一切在你合上笔记本之后照常进行。官宣帖(@OpenAI 官方账号)三天涨到近 4 千赞,是本轮更新里讨论度最高的一条。
它具体做什么
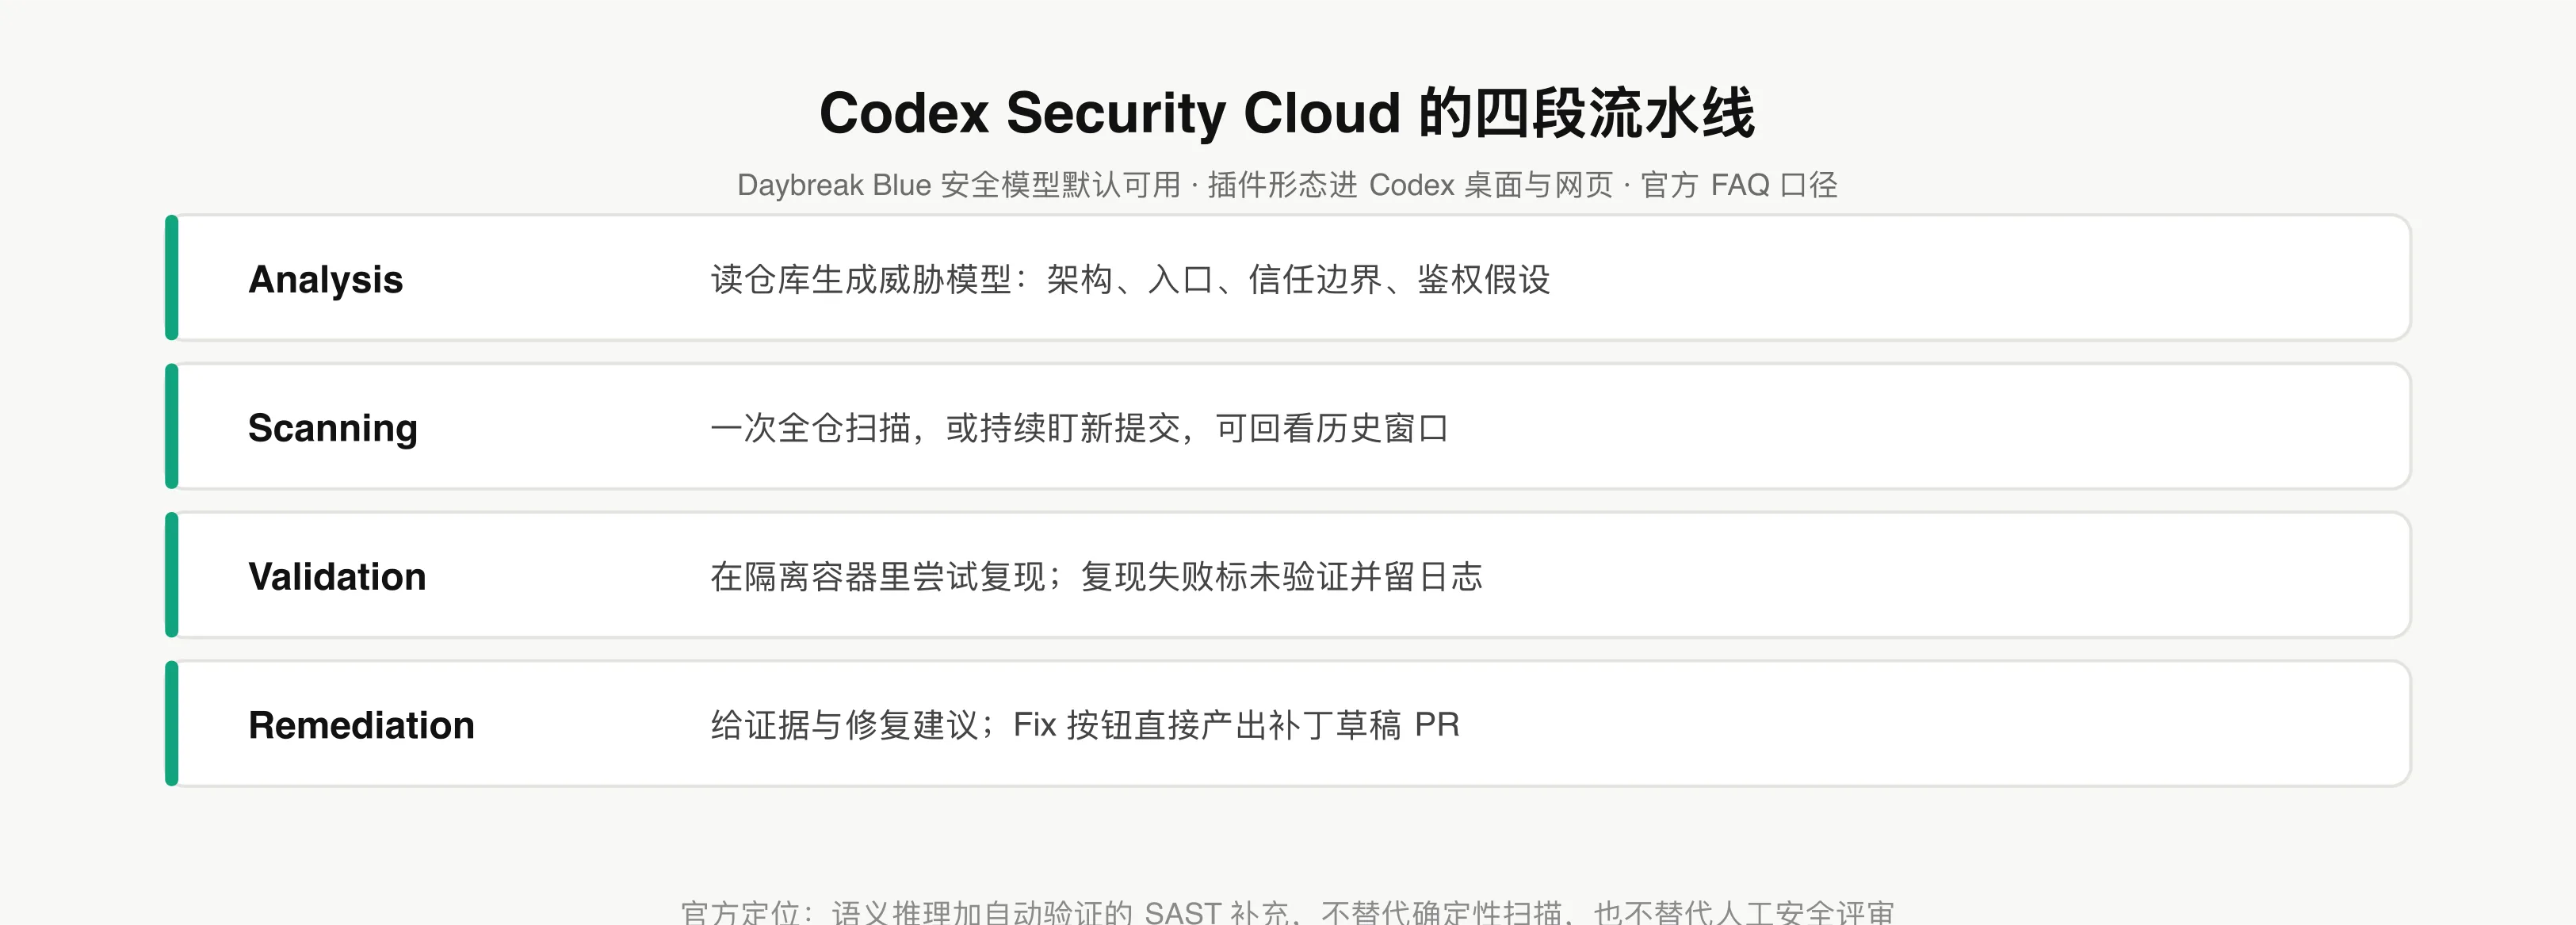
按官方 FAQ 的口径,Security Cloud 是挂在 Codex 云上的应用安全 agent,工作流分四段:Analysis 先读整个仓库,生成威胁模型(架构、入口点、信任边界、鉴权假设);Scanning 可以一次性扫全仓,也可以持续监听新提交,甚至回看一段历史窗口;Validation 在隔离容器里尝试复现每个发现,复现失败就诚实标成"未验证"并留下日志;Remediation 输出证据和修复建议,点 Fix 会生成补丁草稿 PR。
形态是插件,进 Codex 桌面端和网页版;Daybreak Blue 模型默认包含,不需要单独申请。
同天发布的 Codex 云环境解决的是另一半问题:仓库、依赖、脚本、设置预先就位,合上笔记本 agent 继续干活,Plus/Pro/Business/Enterprise 全档滚动开放,企业工作区还能全组共享同一套环境。
官方没说的和该清醒的
官方定位写得很清楚:它是"语义推理 + 自动验证"的 SAST 补充,不替代确定性扫描器,也不替代人工安全评审;补丁不会自动落到你的分支,永远以草稿 PR 的形式等人审。换句话说,OpenAI 没有把"AI 帮你修漏洞"包装成免检产品。
对开发者的实际价值排序:存量仓库的首次全仓体检(以前要买商业 SAST 或攒开源扫描器)成本被大幅拉低;新提交的持续盯梢相当于给主分支配了个不睡觉的安全值守;验证环节的隔离容器复现,则是把"AI 报的漏洞可信吗"这个老问题流程化了。
适合谁用
维护开源或内部多个仓库的团队:持续模式对 monorepo 和高合并频率的项目收益最大,历史窗口回扫适合刚接手老代码。
没有专职安全的团队:它不会替你做合规,但把"没人看"变成"有个 AI 每天看",已经赢过大多数现状。
安全工程师:把它当初级分析师用,人工聚焦在它标为"已验证"的发现上做最终裁决。
安全扫描 agent 化这条赛道上,GitHub 的 Code Scanning、各家 SaaS SAST 都在位,OpenAI 的差异点是模型本身"懂攻防"加云端常驻执行。合上电脑还有人在帮你看着仓库,这体验一旦习惯,回不去了。