字节笔记本
2026年9月30日 · 约 3 分钟读完
OpenClaw 补上企业级:一个自称「agent 的 Kubernetes」
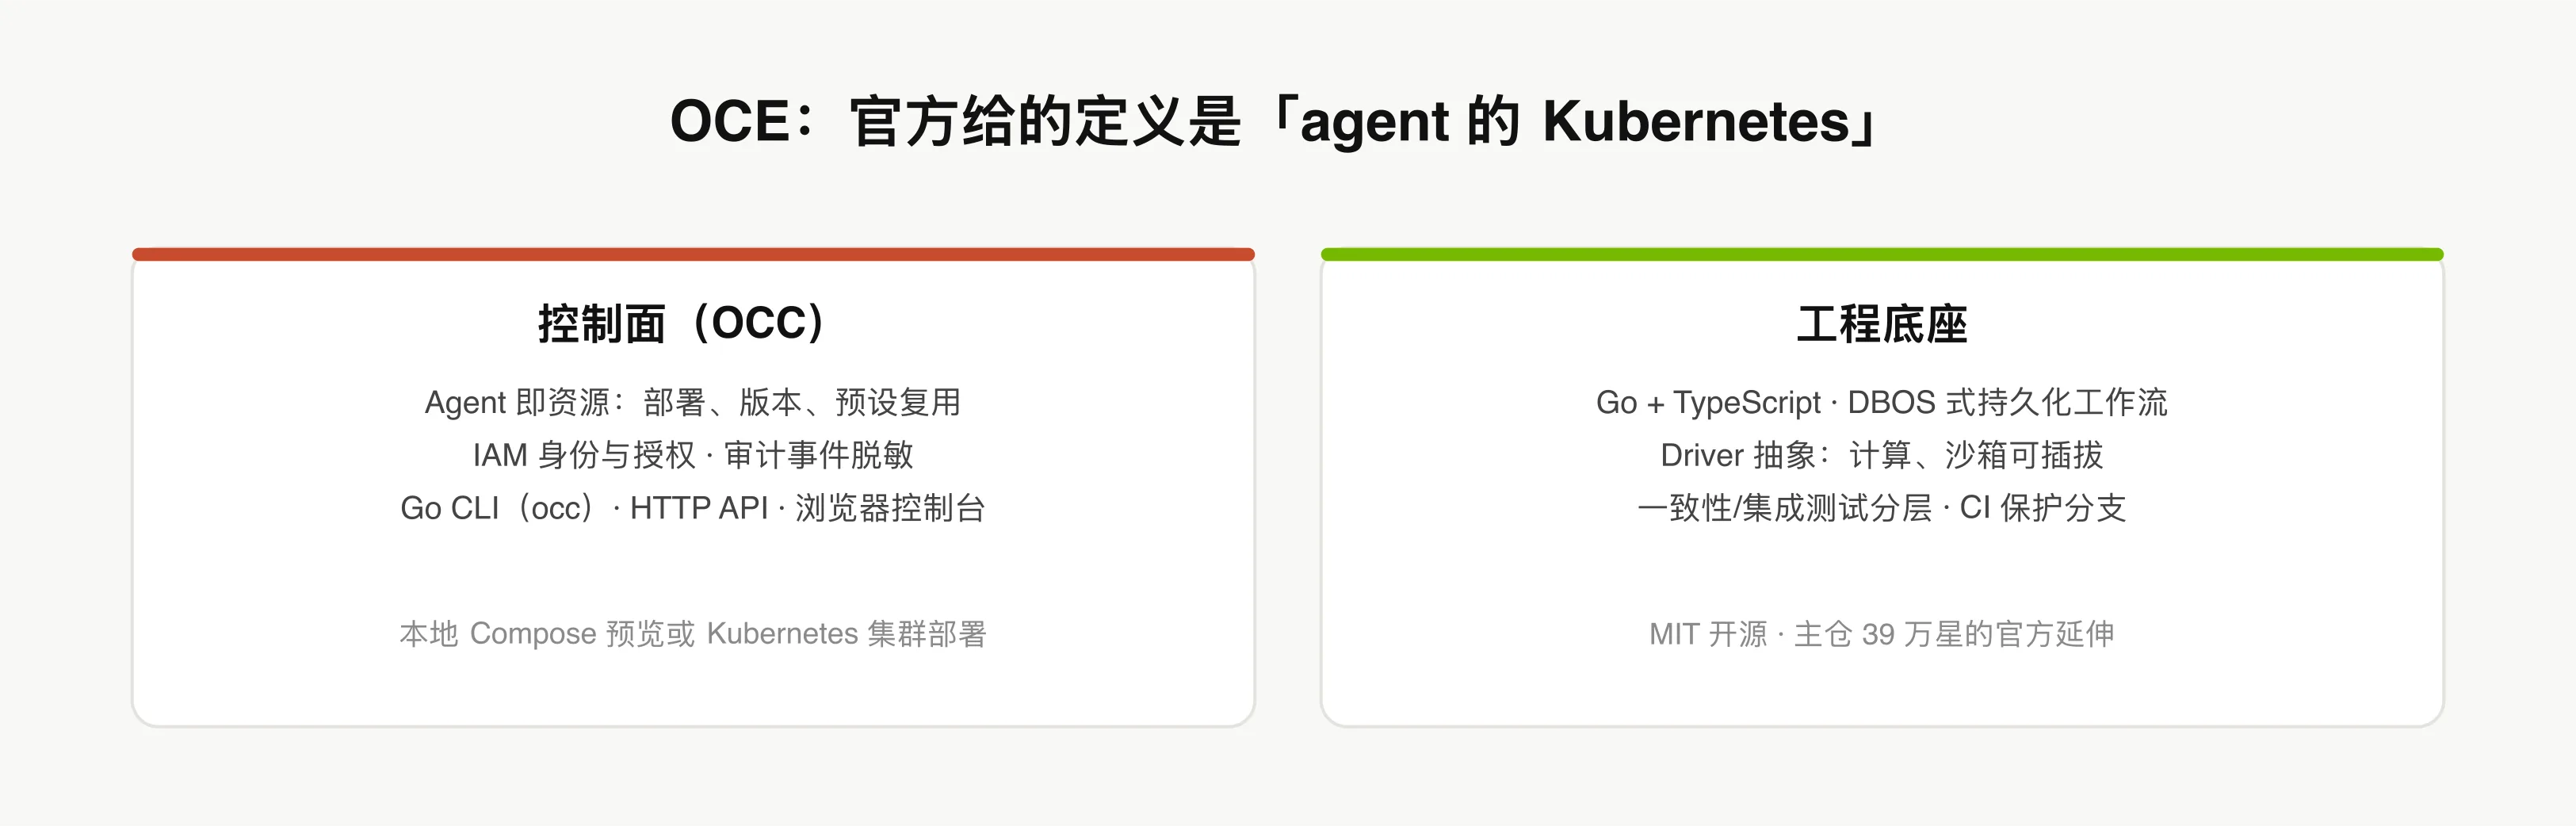
39 万星的现象级项目 OpenClaw,本周把企业级这一层补上了:OpenClaw Enterprise(OCE) 开源,官方给的定义简单粗暴,"把 OCE 想成 agent 的 Kubernetes"。它是一个厂商中立、可自托管的 agent 管理平台,核心是 OpenClaw Control Plane(OCC),负责部署和管理一个组织里的所有 agent。MIT 协议,官宣帖两天拿下 1.5 千赞。
它管什么
OCC 把 agent 变成了和 Pod 一样的"资源":声明、部署、升级、回滚都有版本记录,配置可以做成 Agent Preset 复用。企业最在乎的两块它都做了显式设计:IAM(身份、角色、资源级授权)和审计(审计事件自动做敏感值脱敏)。Go 写的 occ 命令行加 HTTP API 和浏览器控制台,运维和开发各有各的入口。
架构上它和 Dots 那种托管产品走了完全相反的路:一切可自托管。
本地用 Compose 起控制面预览,正式环境用 k3d/kubectl/Helm 装进你已有的 Kubernetes 集群;计算和沙箱通过 Driver 抽象可插拔,连持久化都从 SQLite 一路排到 Postgres。
快速上手
依赖清单比较长(Docker/Podman、k3d、kubectl、Helm、Go、Node 24+、pnpm),本地试用:
pnpm cli:build
export OCC_DEVELOPMENT_COMPUTE_DRIVER=kubernetes
export OCC_DEVELOPMENT_CONTROL_PLANE=kubernetes
./bin/occ dev up
然后按官方 first-agent 指南部署第一个 agent、发一条模型请求(需要一把 OpenAI API key)。已有集群的团队可以直接看 production-agents 部署文档做验证。
适合谁用
想把 OpenClaw 舰队收编进正经运维体系的公司:39 万星社区证明了 agent 桌面端的需求,OCE 补的是调度、权限、审计这些"上生产才有的问题"。
平台工程师:"agent 的 Kubernetes"这个类比不是营销话术,资源模型、Driver 接口、一致性测试都是照着这个思路设计的,值得对照自己的平台规划。
安全与合规团队:审计脱敏和 IAM 前置设计省掉了事后补合规的痛苦。
工具型 agent 项目遍地开花的今天,管理层的竞争才刚开始。OpenClaw 用一个 MIT 的控制面抢跑,下一场对比的对手大概率是各云厂商的 agent 托管服务。