字节笔记本
2026年11月7日 · 约 3 分钟读完
1.5 万个网站中了招,却没人能通知到
安全研究员 Scott Helme(Report URI 创始人)11 月 6 日发文,标题就是困境本身:《We Know 15,579 Websites Are Infected. How Do We Tell Them?》——我们知道 15,579 个网站被感染了,但没办法告诉它们。HN 上 146 分、124 条评论(2026-11-07 快照)。
规模:确认 1.5 万,疑似还有几千
已确认 15,579 个独立网站正在被恶意 JavaScript 感染,另有数千个疑似站点尚未达到 100% 确认标准;这些站点合计的月访问量保守估计超过 1.35 亿次(是访问量,不是受害者人数)。原文图表显示 9 月单月新增感染站点仍在爬坡——这不是存量问题,是还在扩的问题。
感染的是什么、从哪进来
攻击类型四类:信用卡盗刷器(Magecart 系)、ClickFix(假人机验证诱导用户装恶意软件)、设备漏洞利用(DarkSword、Coruna 等 iOS 间谍软件)、重定向到钓鱼与诈骗页。入侵途径也是四条:直接入侵(WordPress 等漏洞改站内 JS)、供应链(第三方脚本被投毒)、XSS,以及 Report URI 新命名的 DeadTag 团伙(名称为 Report URI 所起)——买下过期域名,而老网站还在加载指向这些域名的 JS,域名一复活就投毒。
核心:发现能力跑赢了通知能力
这是这篇最重要的部分。威胁情报的发现可以规模化(爬全网、按模式匹配),负责任披露却没法规模化:
- security.txt 采用率低,大多数站点没有"安全联系我"的入口;
- 直接发邮件大多石沉大海;
- WHOIS 联系方式自 GDPR 后基本失效;
- 大量站点躲在 CDN 后面,解析 IP 找不到真正的托管商;
- 给 1.6 万个站点群发邮件既不现实,也会毁掉发件方的域名信誉。
为什么不公开名单
Helme 给了三个理由,每个都站得住:① 受害者不应被公开羞辱;② 一旦进了拦截名单,出来极难——对小企业可能是灭顶之灾;③ 公开名单等于给攻击者送一份"还有哪些没被发现"的目标清单。
求助与出路
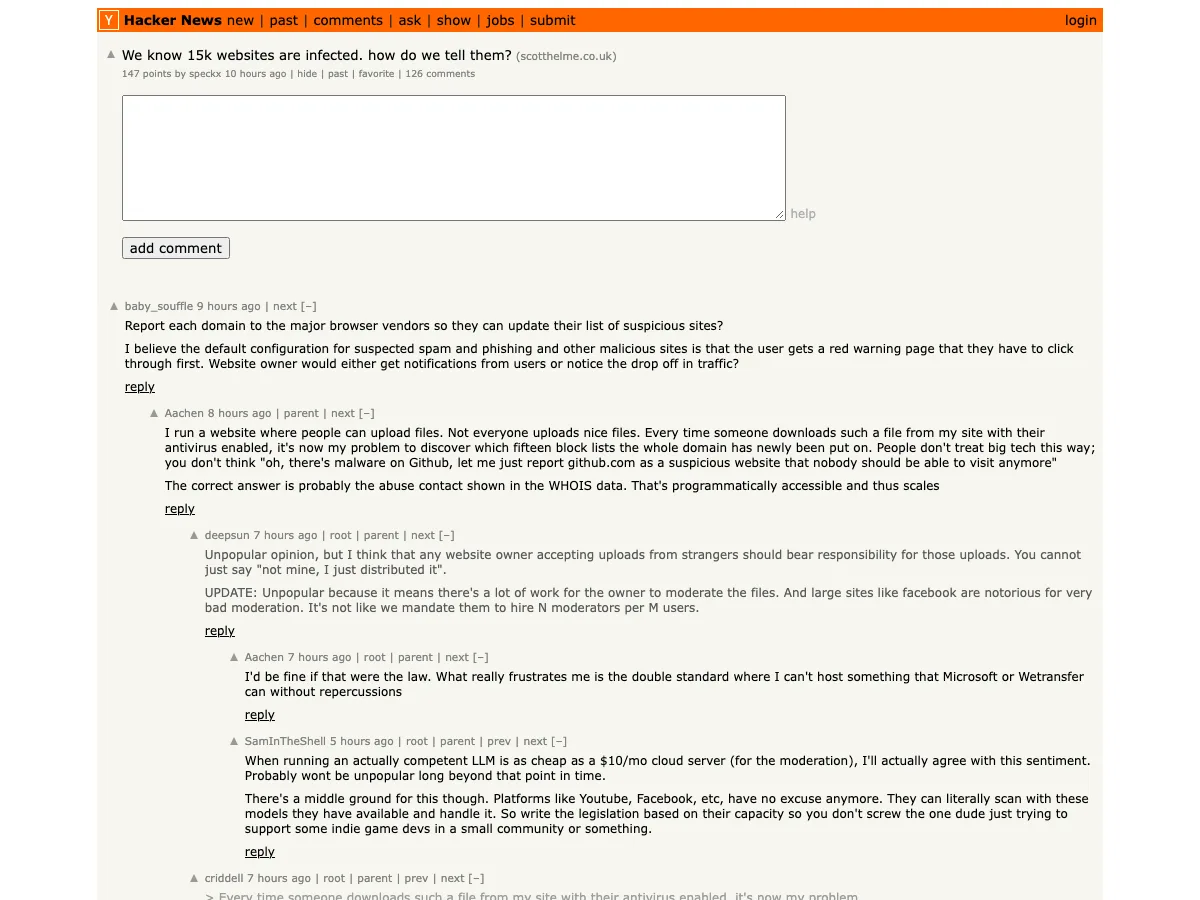
他的请求很具体:请欧洲各国的 NCSC/CERT 与 intel@report-uri.com 联系,按地区领取感染清单分头通知;企业用户可以购买商业威胁情报服务。这篇的价值不在"又发现了 1.5 万个被挂马的站",而在把行业性裂缝摆上了台面:检测在指数进步,通知还停在上个时代——这道鸿沟,需要监管、CERT 网络和托管商一起填。