字节笔记本
2026年10月8日 · 约 3 分钟读完
agent 要读全盘,苹果先说不行
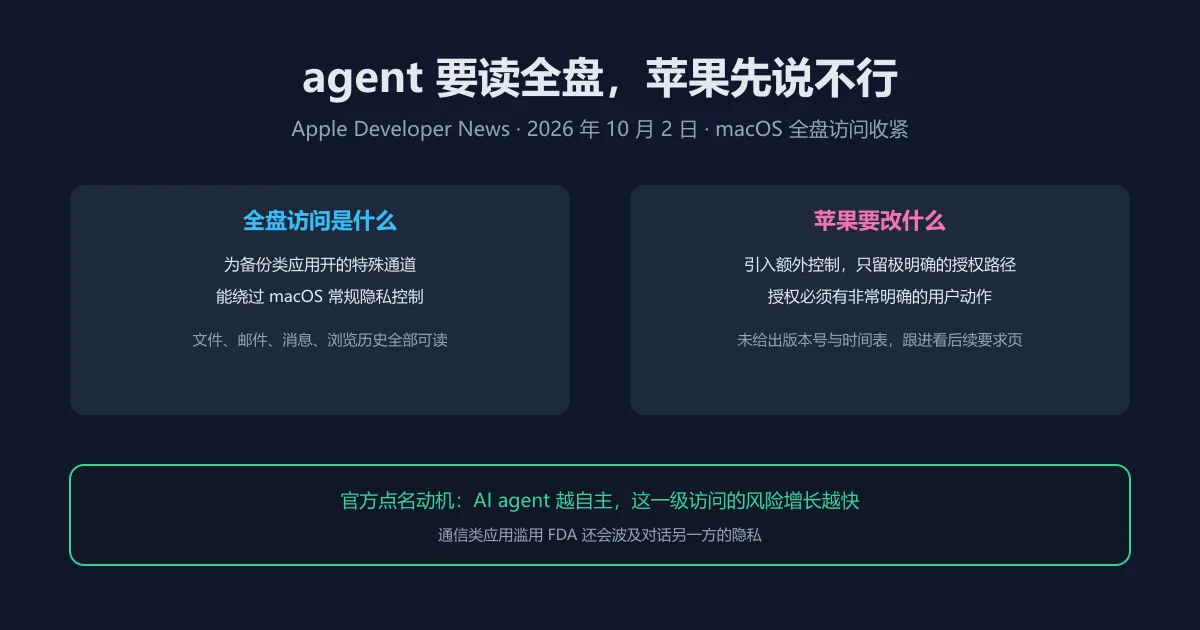
macOS 的全盘访问(Full Disk Access)本来是给备份类应用留的特殊通道:为了完整读盘备份,它被允许绕过系统常规的隐私控制。这个口子如今被越开越大,不少 AI 工具与 agent 框架图省事直接索要全盘权限。苹果 10 月 2 日在开发者新闻里官宣收紧,并且罕见地把 AI agent 写进了风险说明。
官方说了什么
公告的措辞值得细读。苹果先承认全盘访问的设计初衷:它绕过常规隐私控制,是为了让备份应用在 Mac 上正常工作。接着点名问题:一些开发者使用全盘访问的方式可能让用户处于风险之中,系统里的所有内容,包括文件、邮件、消息乃至浏览历史,都在用户未充分知情的情况下被暴露;对通信类应用,这还会波及用户正在沟通的对方的隐私。关于 agent 的表述最直接:随着 AI agent 越来越有能力和自主性,这一级访问带来的风险将大幅增长,苹果要让用户在授予前清楚理解风险。整改方向也明确:未来将引入额外控制,真正想给应用这种非凡访问级别的用户,只能通过非常明确的用户动作来完成授予。公告未给出涉及哪个 macOS 版本、也没有时间表,开发者需要盯住后续要求页面跟进。
对 agent 开发者的实际影响
第一层影响是转化漏斗:依赖全盘访问提示的应用,未来要面对一个更重、更明确的同意流程,用户中途放弃的比例会上升,产品上要重新设计引导与解释。第二层是架构压力:本地文件型 agent(检索、整理、自动化工具)要么转向更细粒度的权限模型(按目录授权、安全范围书签),要么接受更长的授权链路。第三层是合规信号:苹果把 agent 风险写进官方公告,等于给企业采购方递了话柄,安全评审时全盘访问会成为重点盘问项。诚实的边界也要说:本次是政策宣示而非具体 API 变更,细节落地节奏未知,现在 panic 不必要,现在规划权限最小化很必要。
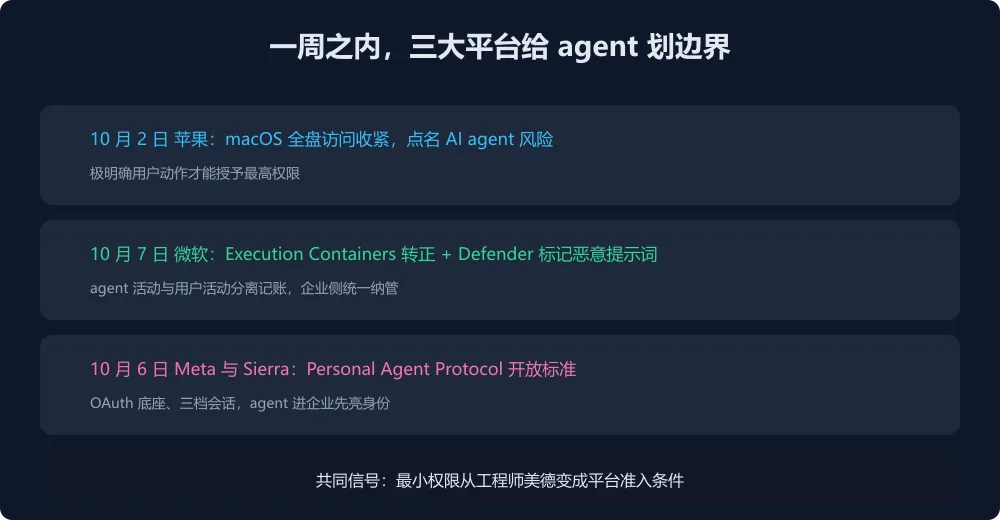
一周之内,三家都在划线
把镜头拉远看更有意思:10 月 2 日苹果收紧全盘访问并点名 agent;10 月 6 日 Meta 与 Sierra 发布 Personal Agent Protocol,用 OAuth 与三档会话给 agent 进企业定身份规则;10 月 7 日微软发布会把 Execution Containers 转正式版、让 Defender 标记恶意提示词、把 agent 活动与用户活动分开记账。一周之内三大平台不约而同给 agent 划权限边界,共同信号很清晰:最小权限正从工程师的个人美德变成平台层的准入条件。给 agent 做产品的团队,权限架构的优先级该往前排了。