字节笔记本
2026年10月6日 · 约 22 分钟读完
Claude Code 防封实战:四维风控与网络环境搭建
本文整理自社区开发者公开分享的网络环境配置思路,结合作者自己的踩坑经验和大量社区调研,写成一份可以直接照着做的防封号完整指南。
先说个我自己的事
2026年6月,Claude Code 在国内开发者圈子里炸了锅。
不是因为它多好用,而是因为它封号封得太狠了。
我身边至少 5 个朋友,都是在用 Claude Code 写代码写到一半,突然弹出 "Your account has been disabled after an automatic review",然后整个人就麻了。
有一个朋友更惨:刚充了 Claude Max 5x 的钱,账号直接没了。钱花了,号没了,申诉还不知道要等多久。
我自己也没好到哪去。上半年连续封了两个号,第一个号是因为全局代理和局部代理来回切,今天美国、明天日本、后天又切回来,结果没几天喜提封号。第二个号稍微稳一点,但也是用了不到一个月就被干了。
封号之后我去翻了大量的资料:知乎、SegmentFault、Reddit、Hacker News、V2EX、GitHub Issues,还有 Anthropic 的官方文档。越翻越心惊:Anthropic 的风控体系比我想象的要精密得多。
直到我看到社区里一位开发者分享的一整套网络环境搭建方案:MacBook + 英文系统 + 私有加州 WARP 服务器 + Plasma 卡 + DNS 零泄露。我照着这个思路,结合自己研究的一堆资料,花了一周时间搭建了一套完整的方案。
到目前为止,稳定运行,没有封号。
下面我把整个思路、原理、以及具体的操作步骤,全部整理出来。这篇文章的目标只有一个:让你看完之后,拿回去就能照着做,做完就能稳定用。
第一部分:先搞清楚,Anthropic 到底在检测什么?
很多人的第一反应是:"我就是正常写代码啊,凭什么封我?"
答案是:Anthropic 不是在封"你",它是在封"不正常的网络环境"。
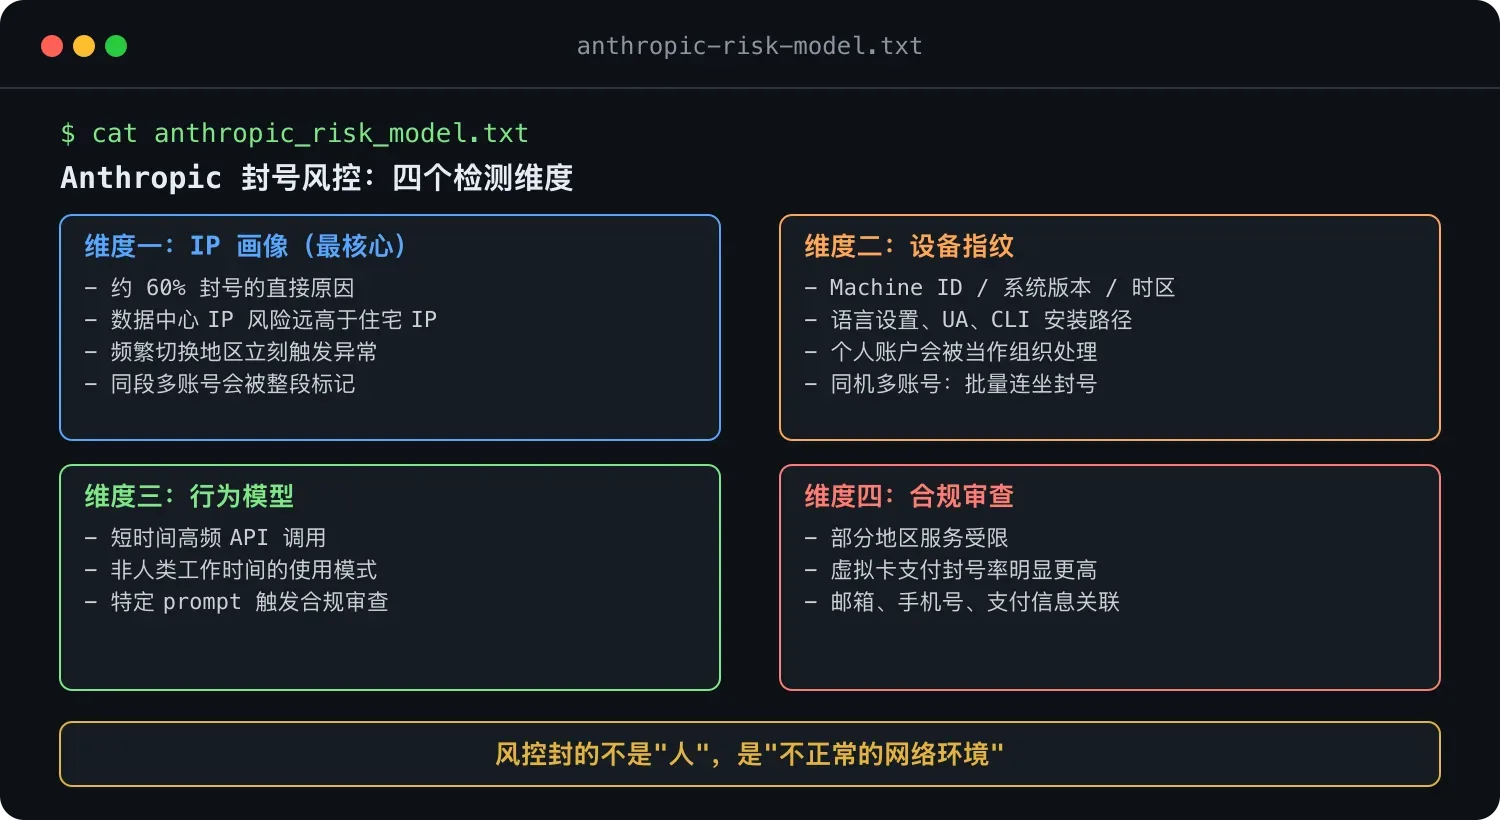
我翻了大量社区资料后,总结出 Anthropic 的风控体系大概有四个维度,我称之为"四维风控":
维度一:IP 画像(IP Profiling)
这是最核心的检测维度,也是大约 60% 的封号 的直接原因。
Anthropic 会对每个连接的 IP 建立画像,判断这个 IP 是否属于"真实海外用户"。具体的判断逻辑包括:
- IP 类型:数据中心 IP(Data Center IP)的风险远高于住宅 IP(Residential IP)。WARP 的出口节点、普通 VPN 的共享 IP,基本都被标记为数据中心 IP。
- IP 稳定性:频繁切换 IP(今天洛杉矶,明天东京,后天新加坡)会立刻触发异常标记。
- IP 关联性:同一个 IP 或 IP 段下有大量不同的 Anthropic 账号登录,整段 IP 会被批量标记。
- IP 纯净度:该 IP 是否出现在已知的代理/VPN 黑名单中。
维度二:设备指纹(Device Fingerprinting)
Anthropic 会收集设备的多种信息来生成唯一指纹:
- 机器 ID(Machine ID)
- 操作系统版本、语言设置、时区
- 浏览器 User-Agent、屏幕分辨率
- Claude Code CLI 版本、安装路径
注意一个关键点:Anthropic 会把个人账户当作"组织"来处理。 这意味着如果你在同一台电脑上登录多个账号,Anthropic 会认为这是"一个组织下有多个账户",而不是"多个人各有各的账号"。
Reddit 上有开发者报告说,他开了多个 Max 账号,全部被封。原因就是 Anthropic 通过 Machine ID 发现这些账号都来自同一台设备。
维度三:行为模型(Behavior Modeling)
Claude Code 的使用模式本身也是检测维度:
- 高频调用:短时间大量 API 调用
- 异常调用模式:非正常的人类工作时间使用模式
- 内容特征:某些类型的 prompt 或内容可能触发合规审查
维度四:合规审查(Compliance Review)
这是 Anthropic 作为 AI 安全公司特别重视的维度:
- 地区限制:Anthropic 的服务在部分地区受限
- 支付方式:某些支付方式(特别是虚拟卡)的封号率明显更高
- 账号关联:通过邮箱、手机号、支付信息等关联多个账号
第二部分:为什么 WARP 出口节点会被封?
这里有个关键的坑,很多人踩了。
社区方案里提到了用 Cloudflare WARP,但我研究之后发现:普通的 WARP 免费版和 WARP+ 版的出口节点,大概率会被 Anthropic 标记为数据中心 IP。
Cloudflare 官方社区已经有大量用户反馈:通过 WARP Zero Trust 访问 ChatGPT、Claude、Gemini 等 AI 服务时,会被直接封锁。
解决方案是:用 WARP 的 WireGuard 协议,连接到你自己在海外(比如美国加州)自建的服务器,让 WARP 流量从这个服务器的住宅 IP 出去。
这就是所谓"私有加州 WARP 服务器"的含义:不是一个简单的 WARP 客户端直连,而是:
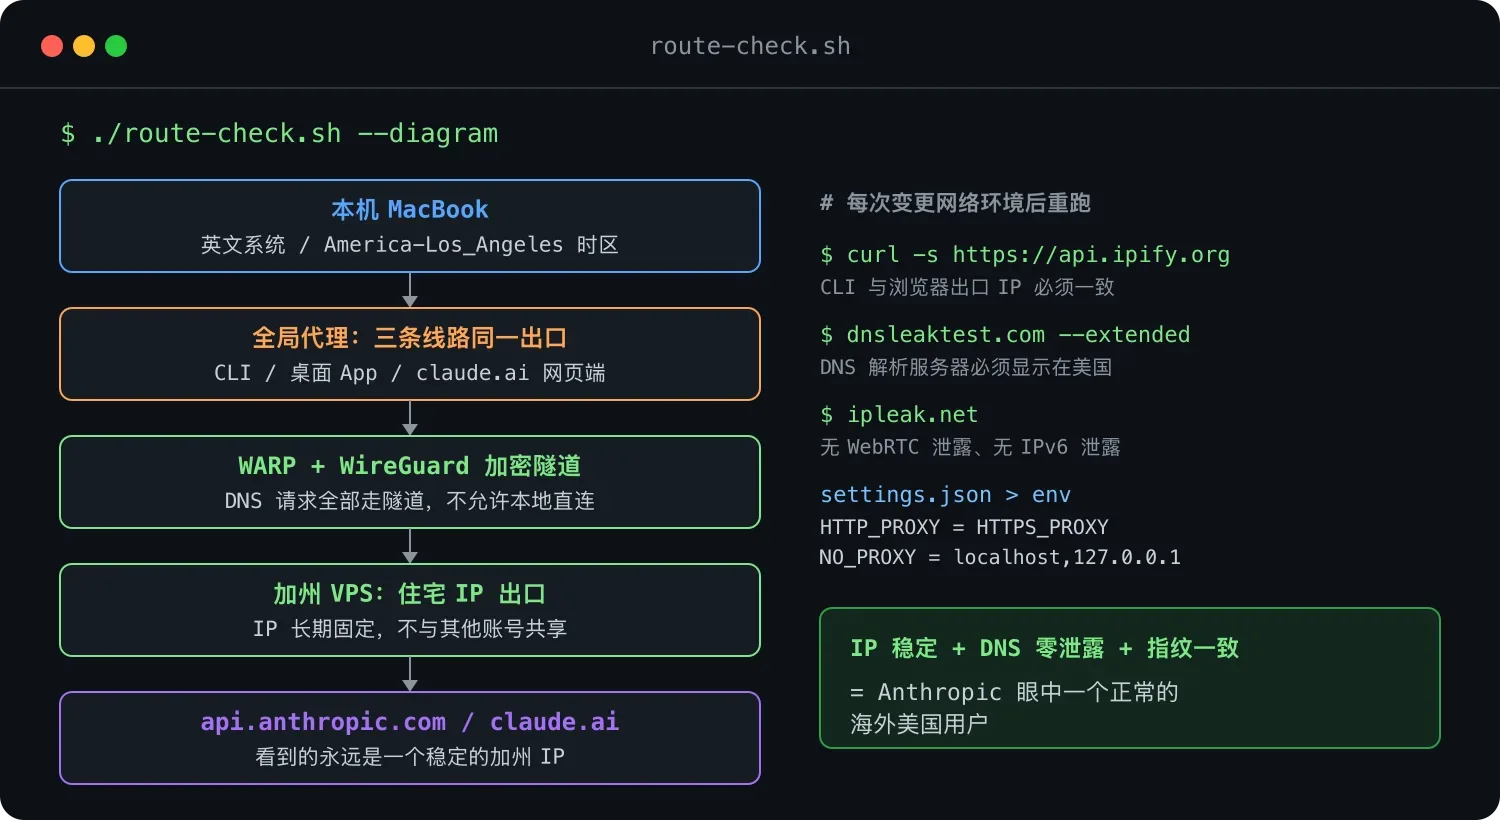
你的电脑 → WARP 客户端 → 你自建的加州服务器(住宅 IP 出口)→ Anthropic 服务器
这样 Anthropic 看到的 IP 就是你那台加州服务器的 IP,而不是 WARP 的共享数据中心 IP。
第三部分:我的完整方案(逐步操作)
下面是具体的操作步骤。我按照从硬件到软件、从底层到上层的顺序来写。
Step 1:硬件和操作系统环境
这是最基础的一步,也是最容易被忽视的一步。
必须做到:
- 使用 MacBook 或 iMac:Apple 硬件的指纹一致性高,不容易被误判为虚拟机
- 系统语言设为英语:这一点很重要。系统语言、地区都设为美国
- 时区设为 Pacific Time(美西时间):和你的出口 IP 所在地保持一致
- 不要安装指纹伪装软件:除非你明确知道自己在做什么,否则用原生系统就好
具体操作:
- 打开 系统设置 → 通用 → 语言与地区
- 将首选语言改为 English (US)
- 将地区改为 United States
- 打开 系统设置 → 日期与时间
- 时区改为 America/Los_Angeles
- 关闭自动时区检测
Step 2:网络线路搭建
这是整个方案的核心,也是花钱最多的地方。我提供三个方案,从便宜到贵:
方案 A:自建 WARP + 海外 VPS(中等成本,社区推荐)
适用人群:有一定技术能力,愿意折腾的开发者
原理:在海外租一台 VPS,安装 WARP 服务端,通过 WireGuard 协议连接,所有流量从这台 VPS 的 IP 出去。
成本:VPS 月费 $5-$20 + WARP 免费
关键要求:
- VPS 必须选择住宅 IP或高质量的 ISP IP
- VPS 所在地建议选美国加州(Santa Clara、Los Angeles 等)
- 确保这台 IP 没有被其他人用于 Anthropic 相关服务
操作步骤(简化版):
- 购买一台美国加州的 VPS(推荐 BandwagonHost、Vultr、DigitalOcean 的低流量段 IP)
- 在 VPS 上安装 WARP:
bash
# 安装 Cloudflare WARP curl -fsSL https://pkg.cloudflareclient.com/install.sh | bash warp-cli register warp-cli connect - 在你的 Mac 上配置 WireGuard 客户端,连接到 VPS
- 确保所有流量(包括 DNS)都走 WireGuard 隧道
方案 B:IEPL/BGP 国际专线(高成本,最稳定)
适用人群:对稳定性要求极高、重度依赖 Claude Code 的开发者
原理:使用 ISP 级别的国际专线,提供独享的海外 IP,延迟低、稳定性高。
推荐服务商:WgetCloud(在 AI 极客圈口碑较好)
成本:月费 $20-$50 起
优势:
- 真正的独享 IP,不会被共享 IP 牵连
- 线路稳定,不会频繁掉线
- IP 类型通常是高质量的 ISP IP
注意:
- 务必选择独享 IP方案,不要用共享 IP
- 让服务商确认 IP 在 Anthropic 的白名单中(如果他们提供这个服务的话)
方案 C:静态住宅 IP 代理(中等成本)
适用人群:不想折腾 VPS,愿意付月费的开发者
原理:使用代理商提供的静态住宅 IP,这种 IP 在 Anthropic 看来和普通美国家庭用户的 IP 没有区别。
成本:月费 $10-$30
注意:
- 务必选择独享静态住宅 IP,不要用共享的
- IP 地址一旦确定就不要换了
- 推荐服务商:IPdodo、Surfshark Dedicated IP
Step 3:DNS 防泄露配置
这一步极其重要。 DNS 泄露是导致 IP 维度风控失败的最大杀手。
什么是 DNS 泄露?简单说就是:虽然你的网络流量走的是代理/VPN 隧道,但你的 DNS 请求却直接从你的本地网络发出去了。Anthropic 通过 DNS 请求就能知道你的真实地理位置。
检测方法:
- 连上你的代理后,打开 https://dnsleaktest.com/
- 点击 Extended Test
- 查看结果显示的 DNS 服务器位置
- 如果显示的是中国境内的 DNS 服务器(比如 114.114.114.114),说明存在泄露
- 也可以用 https://ipleak.net/ 同时检测 DNS、WebRTC、IPv6 泄露
修复方法:
方法一:使用代理自带的 DNS
如果你的代理方案(WireGuard / VPN / 专线)支持配置 DNS,将 DNS 服务器设为:
1.1.1.1(Cloudflare DNS,推荐)8.8.8.8(Google DNS)
确保 DNS 请求通过隧道发出,而不是走本地网络。
方法二:macOS 系统级 DNS 配置
- 打开 系统设置 → 网络
- 选择你当前使用的网络连接(Wi-Fi 或 Ethernet)
- 点击 详细信息 → DNS
- 删除所有现有的 DNS 服务器
- 添加
1.1.1.1和1.0.0.1 - 确保 这些 DNS 请求走你的代理隧道
方法三:启用 DNS over HTTPS (DoH)
在 macOS 上,可以通过配置 dnscrypt-proxy 或使用支持 DoH 的代理客户端来加密 DNS 请求。
验证步骤:
每次网络环境变更后(换代理、升级系统等),都要重新跑一次 DNS 泄露检测。确保:
- DNS 服务器显示在美国(和你出口 IP 所在地一致)
- 没有 WebRTC 泄露
- 没有 IPv6 泄露
Step 4:三条线路统一
这是我踩过最大的坑。
Claude Code 的使用涉及三条"线路":
- CLI 线路:
claude命令行工具的 API 调用 - App 线路:Claude 桌面应用
- Web 线路:claude.ai 网页端
很多人封号的原因就是这三条线路走了不同的代理:
- CLI 走的是终端代理(比如
https_proxy环境变量) - App 走的是系统代理
- Web 走的是浏览器代理
Anthropic 看到的就是:同一个账号,一会儿从日本的 IP 登录,一会儿从洛杉矶的 IP 登录。 这种 IP 跳变会立刻触发风控。
解决方案:确保三条线路走同一个出口。
方法:全局代理模式
- 使用全局代理(而不是 PAC 或规则分流模式)
- 在终端中验证:
bash
# 检查 CLI 的出口 IP curl -s https://api.ipify.org # 检查是否能正常访问 Anthropic curl -s -o /dev/null -w "%{http_code}" https://api.anthropic.com - 在浏览器中打开 https://whatismyipaddress.com/ 验证 IP
- 确保 CLI 和浏览器的出口 IP 完全一致
方法:Claude Code 环境变量配置
如果你需要在 Claude Code 的 settings.json 中配置代理,确保路径统一:
{
  "env": {
    "HTTP_PROXY": "http://127.0.0.1:7890",
    "HTTPS_PROXY": "http://127.0.0.1:7890",
    "NO_PROXY": "localhost,127.0.0.1"
  }
}
Claude Code 官方支持通过 settings.json 的 env 字段来设置环境变量,启动时直接读取。
Step 5:支付方式
支付方式是很多人忽略的维度,但它的风控权重不低。
推荐方案:
-
Plasma U 卡(社区推荐方案)
- 支持 5% AI 消费返现
- 提供最多 2 张免费虚拟卡
- 年费 120 美元(或锁定 1 万枚 XPL 12 个月)
- 这种卡在 Anthropic 看来更接近正常美国用户的支付方式
-
美国银行发行的信用卡/借记卡
- 如果你有美国银行账户,直接用实体卡是最稳妥的
- Anthropic 对美国本土支付方式的容错度最高
不推荐:
- 国内银行发行的信用卡(地区不匹配)
- 小型虚拟卡平台(成功率 40-85%,有跑路风险)
- 代充服务(账号安全风险极高)
- WildCard(目前已停服)
注意:支付账单地址要和你的 IP 所在地一致。如果你用加州的 IP 出口,账单地址就填加州。
Step 6:Claude Code 配置优化
最后,还有一些 Claude Code 本身的配置可以降低风控风险:
1. 合理设置使用频率
不要一次性开多个 Claude Code 实例。Anthropic 对同一账号的并发连接有监控。
2. 使用官方推荐的环境变量
Claude Code 官方文档(code.claude.com/docs/env-vars)列出了所有支持的环境变量。不要随意添加非官方的环境变量。
3. 一个设备一个账号
前面说过,Anthropic 把个人账户当组织处理。同一台电脑上不要登录多个 Anthropic 账号。如果你有多个 Max 账号的需求,考虑用不同的设备。
4. Machine ID 说明
Claude Code 在安装时会生成一个 Machine ID,存储在本地。这个 ID 会被 Anthropic 用来关联设备。如果你需要重装系统或迁移设备,注意这个 ID 的变化可能会触发风控。
第四部分:如果不小心被封了怎么办?
判断封号类型
先搞清楚是哪种"被封":
| 类型 | 表现 | 原因 |
|---|---|---|
| Claude Code 报错 | CLI 提示权限错误或连接失败 | 可能是 API Key、组织权限、环境变量配置问题 |
| 网页端 disabled | claude.ai 提示 "Your account has been disabled" | 账号级别被封 |
| 限制模式 | 功能受限但可以登录 | 触发了 safeguard 警告 |
申诉流程
如果是账号级别被封(网页端也登录不了):
- 登录 claude.ai,用被封的账号
- 在登录页面会看到 appeal form(申诉表单)
- 填写申诉表单,说明情况
- 如果看不到申诉表单,发邮件到 usersafety@anthropic.com
- Claude Pro 订阅用户可以申请退款
申诉建议:
- 保持礼貌和简洁
- 说明你的使用场景(软件开发)
- 如果知道可能导致封号的原因,坦诚说明并承诺改正
- 等待时间通常 3-7 个工作日
第五部分:日常维护检查清单
搭建好了不等于一劳永逸。下面是我每个月会跑一遍的检查清单:
- DNS 泄露检测(dnsleaktest.com + ipleak.net)
- 出口 IP 一致性检查(CLI 和浏览器 IP 是否一致)
- IP 类型检查(确认不是数据中心 IP 被标记)
- 系统语言/地区/时区确认
- Claude Code 版本保持最新
- settings.json 配置检查
- 不在同一设备上登录多个账号
- 支付信息确认(卡没有过期)
第六部分:成本估算
最后算一笔账,让你有个心理预期:
| 项目 | 方案 A(自建) | 方案 B(专线) | 方案 C(住宅IP) |
|---|---|---|---|
| 网络/代理 | $5-20/月 | $20-50/月 | $10-30/月 |
| WARP | 免费 | 不需要 | 不需要 |
| 支付卡(Plasma) | $120/年 | $120/年 | $120/年 |
| 年化总成本 | $180-360 | $360-720 | $240-480 |
| 稳定性 | 中 | 最高 | 高 |
| 技术门槛 | 中高 | 低 | 低 |
写在最后
说实话,折腾这些东西挺烦的。谁不想安安静静地写代码?
但现实就是这样:Anthropic 的风控体系是认真做的,而且只会越来越严格。你不能指望它"没注意到你"。
核心思路其实就一句话:模拟一个真实、稳定、干净的海外美国用户。
IP 稳定、DNS 不泄露、设备指纹一致、支付方式匹配、使用行为正常,这五个要素都做到了,你的账号就是安全的。任何一个要素出了问题,都可能是封号的导火索。
我自己现在用的是方案 A(自建 WARP + 加州 VPS),配合 Plasma 卡,稳定运行了一个多月。虽然搭建过程花了一些时间,但稳定用起来之后,那种"不用担心明天醒来发现号没了"的安全感,是真的值。
希望这篇文章能帮到还在踩坑的朋友们。如果你有更好的方案或者踩过我没提到的坑,欢迎来聊。
参考来源:
- 社区开发者分享的网络环境搭建方案
- Anthropic 官方文档:Claude Code Settings / Environment Variables
- Anthropic 官方:Safeguards warnings and appeals
- 社区博客:国内稳定使用 Claude Code 的完整指南
- 社区博客:Claude Account Suspended Guide
- autonomee.ai:Claude Code Account Suspended? How to Stay Safe
- IPDoDo:2026 Claude 封号原因解析与防封号策略
- SegmentFault:最新 Claude 防封号实测指南
- 知乎:被封3次后的3大作死行为和6条防封经验
- GitHub:claude-relay-service #587 封号讨论
- Reddit r/ClaudeAI:Account banned 讨论
- Cloudflare Community:WARP Zero Trust AI 服务封锁问题
- Hacker News:Claude 封号相关讨论