
字
字节笔记本
2026年11月7日 · 约 4 分钟读完
一张恶意图片拿下 OpenAI 员工账号:Hacktron 的 72 小时
赞助API中转
¥120
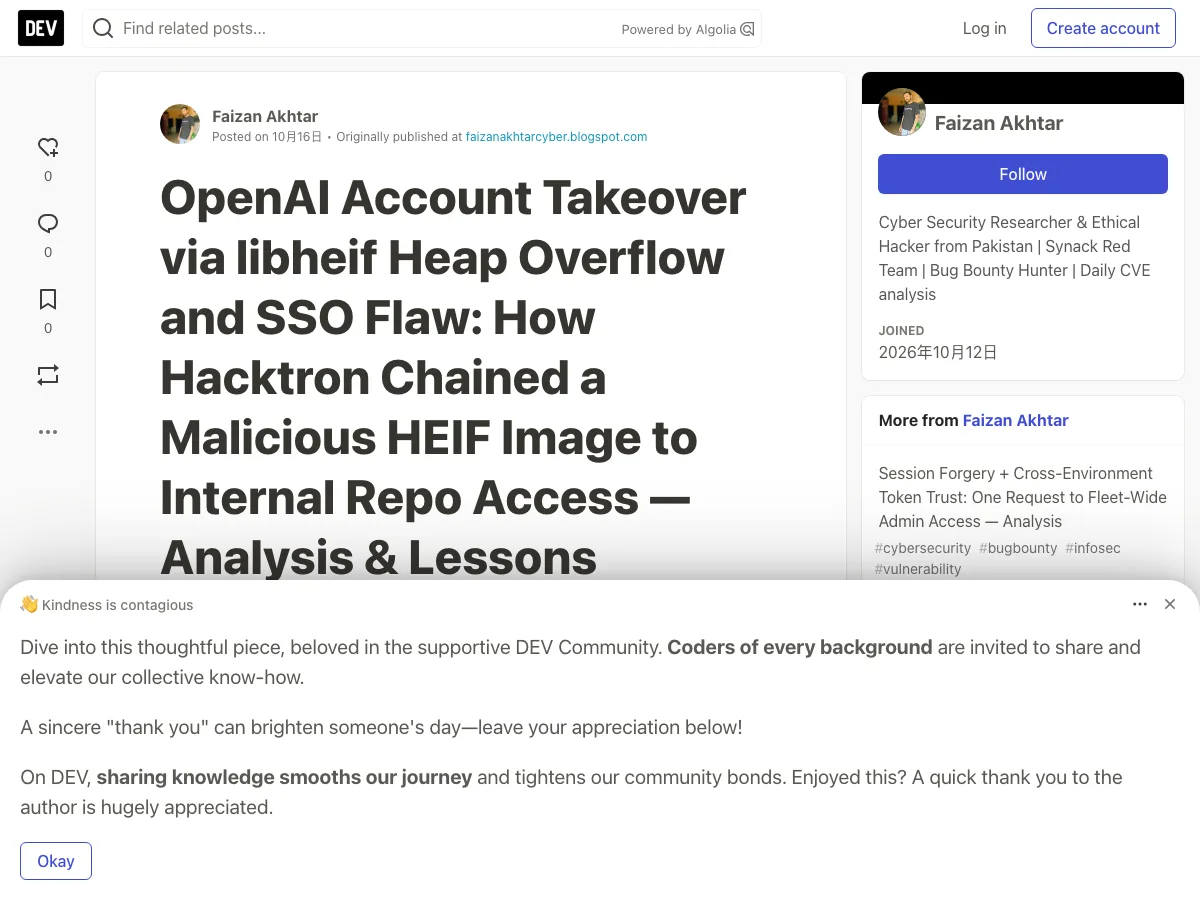
2026 年 7 月,安全公司 Hacktron 的三名研究员(Harsh Jaiswal、Mohan Pedhapati、Rahul Maini)把一张精心构造的 HEIF 图片传到 OpenAI 社区论坛(Discourse 托管),72 小时内摸到了 OpenAI 内部代码库的访问权限。完整经过写在 Hacktron 9 月 13 日公开的文章《Hacking OpenAI》里。先钉性质:这是授权赏金流程下的披露,研究员只做了无害验证,不是"OpenAI 被黑、代码泄露"。
链条:每一环都合理,合起来才致命
- 第一环(图片解析):论坛的图片处理管线收到 HEIF 上传——FastImage 解析不了 HEIF,上传被转给 ImageMagick 的 magick 命令,magick 把 HEIF 解码交给 libheif 库,libheif 解析器存在堆缓冲区溢出。时间线:7 月 23 日定位漏洞、7 月 24 日在关闭 ASLR 的条件下拿到可用 exploit、7 月 25 日上午对线上论坛实现可靠远程代码执行;
- 第二环(SSO 信任边界):OpenAI 单点登录的一个缺陷,把论坛登录态当成了进入员工 ChatGPT 与 Codex 账号的通道——只要在论坛登录过,账号就可能被接管;
- 第三环(已接 GitHub 的 Codex):研究员用一名员工的 Codex 账号(已接 GitHub)在 OpenAI 内部 monorepo 里开了一个无害的 pull request作为访问证明,没有读内部代码,随即停止测试。
处理与赏金(分清两边)
- SSO 一侧:通过 OpenAI 的 Bugcrowd 赏金计划上报,OpenAI 在提交后约 14 小时修复;2026-09-01 支付 6,500 美元赏金;
- 论坛一侧:论坛由 Discourse 托管、在 OpenAI 赏金范围外,问题走 Discourse 的 HackerOne——周六收到、周日回复、周一修复。赏金只认 OpenAI 一侧的发现,两边别混算。
后续:从找漏洞到雇你一起找
11 月 6 日,OpenAI 宣布与 Hacktron 合作,用前沿模型攻击 OpenAI 自身系统找漏洞,重点是系统与第三方服务的连接方式;同时扩大 Hacktron 通过 Daybreak Red 使用前沿模型的权限;同一篇公告还提到 Cathedral 的研究员将加入下一轮安全冲刺、赏金提高。Hacktron CEO Zayne Zhang 的说法:网络安全的未来"不取决于谁的安全团队最大,而取决于谁最能把人类创造力与 AI 能力结合"。
判断
角度一句话:第三方服务连接处是新的攻击面——图片解析(第三方库)、SSO(跨系统信任)、已接 GitHub 的 Codex(外部集成),三个入口没有一个是"OpenAI 主产品"本身,但每个都通向内部。这正是 11 月 6 日合作要测的东西。两条校准:① 链条与时间线均为 Hacktron 文章与第三方分析口径;② "至多 5,000 用户受影响"是另一件事(Cursor 扩展市场里的恶意 Claude Code 扩展,10 月 30 日),与本次无关,别混进来。
参考来源
- Hacktron 原文:https://www.hacktron.ai/blog/hacking-openai
- 合作宣布:unite.ai、subagentic.ai(2026-11-06)
相关文章
分享: