字节笔记本
2026年10月9日 · 约 4 分钟读完
三步把同一套智能体循环从本机搬上集群
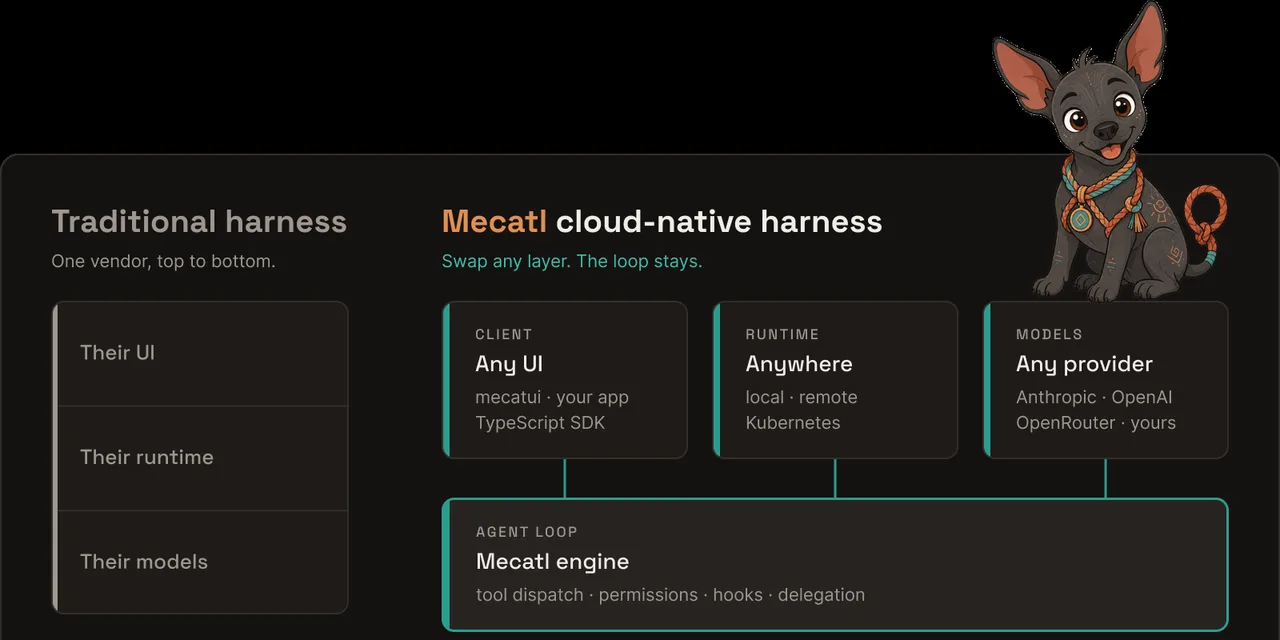
编码智能体在笔记本上跑通之后,下一件事往往是:同一套循环怎么原样搬到别人的机器,或搬进集群,而不把密钥和模型厂商写死。Mecatl 把循环本身从客户端和执行环境拆开。仓库在 GitHub 公开,许可证 Apache-2.0。本轮核到二百五十一星、二十次派生,最近推送 2026-10-09。产品页自称开源云原生 harness,发音写成 MEH-kah-tl。官网提过一个每月一千万次工具调用的 MCP 项目,以官网为准,不是本轮复现。
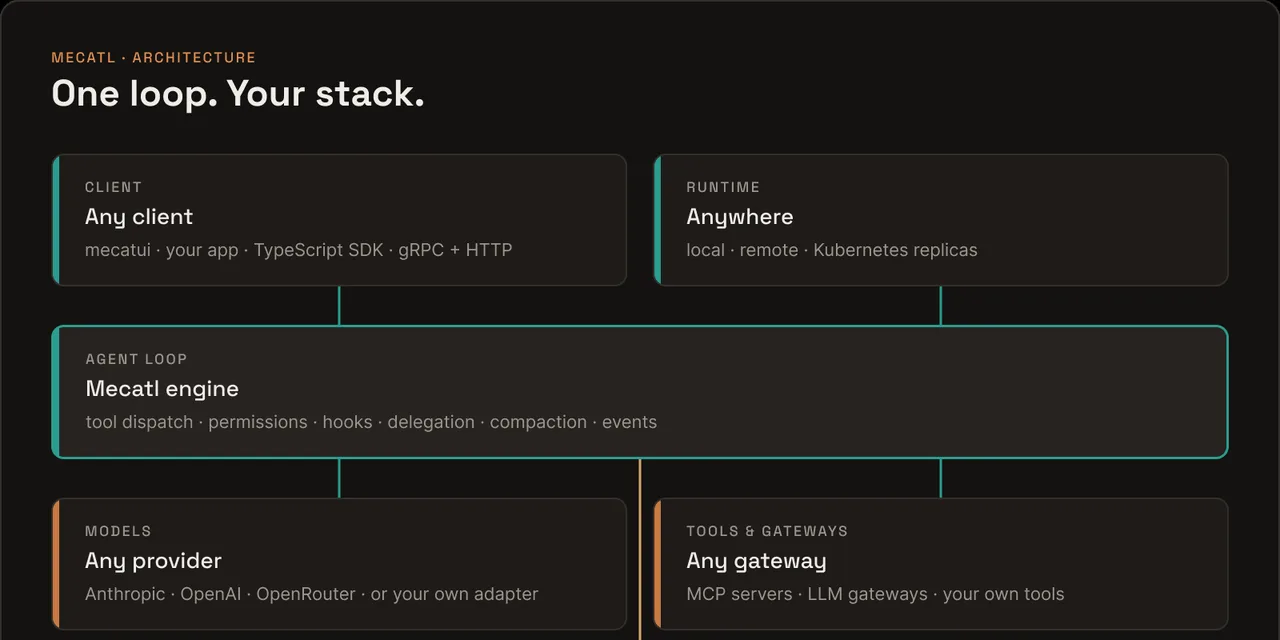
本站刚写过同一家公司的 MCP 隔离平台。那篇管的是服务器怎么进容器。这篇管的是智能体循环怎么在本机、远程和集群之间保持同一份合同:工具分发、权限、钩子、委派、压缩和事件。客户端、运行时、模型厂商、MCP 网关和进程外存储都可以换,循环不换。接口是 gRPC 和超文本事件流,另有 TypeScript 软件开发工具包和终端界面。
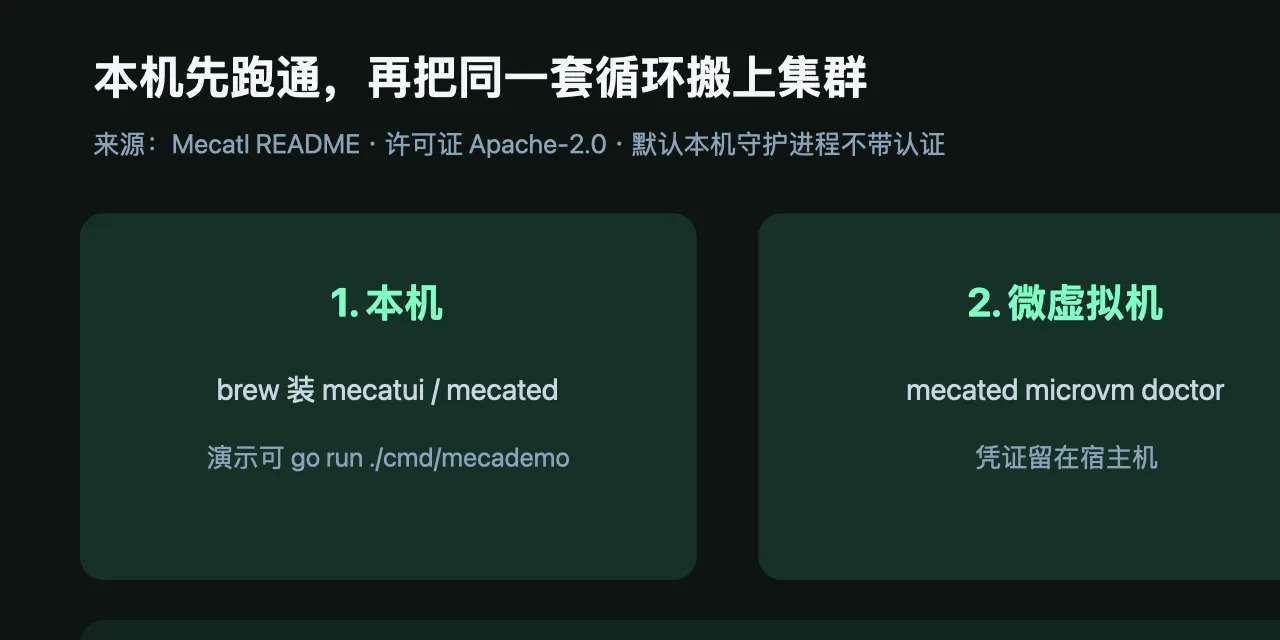
三步把同一套循环跑起来
苹果系统和 Linux 可以先装命令行:
brew install stacklok/tap/mecatl这一步会带上终端界面和本机守护进程。没有接口密钥时,仓库演示是 go run ./cmd/mecademo,用来看脚本化工具、批准和委派。完整二进制要从检出目录 task build,还会编出集群参考实现和额外工具。Linux amd64 若要把文件系统和外壳放进客机,先跑 mecated microvm doctor,再开终端界面,或无界面启动:
mecated serve --headless --default-placement microvm-local微虚拟机路径把模型厂商和凭证留在宿主机,文件系统和外壳进客机。集群参考实现用远程缓存存状态,会话带租约,副本可扔掉,排空时把会话交出去。状态和只追加事件日志在进程外,所以进程被换掉,活还能续。权限默认是否定优先,带批准和审计。身份和审计是积木,不是完整的多租户隔离。密码学证明和衰减还在设计。
默认不带认证,先别绑到公网
README 写得很硬:本机守护进程默认不带认证,只打算给回环、单人用。绑到非回环地址之前,先加上认证和传输保护。文档列了持有者令牌、传输层安全、双向证书、开放身份和速率限制。产品页给了四条起步:本机或远程客户端、带远程缓存的集群舱、流水线里从提示到补丁,以及直接嵌入引擎模块。观测和每一步动作上的身份戳是内置能力,不是后补插件。
它不是给演示用的一键聊天窗。星数也不高,提交已经一千六百四十,更像给已经有集群习惯的人用。先在回环上跑通演示,确认工具调用能留下事件,再谈微虚拟机和集群排空。不要把未加固的守护进程暴露到公网,也不要把它和 MCP 隔离平台当成同一个安装包。两者可以一起用:循环在这边,服务器隔离在那边。
和 MCP 隔离平台对照着看更清楚。那边默认把每台服务器推进隔离网桥,命令行工具名是另一套。这边默认把循环做成可替换端口:换模型厂商、换存储、换客户端,不必重写工具分发和事件日志。产品页给的四条起步可以当成验收清单:本机客户端能批准一次工具调用;远程能续上同一份会话;集群舱能在排空后把租约交出去;嵌入模块能在你自己的进程里跑同一份循环。缺任何一条,都还只是本机演示。
仓库提交已经一千六百四十,议题和拉取请求也还开着,不像空壳说明书。星数只有二百五十一,说明它还没变成热门安装包。这反而适合当判断:先看你有没有集群和权限模型的需求,再决定要不要装。若只是要给编辑器接两台 MCP 服务器,先用隔离平台。若已经有多个人要接同一套循环,并且不想把密钥写进每个客户端,再走这篇的三步。先回环,再微虚拟机,再谈非回环地址上的认证。
本机守护进程默认不带认证,这一点要写进值班清单,不要只写在安装文档末尾。绑定地址从回环改开的那一刻,持有者令牌和传输层安全就要同时上。身份戳能告诉你是谁批了这次调用,并不能替你做租户隔离。衰减和密码学证明还在设计,就不要把它宣传成已经能对外部团队开放的多租户控制面。先让事件日志能回放一次失败的工具调用,再谈把循环嵌进持续集成。