字节笔记本
2026年10月8日 · 约 3 分钟读完
agent 出事拉不下电闸:微软给执行层装了总闸
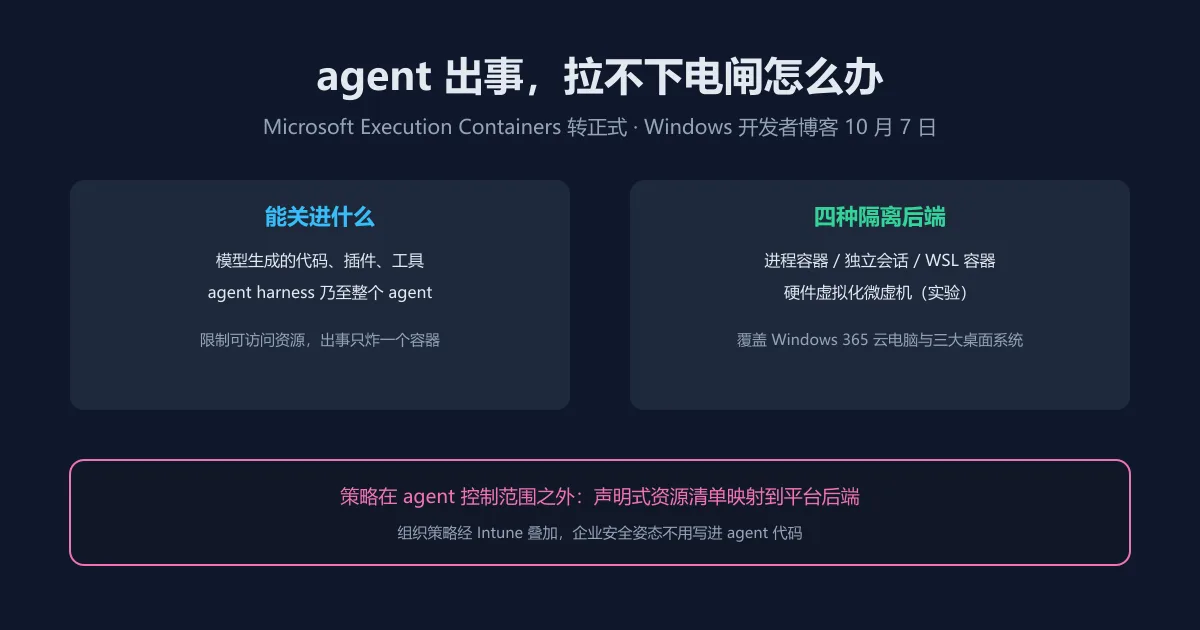
agent 闯祸后最尴尬的处境是拉不下电闸:它以你的权限在跑,封它等于封自己。微软在 Windows 与 Surface 发布会同日于开发者博客官宣,Execution Containers(MXC)结束预览转入正式可用,Windows 平台与企业开发者业务的公司副总裁 Logan Iyer 署名。这是给 agent 执行层装的总闸:模型生成的代码、插件、工具、agent harness 乃至整个 agent 都能关进容器,限制它能访问的资源,出事时爆炸半径被圈住。
策略驱动怎么驱动
开发体验是声明式的:用统一的 JSON 配置加多语言 SDK 声明需要的文件与网络目的地,MXC 把声明映射到平台的隔离后端。关键设计是策略处在 agent 工作负载的控制范围之外,agent 给自己放权这条路从架构上焊死。企业侧还有第二层:组织策略(如 Intune,Windows 11 进程容器支持在途)可以往个人策略上叠加约束,agent 开发者不必把企业安全姿态写进产品。博客还给了条产品级建议:agent 被策略拦住时不该静默失败,应当解释原因、请求用户或管理员行动,或改走安全的替代路径,把拒绝也设计成体验的一部分。
四种后端与三档模式
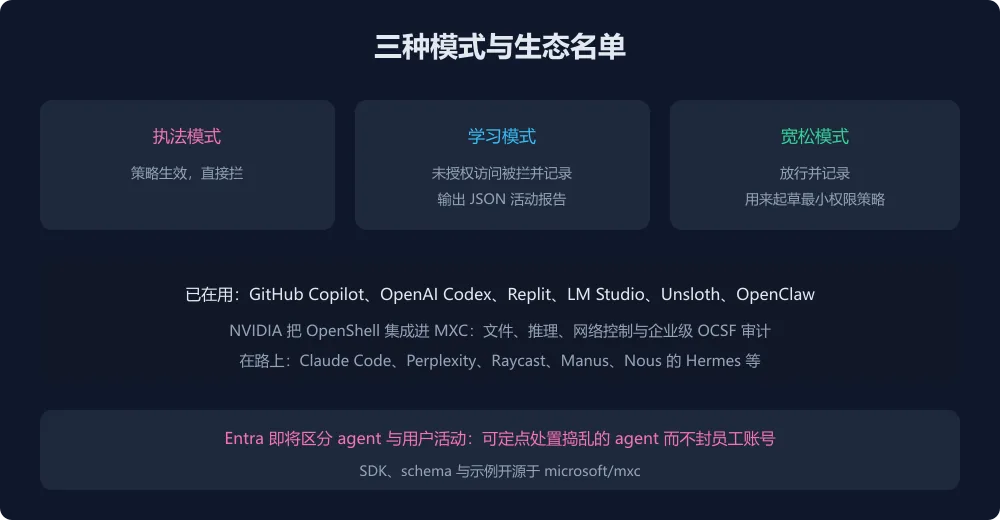
隔离强度分四档。进程容器最轻,Windows 用 AppContainer、macOS 用 Seatbelt、Linux 用 Bubblewrap,三平台行为一致;会话容器给 agent 开独立的 Windows 账户与会话,桌面、剪贴板、输入全部隔离,适合要碰 UI 的自动化场景;WSL 容器面向 Linux 工具链;硬件虚拟化的微虚机最重,尚在实验阶段。Windows 365 云电脑也在支持范围内,云端桌面同样能圈。进程容器上还有三档运行模式:执法模式直接按策略拦截;学习模式拦截未授权访问并输出 JSON 活动报告,用真实运行数据摸清 agent 到底要什么;宽松模式放行并记录,是起草最小权限策略的推荐工作流。先宽松观察、再学习收紧、最后执法上线,这套节奏可以直接抄。
生态与身份
采用名单本身就是行业风向标:GitHub Copilot、OpenAI Codex、Replit、LM Studio、Unsloth、OpenClaw 已接入,Claude Code、Perplexity、Raycast、Manus、Nous 的 Hermes 等在路上;NVIDIA 把 OpenShell 集成进 MXC,补上文件、推理与网络控制及企业级 OCSF 审计。身份侧的下一步更关键:Entra 即将在 Agent 365 里区分 agent 活动与用户活动,管理员可以定点处置一个行为异常的 agent,而不必封掉员工的整个账号。SDK、schema 与示例在 microsoft/mxc 开源。放进本周图景看,MXC 是微软对 agent 隔离层的正式答卷,与 AWS 的 Strands Box、苹果的权限收紧同题竞争:agent 安全正在从附加项变成平台的基本盘。