字节笔记本
2026年10月5日 · 约 22 分钟读完
Mythos 讽刺解析:合规面板的绿,不是安全的绿
6 月底,X 上流传着一段自称 NSA 首席信息保障官的第一人称叙述。
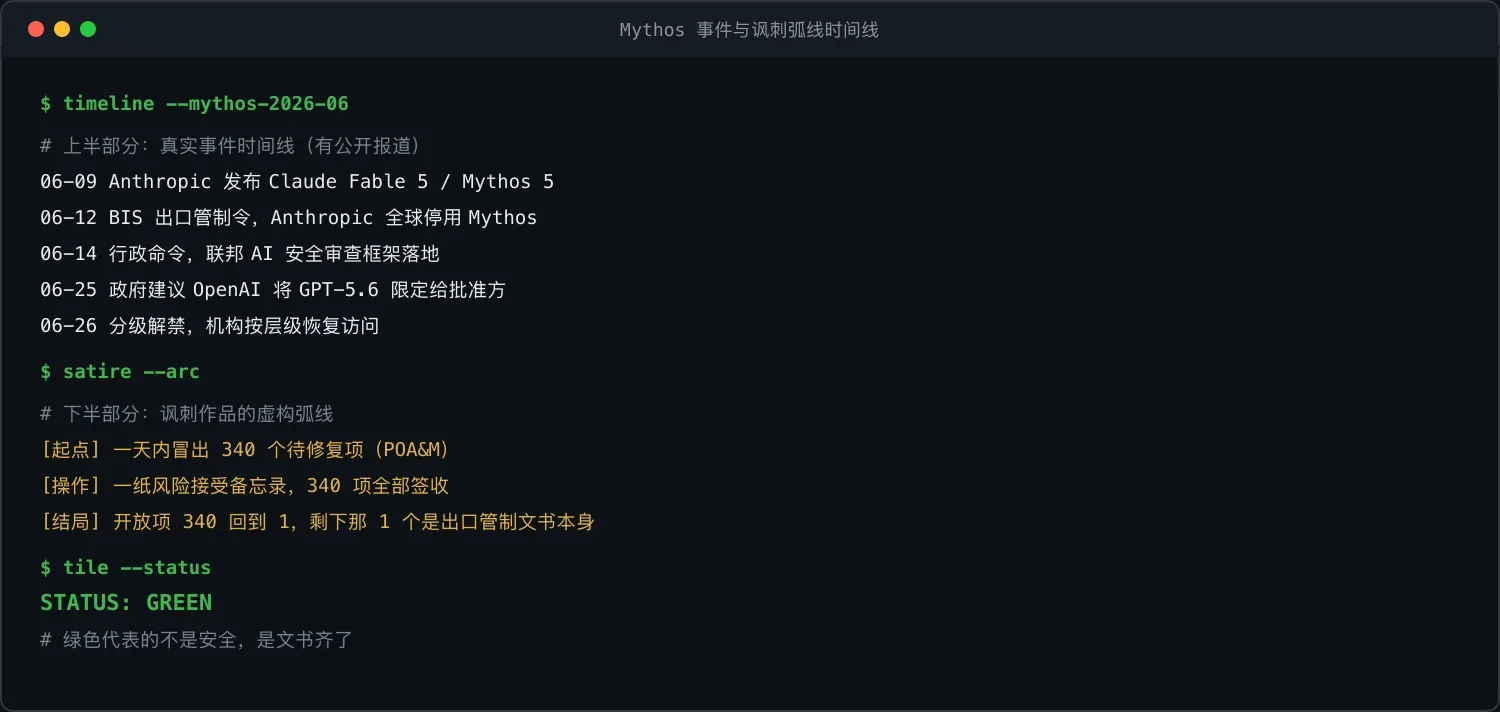
它讲了一个荒诞但精确的故事:Anthropic 的 Mythos 5 几小时内"走进"了机密系统,他一天内冒出 340 个待修复项(POA&M);三天后商务部一道出口管制令,Anthropic 全球停用了这个模型;他随即把"全球停用"记成 eMASS 里的一项补偿控制,用一纸风险接受备忘录把 340 个发现全部签收,开放项数量从 340 回到了 1,那 1 个,是出口管制文书本身。
"我们关的不是漏洞,是 POA&M。tile is green(面板是绿色的)。"
这段文字之所以让安全圈炸开锅,不是因为它爆料了什么,而是因为它精准地揭穿了现代安全合规最大的荒诞。但在拆它之前,必须先把一件事说清楚。
先定性:这是「基于真事的讽刺」,不是新闻爆料
我一开始也差点被它骗到。逐项核实后,它的成分是这样:
真实的脚手架(这些是真的)
| 文中提到 | 是否真实 | 依据 |
|---|---|---|
| Anthropic 2026-06-09 发布 Claude Fable 5 / Mythos 5 | 真实 | Anthropic 官方公告 |
| Gen. Joshua Rudd 任 NSA 局长 + 网络司令部司令 | 真实 | 2026-03-10 参议院 71-29 票确认(Politico) |
| Sen. Mark Warner(参院情报委副主席)说 Rudd 告诉他 Mythos"几小时内攻破几乎所有机密系统" | 真实发生过 | Security Affairs;NYT 6/23 报道 |
| 2026-06-12 BIS 出口管制令,Anthropic 全球停用 | 真实 | TrilogyAI |
| 2026-06-14 行政命令 + 联邦审查框架 | 真实 | |
| 2026-06-25 政府"建议"OpenAI 把 GPT-5.6 限定给批准方 | 真实 | |
| 2026-06-26 部分解禁,机构分层恢复 | 真实 | CNBC;Politico |
关键更正:Warner 的"攻破机密系统"原话,多家媒体事后指出:那是在授权的红队演练里、针对一个复刻/模拟环境,并非生产网络被真攻破。这个区别很重要,是讽刺作品故意模糊掉的事实。
虚构的本体(这些是讽刺的核心)
| 文中提到 | 性质 |
|---|---|
| 第一人称"首席信息保障官"叙述者 | 虚构人格 |
| "340 → 1" 通过一纸备忘录化解的完整弧线 | 虚构情节(但极其精确地复刻了真实流程) |
| "Project Glasswing" / "glasswing-actuals" 频道 | 虚构 |
| "盒子被攻破且获认证同时成立""tile is green"等台词 | 虚构,但是逐字打磨的讽刺金句 |
所以正确的读法是:它披着 NSA 内部人员回忆录的外衣,针对一个真实事件,批判一套真实存在的官僚体制。 它之所以刺痛人,恰恰因为它批评的每一个机制都是真的:eMASS、POA&M、ATO、Risk Acceptance Memo、FedRAMP 192 天豁免,全是现行制度。
下面就来逐层拆它真正在讽刺什么。
一、第一层讽刺:合规 ≠ 安全(核心金句)
整段最锋利的一句,是叙述者描述最终状态时说的:
"The box is breached and accredited at the same time. We did not close the holes. We closed the POA&M. The tile is green."
(盒子被攻破且获认证,这两件事同时成立。我们关的不是漏洞,是 POA&M。面板是绿色的。)
这句话把 FISMA / NIST RMF 体系最大的漏洞一句话说穿了:系统的"安全状态"和"合规状态"是两个独立的维度,可以完全脱钩。
在真实流程里,POA&M(Plan of Action and Milestones,行动计划与里程碑)是机构记录待修复漏洞的清单。AO(Authorizing Official,授权官)在签字授权系统运行(ATO,Authorization to Operate)前会看那张"开放项数量"的 tile。讽刺作品里,叙述者没有修复任何一个漏洞,只是用一纸风险接受备忘录把 340 项全部"接受"掉,于是开放项从 340 回到 1(剩下那 1 个是出口管制文书)。系统一行代码没动,漏洞全还在原处,但合规面板变绿了。
这不是夸大,这是这套机制的真实工作方式。"Risk Acceptance"在 NIST SP 800-37 里是合法的处置路径:只要 AO 签字,你可以接受任何级别的风险,让系统带着已知漏洞继续运行。讽刺只是把这条路径走到极致:用风险接受关掉一个"被攻破"系统的所有发现项。
二、第二层讽刺:把出口管制当漏洞屏蔽(最黑的设计)
最黑暗、也最精确的讽刺,是叙述者处理那 340 个发现项的方式:
"My 340 POA&M items were generated by a tool that is now a covered model under federal export control. So the findings are, in the technical sense, the output of a restricted item. I cannot write a milestone against an export-controlled artifact without the artifact, and licensing the artifact is above my pay grade."
这段的逻辑链堪称完美:
- 发现这 340 个漏洞的工具(Mythos)现在被列入出口管制
- 那这 340 个"发现"在技术意义上,就是一个受限制物品的产出物
- 我不能对一个"受出口管制的产物"写修复里程碑,除非我有这个产物(许可证)
- 而给这个产物办许可证,不归我这个 pay grade(职级)管
- 所以:我没法在制度上处理它们,干脆一份风险接受备忘录全签收
这是对"出口管制能不能用来'隐藏'漏洞"的终极嘲讽。 现实里的争议正是这个:当你限制一个能发现漏洞的 AI 工具,你并没有让漏洞消失,你只是让自己看不到这些漏洞了。讽刺作品把这个荒谬推到底:既然发现工具被管制了,那它的发现也算"受限产物",我处理不了,于是漏洞就这么"合法地"悬在那儿了。
更狠的是下一句:
"I logged the worldwide shutdown in eMASS as a compensating control."
(我把"全球停用"在 eMASS 里记成了一项补偿控制。)
补偿控制(compensating control) 是 RMF 里的真实概念:当你无法直接修复一个漏洞时,可以用其他措施"补偿"它。叙述者把"Anthropic 全球停用 Mythos"登记成补偿控制,等于说"漏洞还在,但发现漏洞的工具没了,所以风险被补偿了"。 这是把合规话术玩到了自我欺骗的极致。
那句神来之笔:"It was the first time the control had ever been pointed at a model instead of a centrifuge",补偿控制过去是给离心机、防火墙这类物理/技术设施用的,现在第一次指向一个 AI 模型,讽刺了监管对象从"物"漂移到"模型"的荒诞。
三、第三层讽刺:攻守不对称(最扎心的一段)
如果说前两层是讽刺官僚体制,那这一层是真正的警告:它揭露了一个会成真的战略困境。
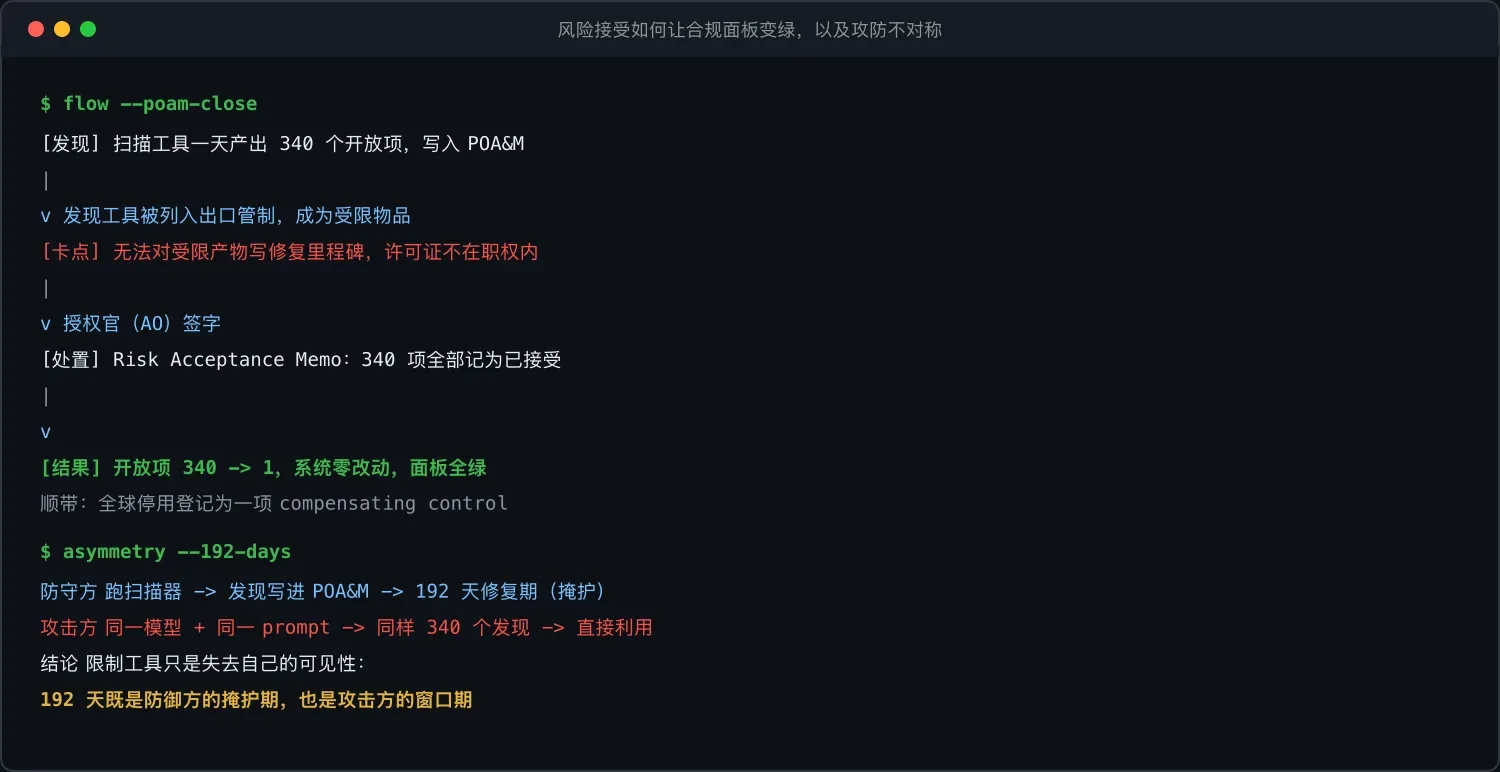
"I am aware GPT-5.5 can find the same vulnerabilities with the same prompt. Anthropic said so themselves. The same prompt, run by someone we did not vet, returns the same 340 findings, except that party does not file them against a POA&M. That party reads the traffic on the boxes."
(我知道 GPT-5.5 用同一个 prompt 能找到同样的漏洞。Anthropic 自己说的。同一个 prompt,被一个我们没审查过的人跑,返回同样的 340 个发现,只不过那个人不会把发现写进 POA&M。那个人在读这些盒子上的流量。)
然后是那句数学般冷酷的结论:
"FedRAMP lets a finding sit unremediated for 192 days without touching an authorization, so I have 192 days of cover and they have 192 days of access to the same door."
(FedRAMP 允许一个发现项不修复地放 192 天而不影响授权,所以我有 192 天的掩护,他们也有 192 天访问同一扇门的权限。)
这才是整段最该被记住的话。 它说的是单方面裁军的悖论:
- 你限制防御方手里的扫描工具(Mythos/GPT-5.6 只给政府批准方)
- 但攻击方手里的同类工具你限制不了,同样的模型、同样的 prompt,敌方照样能跑出同样的 340 个漏洞
- 区别只是:你跑出来会写进 POA&M(合规负担),敌方跑出来会直接利用(实际破坏)
- 结果:限制工具,对防御方是净损失,你失去了可见性,敌方没失去攻击力
把这段和真实的 GPT-5.6 政府限定放在一起看,讽刺的预言性令人不安:2026-06-25 政府真的"建议"OpenAI 把 GPT-5.6 限定给批准伙伴,讽刺里那句"Every tool that can find the holes now ships with a roster of who is cleared to run it. The holes are not on the roster"(每个能发现漏洞的工具现在都附一份获准运行者名单。漏洞不在名单上),几乎是这个政策最精准的墓志铭。
四、第四层讽刺:最后的"解禁"是 Happy Ending 吗
结尾的两段,把乐观表象下的荒诞收束得很漂亮:
"On June 25 the administration asked OpenAI to hold GPT-5.6 to a small group of government-approved partners... They called the model a force multiplier for cyber. I read it as confirmation."
"Then today, June 26, it got better. Commerce confirmed Anthropic's collaboration helped mitigate the risks, and access is being restored to select companies and organizations, hundreds of clients clearing in tiers."
表面是"问题解决了,访问恢复了"的官方好消息。但放进全文语境里读,它其实是最深的一刀:
- 6 月 12 日:全球停用(补偿控制建立)
- 6 月 14 日:行政命令,未来的扫描器在打开任何发现项前就变成"deferred query"(延期查询)
- 6 月 25 日:GPT-5.6 也进入政府限定
- 6 月 26 日:分级恢复给"精选公司"
整个弧线的实质是:漏洞从没被修复,被修复的是"发现漏洞这件事"本身。 最后的"happy ending"不是系统变安全了,而是一套新的许可制度建立起来了:谁能用扫描器、谁能看见漏洞,都被分级管制了。"tile is green"的绿色,不是安全绿,是信息管制绿。
叙述者那句轻飘飘的"I read it as confirmation"(我把它当作确认),是全文最冷的幽默:他把政府的每次限制动作,都当成了"我的判断是对的"的证据。官僚不是在解决问题,官僚是在不断生成新的文书来证明问题已经被文书处理。
五、为什么这段文字会疯传
它击中了三条神经:
第一,它说出了安全从业者憋了几十年的话。 每个干过政府/大企业合规的人,都经历过"漏洞靠文书关掉"的瞬间。这段把它写成了一个完美的三幕剧。
第二,它踩中了 AI 安全的最热点。 Mythos 事件是 2026 年最大的 AI 安全新闻,争议极大(是真攻破还是红队演练?出口管制是保护还是封锁?)。讽刺作品把这个热点的所有张力浓缩进一个故事。
第三,它的文风是顶级的。 不断重复的"tile is green"像钟摆,每一段都以绿色面板收束,节奏感极强。那句"breached and accredited at the same time"是文学级的格言。这是认真打磨过的讽刺,不是随手写的段子。
六、它真正警告我们什么
把讽刺扒开,里面藏着三个真问题,值得每个关心 AI 安全的人想:
1. 当 AI 能几小时扫出系统的全部漏洞,"慢修复"的合规框架会瞬间崩溃。 现行框架(FISMA、FedRAMP、192 天豁免)是为人脑节奏设计的:一个发现项写进 POA&M,规划几个月修复。但 AI 一夜甩出 340 个,框架直接过载。合规的速度配不上漏洞被发现的速度,这是真实的危机。
2. 限制 AI 扫描工具,是单边裁军。 你限制的是你自己的可见性。敌方的同类模型不受你的出口管制约束。讽刺里那句"我有 192 天掩护,他们有 192 天访问",这不是玩笑,这是单方面禁枪的逻辑漏洞用在网络安全上的翻版。
3. 合规面板的"绿"和系统安全的"绿"是两回事。 一个可以通过所有审计、持有完整 ATO 的系统,可以同时是被攻破的。讽刺作品把这个事实用最刺眼的方式摆在台面上。
七、一个边界
最后说清楚这篇解析的边界:
- 这段文字是讽刺虚构,不是泄密。 它的叙述者人格、340→1 的弧线、Project Glasswing 都是虚构的。
- 但它针对的事件和机制都是真的。 Mythos 事件、出口管制、Rudd/Warner 的话、eMASS/POA&M/ATO/Risk Acceptance,全部经得起查证。
- Warner 的"攻破机密系统"原话存在重要争议:多家媒体指出那是授权红队演练、针对复刻环境,不是生产网络被真攻破。讽刺作品故意模糊了这个区别,这是它叙事策略的一部分,也是读者需要警惕的地方。
它不告诉你"NSA 真被攻破了",它告诉你"即使被攻破,这套合规体制也能把它变成绿色面板",后者才是它真正想说、且确实成立的批判。
八、结语
好的讽刺,是让你笑完之后后背发凉。这段文字做到了。
它没有发明任何荒诞,它只是把现有的荒诞:Risk Acceptance、compensating control、POA&M 关闭、tile is green,按它们字面意义上的用法执行了一遍,于是荒诞就自己浮出来了。
"The box is breached and accredited at the same time."
这句话之所以可怕,不是因为它是虚构的,而是因为:在现行制度下,它是可能的。 系统可以既被攻破、又完全合规,两者不矛盾。讽刺作品只是把这种不矛盾的逻辑,一步步演给你看。
最后那句反复出现的"tile is green",是整篇作品的核心意象:绿色不代表安全,绿色代表"文书齐了"。 而我们整套安全合规体系,正在不知不觉中,把后者当成了前者。
本文是对一段流传于 X 的讽刺虚构文字的解析。该文字以 NSA 内部人员第一人称写成,针对 2026 年 6 月真实的 Anthropic Mythos 事件,批判联邦网络安全合规体制(FISMA / NIST RMF / eMASS / POA&M / FedRAMP)。文中人物 Gen. Joshua Rudd、Sen. Mark Warner 及 Anthropic 出口管制事件均为真实,但叙述者人格及"340→1"的处理弧线为虚构。Warner"攻破机密系统"的原话存在"红队演练/复刻环境"的重要争议,特此说明。
参考来源: