字节笔记本
2026年10月5日 · 约 2 分钟读完
agent 管不住自己,NVIDIA 把开关装进网卡
agent 越自主,越需要一个它自己够不着的断路开关。NVIDIA 九月底发布的 Open Agent Safety Platform 把这个开关装到了网卡上:一套开源软件平台加参考系统设计,专门针对失控 agent 的隔离与治理。
三层防线
平台分三层。应用层之外,第一层是站内九月写过的 OpenShell(Apache 2.0,github.com/NVIDIA/openshell),一个安全运行时:运营者把 agent 可访问的文件、网络、工具、进程与凭据写成可验证策略,跑前查限、跑中执法。
第二层是新的 NVIDIA Sentry,借 DOCA 把 BlueField-4 DPU 编程成策略执行点,关联 agent 的交互、策略判定与数据访问,拼出完整的行为记录;身份治理层持续核验每个 agent 的身份与被授予的权限。
为什么是网卡
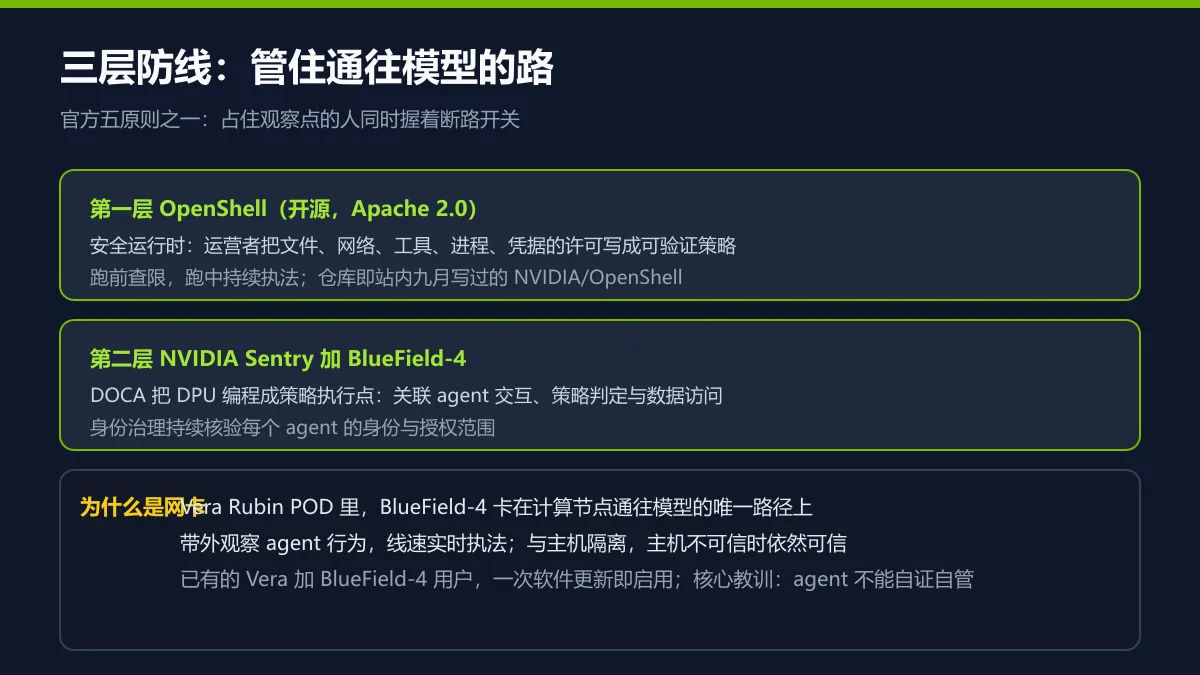
最关键的设计在第三层。在 Vera Rubin POD 系统里,每个计算节点的 BlueField-4 恰好卡在通往模型的唯一路径上,于是它既是最佳观察点也是实时执法点,带外监控、线速执行,且与主机隔离,主机资源不可信时它依然可信。官方博客的五原则说得直白:占住通往模型路径的人,同时握着观察点与断路开关。已有的 Vera 加 BlueField-4 用户,启用整套防护只是一次软件更新。
平台的核心概念叫漂移:agent 因策略拦截、缺陷、工具缺失、指令含糊或长任务失败而偏离既定目标。结论写得很冷静,agent 不能被期望完全自治自己的行为,治理必须放在它够不着的地方。
放进生态看
与站内写过的 ClawScan(技能包安检)、PixelLeak(截图泄露)连起来,agent 安全的三个层面(供应链、行为副作用、运行时)都有人补位了。NVIDIA 这套的独特之处是硬件锚点,软件防线可能被攻破,但 agent 够不到的 DPU 不会。对自建 agent 集群的团队,OpenShell 层现在就能用;Sentry 层的价值,取决于你有没有 BlueField。