字节笔记本
2026年10月7日 · 约 3 分钟读完
个人 agent 需要身份证:Meta 和 Sierra 发布开放协议
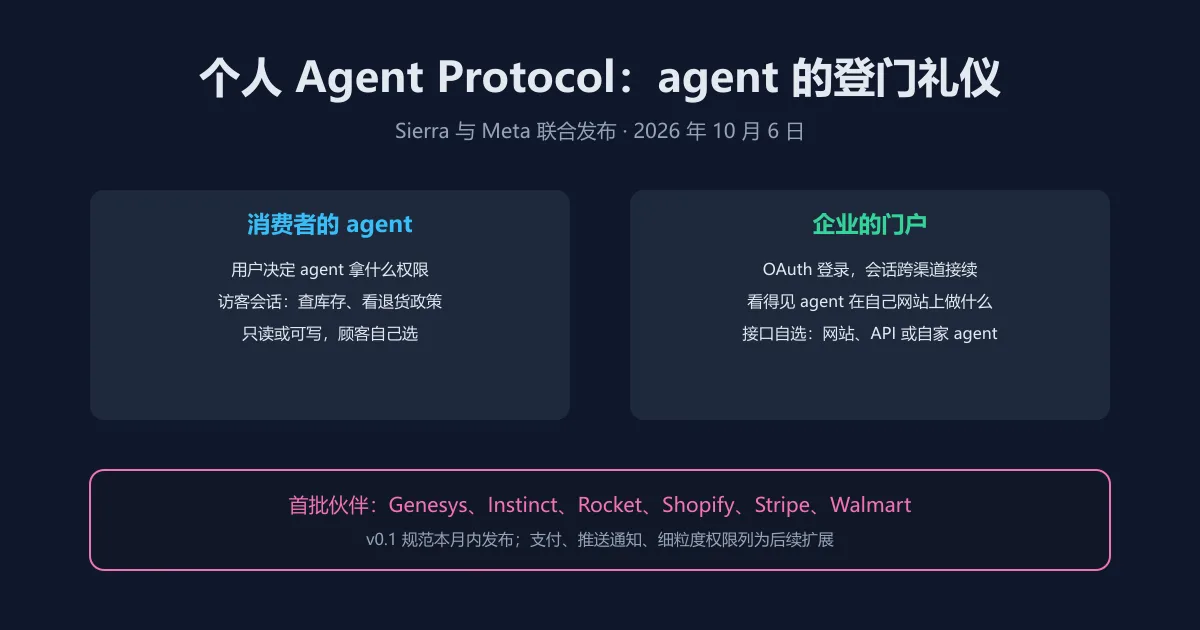
个人 agent 替你查订单、比价、退换货的场景讲了两年,卡点始终没变:企业的网站和 API 是给人设计的,agent 要么伪装成浏览器爬,要么让用户交出账号密码,两条路都不体面也不安全。10 月 6 日,Sierra 与 Meta 联合发布了开放标准 Personal Agent Protocol(由 Bret Taylor 与 Clay Bavor 官宣),给这个问题定了第一版公共答案:个人 agent 与企业交互时的认证、透明和控制权怎么定。
协议定了什么
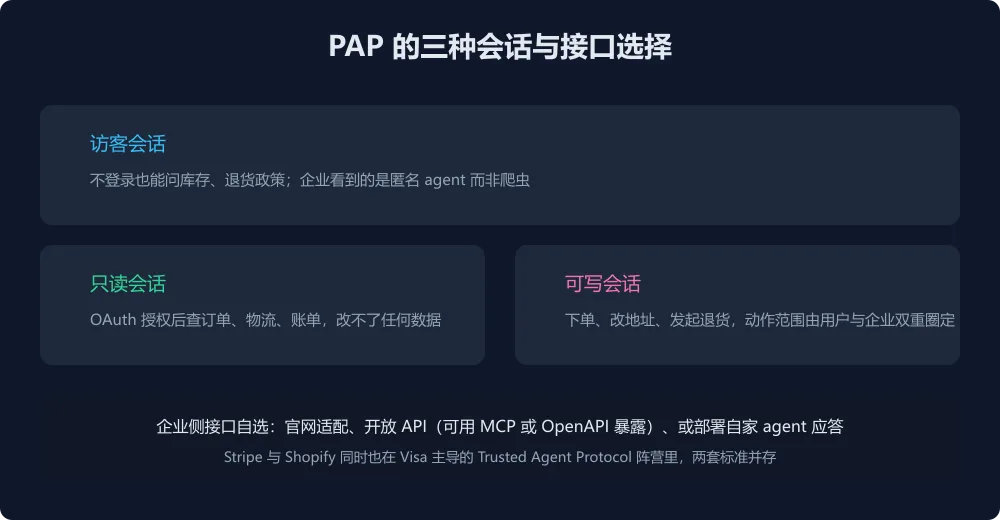
认证底座直接建在 OAuth 上,不另造轮子,企业侧改造成本可控。会话分三档:访客会话不用登录,agent 可以查库存、问退货政策,企业看到的是明示身份的匿名 agent 而不是爬虫;只读会话授权后能查订单、物流、账单,动不了任何数据;可写会话才能下单、改地址、发起退货,动作范围由用户授权与企业限制双重圈定。会话还能跨渠道接续,今天在网页上聊一半,明天在消息应用里继续,上下文不丢。企业侧的接入面也给了三个选项:改造官网适配 agent、开放 API(可以用 MCP 或 OpenAPI 暴露)、或者部署一个自家 agent 来应答,成熟度不同的企业可以按自己的节奏选。透明性是另一半核心:企业能看见 agent 在自己网站上做了什么,出了问题能定位到具体会话,这对风控和客服兜底都是刚需。与 MCP 的分工可以这样理解:MCP 解决 agent 调工具的接口规范,PAP 解决的是身份、授权与可见性这一层,两者在企业开放 API 的选项上还能直接咬合。
阵营与时间表
首批站台的企业名单够硬:Genesys、Instinct、Rocket、Shopify、Stripe、Walmart,零售、支付、客服三条线都到齐了。企业愿意站台的动机不难猜:agent 流量正在变成新增量,与其用反爬机制把它们挡在门外,不如用标准接口把身份和权限谈清楚,把风控主动权留在自己手里。值得玩味的是 Stripe 和 Shopify 同时也在 Visa 主导的 Trusted Agent Protocol 阵营里,两套标准并存说明这件事还处在战国期,支付链路尤其可能形成多标准并行,最终走向互补而非替代。时间表方面 v0.1 规范本月内发布,支付、推送通知和更细粒度的权限被明确列为后续扩展,不在首版里,说明首版刻意收窄了野心,先解决身份与会话这两个最痛的点。
对开发者的启示偏前瞻:做 toC agent 产品的团队值得现在就读规范草稿,把 agent 的动作分级(只读、可写、访客)提前做进权限模型,等标准铺开时改造成本最低;做企业侧开发的风险更直接,与其被各家 agent 当爬虫摩擦,不如主动暴露干净的 API 面,PAP 给了现成的框架可跟。