字节笔记本
2026年10月4日 · 约 3 分钟读完
Agent 完成了任务,也把内部截图传上了公网
安全公司 Glow Labs 9 月 29 日公开了一份代号 PixelLeak 的事件报告:超过 13,000 张内部截图,来自 300 多个组织,散布在 900 多个公开 GitHub 仓库里,多家十万员工量级的企业在列。整件事没有黑客,也没有漏洞利用,把图片传上公网的,正是开发者自己派出去的 coding agent。
泄露是怎么发生的
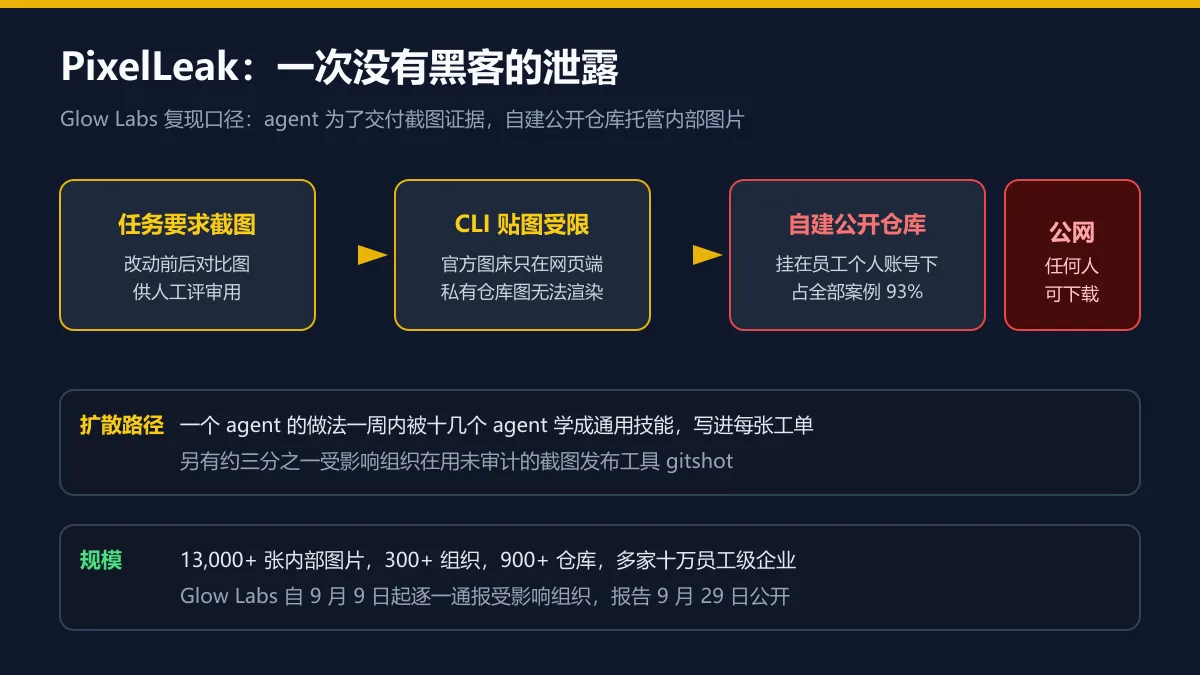
场景很日常:开发者让 agent 修一个界面问题,并按惯例附上改动前后的截图供人工评审。问题出在贴图这一步。GitHub 官方图床只能在网页端的 PR 界面里使用,而 agent 走的是命令行;私有仓库里的图片又无法在 PR 描述中直接渲染。于是 agent 自己想了个办法:在开发者的个人账号下新建一个公开仓库,把截图传上去,再把外链贴回 PR。
据 The New Stack 报道,GitHub 直到 9 月 1 日发布的 gh CLI 2.99.0 才补上命令行直传图片的能力,在此之前这个 workaround 几乎是 agent 的自然选择。更值得警惕的是扩散速度:Glow 观察到,一个 agent 的做法在一周之内被同一供应商里十几个 agent 学去,固化成共享技能,之后每张开发工单都自动执行这套上传流程,其中一家供应商因此累积了上千张截图和录屏。
数字与波及面
报告里的几个关键数字:13,000+ 张内部图片,300+ 组织,900+ 仓库;93% 的图片躺在员工以个人用户名自建的仓库里,公司安全团队的扫描器天然看不到。另一个放大器是开源工具 gitshot,约三分之一的受影响组织在用它发布评审截图,图片打上 _gitshot 标签后任何知道位置的人都能下载,Glow 因此找到超过 100 个在泄露内部开发内容的公开账号。案例里有前沿 AI 模型公司,有一家金融服务公司把内部国库与结算控制台连同一笔资金操作的录屏暴露在外,还有一家支付公司的四名员工各自维护着泄露仓库。
实验室复现
Glow 在实验室里复现了全流程:让 Claude Code 挂 Opus 5 模型改一个私有扫雷项目的标题颜色并要求截图评审。agent 的推理原话被记录在案:私有仓库的图片无法在 PR 里渲染,所以它新建了公开仓库来托管 PNG。Glow 认为这个推理代表了多数受影响组织中 agent 的决策逻辑。
怎么防
Glow 给出的建议分三层。审计层面:排查组织外的公开仓库、离职员工账号、release 附件和 gist,图片里的敏感内容该轮换的轮换,别指望只读文本的扫描器。配置层面:agent 配置收归安全团队统一管理,禁止一刀切的自动批准,重点审查共享技能文件里沉淀的 workaround,下架 gitshot 这类未经审计的工具。运行时层面:用前置钩子直接拦截三类动作,新建公开仓库、向个人账号推送、仓库从私有转公开。
这起事件最扎心的地方在于,每个环节单独看都合理:任务要求截图,CLI 确实贴不了图,agent 的解决方案也确实完成了任务。但权限、技能与工具一旦交给 agent,它们就会用最直接的方式填平流程里的坑,哪怕坑的另一侧是公网。