
字
字节笔记本
2026年10月4日 · 约 3 分钟读完
让 agent 当安全研究员,用 Strix 跑自动渗透
API中转
¥120
安全测试大概是 agent 落地最讲证据的场景:一个漏洞要么被真实利用验证,要么只是一句猜测。开源项目 Strix 把这件事交给了多智能体流水线:66.4k stars,Apache-2.0 协议,Python 写成,近期以每周约 7k stars 的速度上涨,已有安保团队把它接进生产流水线。
项目简介
Strix(usestrix/strix)是一个自主渗透测试 agent,行为模式对标安全研究员:动态运行代码、寻找漏洞、再用真实的 PoC 验证可利用性,而不是只丢一份静态扫描报告。README 开头就写明「Authorized use only」,只允许对自有系统或拿到书面授权的目标使用,这也是它作为开源工具的底线设定。
核心功能
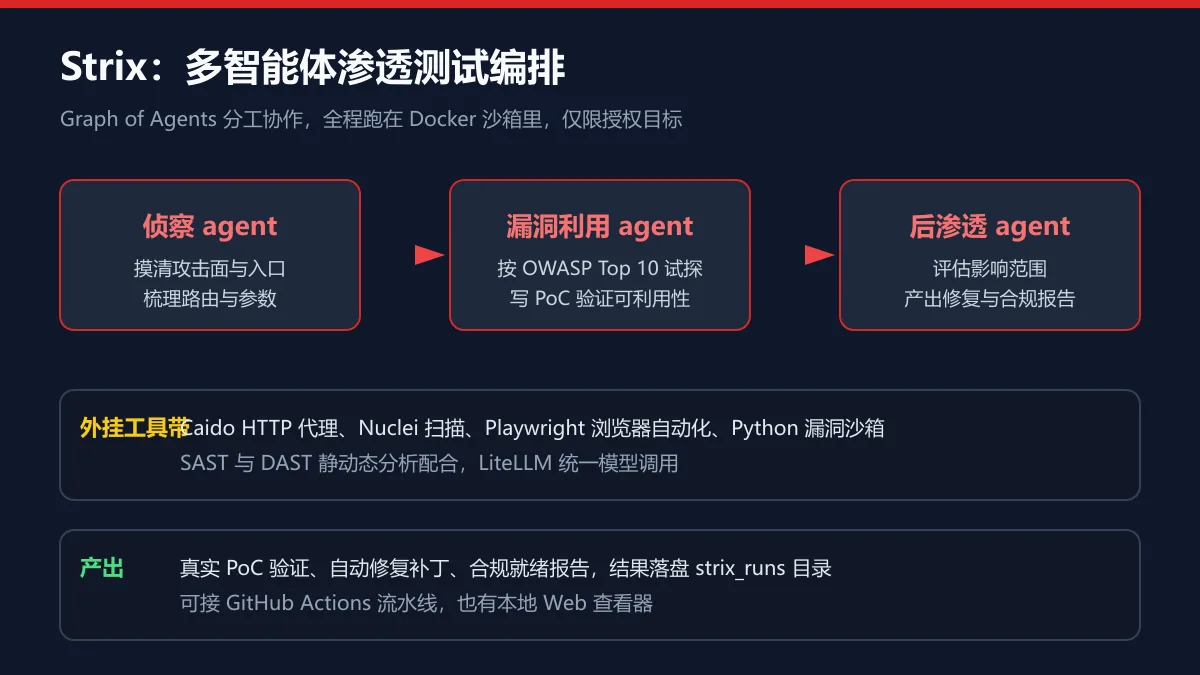
- Graph of Agents 编排:侦察 agent 摸清攻击面与入口,漏洞利用 agent 按 OWASP Top 10 逐类试探并写 PoC,后渗透 agent 评估影响范围,三段接力,各司其职。
- 工具带齐全:Caido 做 HTTP 代理,Nuclei 跑已知漏洞扫描,Playwright 负责浏览器自动化,Python 漏洞沙箱承接动态执行,SAST 与 DAST 静动态结合。
- 产出可交付:真实 PoC 验证、自动修复补丁、合规就绪报告,结果落盘在 strix_runs 目录,
strix view起一个本地 Web 查看器即可翻阅。 - 工程化集成:GitHub Actions 一接,安全检查就能挂进 CI;也提供 MCP server 与 agent skills,coding agent 可以直接调用。
快速上手
安装脚本一条命令:
bash
curl -sSL https://strix.ai/install | bash
export STRIX_LLM="openrouter/z-ai/glm-5.3"
export LLM_API_KEY="your-api-key"
strix --target ./app-directory
两个硬性前提:本机 Docker 正在运行(agent 在容器沙箱里干活),以及一个 LLM API key。模型层走 LiteLLM,主流模型都能换。跑完的结果保存在 strix_runs/<run-name>,无人值守场景用 strix -n -t <target> 走无头模式。
适合谁用
需要做授权测试的安全与平台团队是第一梯队:把重复的侦察和验证环节交给 agent,人聚焦在判断与决策。开源维护者可以用它给自家项目加一道 CI 安全闸门。对 agent 工程感兴趣的开发者,这份仓库也是少见的多智能体编排范本:任务拆分、工具路由、沙箱隔离、产出校验一应俱全。再强调一次边界:只对拥有或获得书面授权的系统使用,这个前提没有任何弹性。
相关文章
分享: