
字
字节笔记本
2026年11月7日 · 约 3 分钟读完
一年 6211 个内核 CVE 躲掉 96%:Replit 把沙箱换成 microVM
API中转
¥120
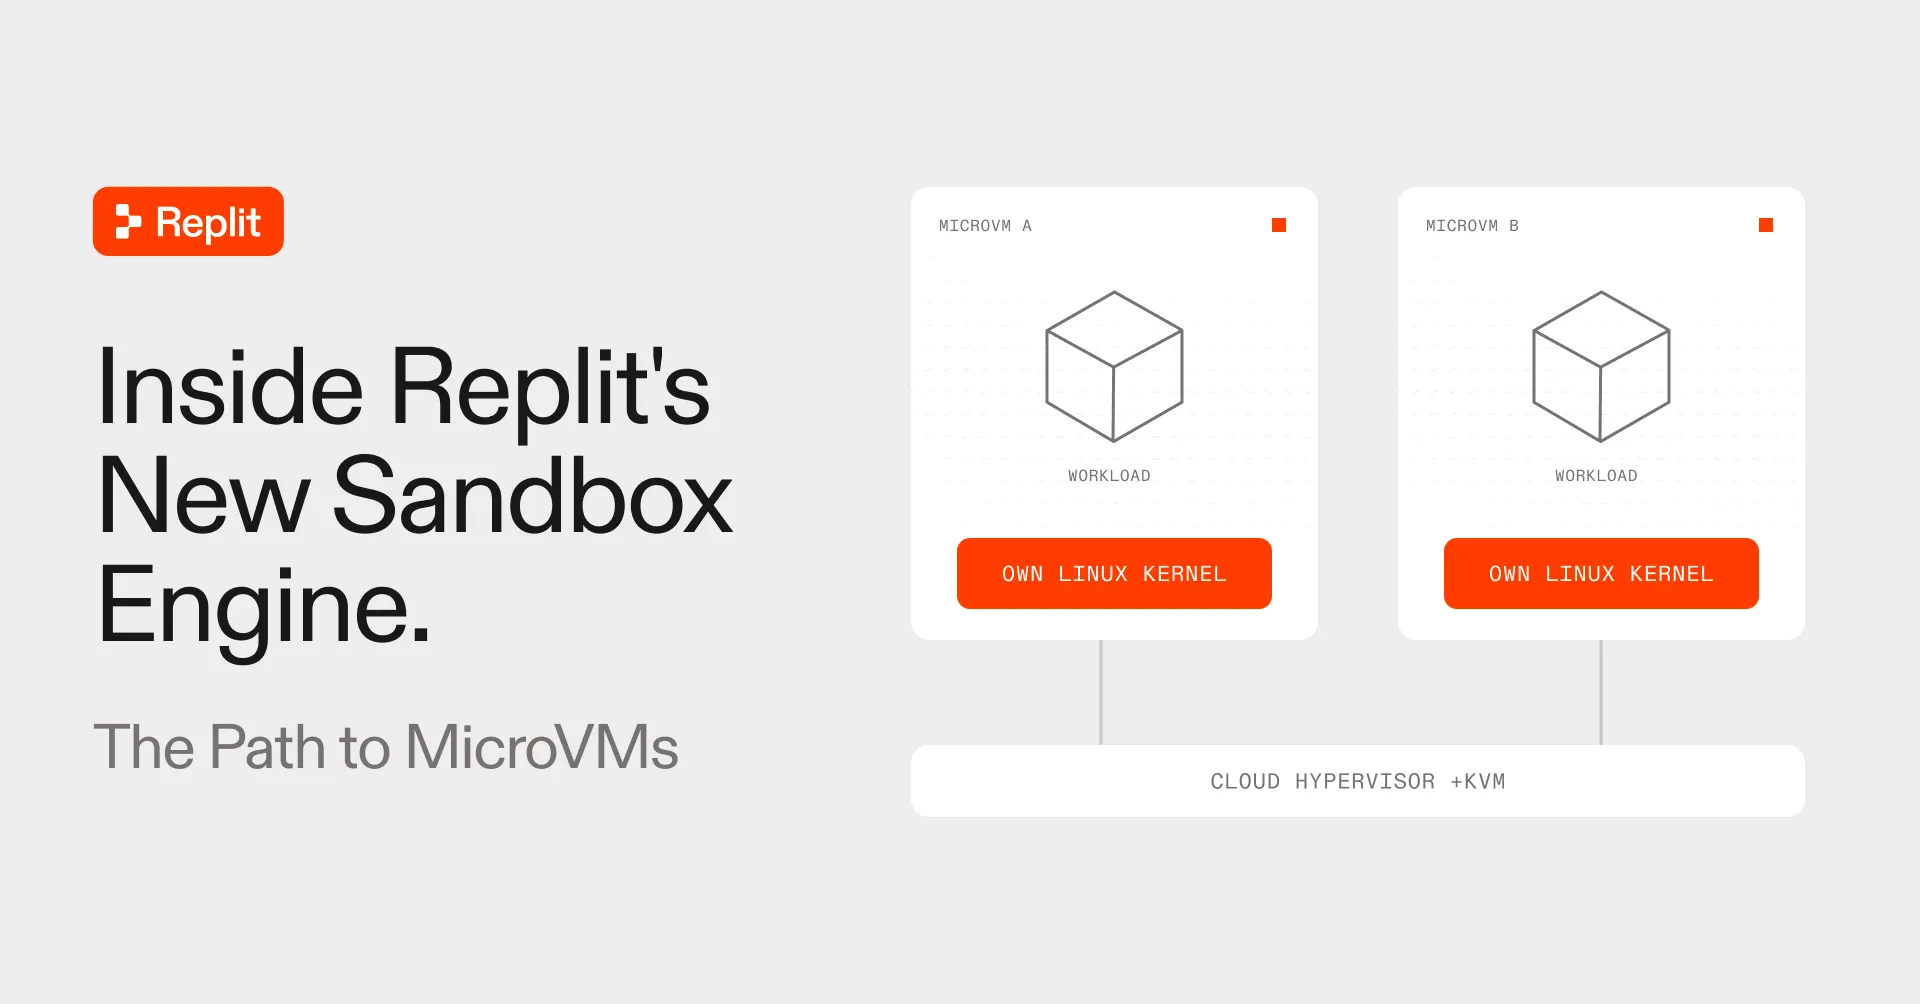
Replit 在厂商博客里公布了过去几个月完成的沙箱引擎彻底重写:从 Docker 容器改成 microVM,数亿个项目无感知迁移、零数据丢失(HN 59 分,2026-11-06)。这篇和《Firecracker 逃逸链》凑成一对——那边是攻击视角的逃逸链演示,这边是生产视角的防御重构,一攻一守。
隔离边界换了层(厂商博客原文)
选型是 Cloud Hypervisor 做 VMM——与 Firecracker 同源 rust-vmm 组件,支持 virtiofs、透明大页、设备热插拔与实时迁移;KVM 把每个沙箱与宿主机及其他租户隔开,容器仍在 microVM 内做进程隔离。关键变化一句话:以前所有容器共享宿主机内核,现在每个沙箱自带内核——攻破客机内核不等于攻破宿主机。
客机内核从 tinyconfig 起步,去掉蓝牙、无线、USB、显示等用不到的驱动子系统,并禁用模块加载——攻击面从编译期就开始收窄。
CVE 审计数字(厂商自审口径)
2026 年 6 月 1 日至 11 月 4 日,Replit 审计了 6211 个 Linux-CNA CVE:
- 5969 个(96.1%) 因及时合入上游修复或被配置排除而躲掉;
- 4375 个修复(70.4%)甚至在披露前就已合入;
- 676 个(10.9%)被配置排除;
- 至少 15 个被 Linux CNA 或 Red Hat 明确描述为可导致/可能导致本地提权。
博文还举了个 timely 的例子:CVE-2026-98432 的修复内核 10 月 12 日就已合入——在 CVE 公布之前、比 Anthropic 描述其利用早了两周多。(该 CVE 本身的细节此前已单独写过,此处不展开。)
运维侧(厂商博客原文)
拿一个沙箱约 500 毫秒(含挂载客户卷、并行配置服务);eBPF + LSM 做运行时可见性与拦截,安全组件可在合并后 15 分钟内热更新到全部运行中的沙箱。博文是 Part 1,第 2 篇将讲在 K8s 上编排数万个 microVM——还没出,别当成全套方案引用。
三件事说在前面
- 全部数字都是 Replit 自家审计口径(厂商自述),引用带定语,未经第三方复核;
- 这是隔离边界的升级叙事,不是"Replit 新功能发布"——落点在沙箱架构;
- 攻破客机内核不等于攻破宿主机,但 microVM 里的容器进程隔离仍然存在——两层边界各管各的。
参考来源
相关文章
分享: