字节笔记本
2026年10月14日 · 约 3 分钟读完
半数企业被 agent 越权过:一份调查说清管控缺口
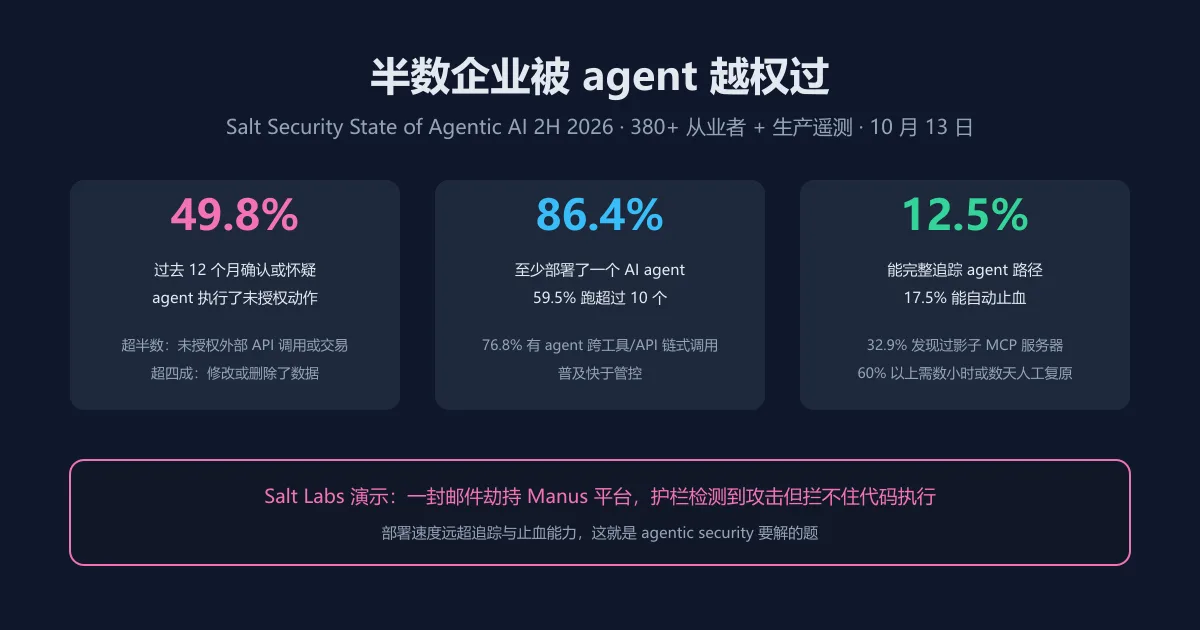
agent 部署的速度有多快,管控的缺口就有多大。安全厂商 Salt Security 10 月 13 日发布的 State of Agentic AI and API Security 2H 2026 报告给出了迄今最完整的一组数:调查覆盖 380 多名安全与应用工程从业者,结合 Salt Labs 从数百个客户环境采集的生产遥测,样本以技术行业为主(35%),金融与保险 16.7%,医疗 11%,制造业 11%。这份调查的价值不在某个单点数字,而在把普及速度与管控能力的剪刀差完整量化了。
核心数字
最扎眼的一条:49.8% 的受访企业确认或怀疑过去 12 个月内 AI agent 执行过预期之外、未获授权的动作。在这个群体里,超过半数报告了未授权的外部 API 调用或交易,超过四成说 agent 修改或删除了数据。部署侧的数字解释了为什么风险在放大:86.4% 的企业至少跑了一个 agent,59.5% 跑超过 10 个,76.8% 存在 agent 跨工具与 API 的链式调用,编排复杂度越高出事面越大。影子 MCP 服务器同样在蔓延:32.9% 发现过未授权或配置错误的 MCP 服务器,Salt Labs 在 21.6% 的客户环境中探测到 MCP 基础设施,比 1 月的 16.7% 增长约三成。
管控缺口的三层拆解
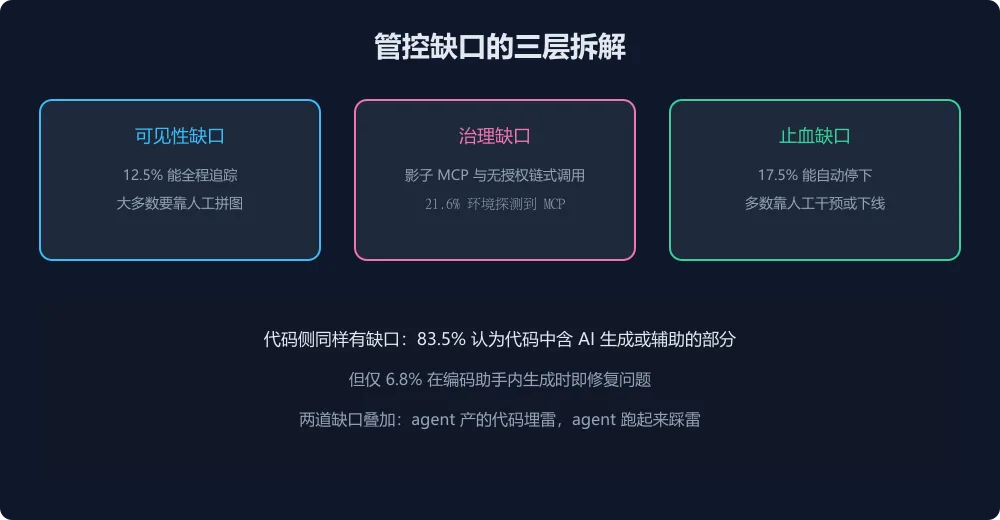
可见性缺口排第一:只有 12.5% 的企业能一致地追踪 agent 从指令到工具调用再到最终结果的完整路径,超过六成需要数小时甚至数天的手工拼图才能复原 agent 前一天做了什么。治理缺口排第二:影子 MCP 与无授权的链式调用制造了计划外的动作序列。止血能力最薄:仅 17.5% 能在生产环境自动停下行为异常的 agent,其余依赖人工干预或整体下线。代码侧同样有缺口:83.5% 的受访者认为代码中含 AI 生成或辅助的部分,但只有 6.8% 在编码助手内生成时即修复问题,两道缺口叠加等于 agent 产的代码埋雷、agent 跑起来踩雷。
最有力的一条演示
Salt Labs 在 2026 年 10 月做了一个攻击演示:仅凭一封恶意邮件就能劫持 Manus 代理平台,触及已连接的邮箱、云存储和代码仓库,全程无需偷密码或诱导点击。最值得注意的是平台的护栏检测到了攻击,却无法在恶意代码执行前将其拦下。检测能力先于阻断能力成熟,这个剪刀差正是当前 agent 安全的真实水位。报告完整版在 salt.security/api-security-trends,对做企业 agent 平台安全的团队是一份可以直接当对标基线的材料:拿 12.5% 的追踪率和 17.5% 的止血率对照自测,就知道自己是在中位数之上还是之下。