
字
字节笔记本
2026年11月7日 · 约 3 分钟读完
820 个假外卖站:反向代理真网站,结账页偷卡
API中转
¥120
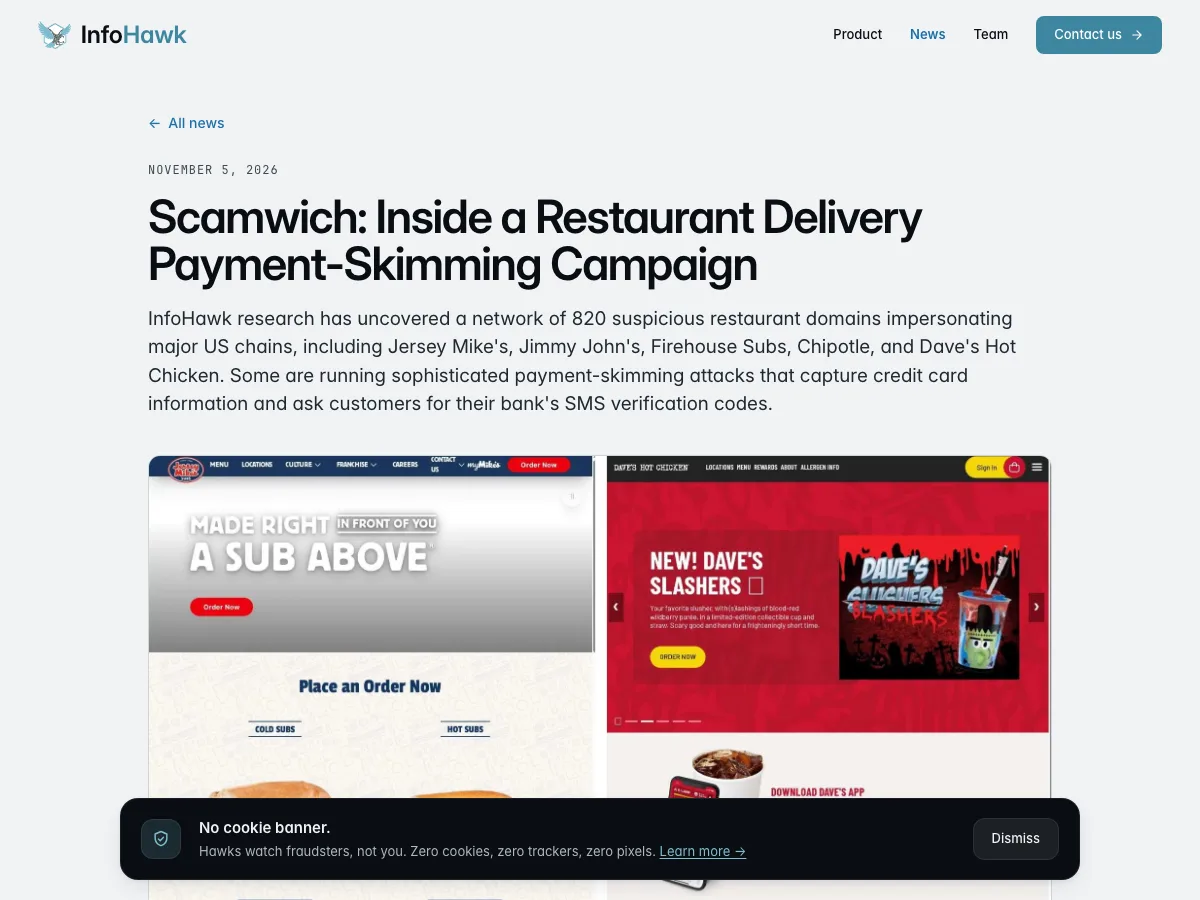
安全公司 InfoHawk 11 月 5 日发布调查《Scamwich: Inside a Restaurant Delivery Payment-Skimming Campaign》:两轮排查共发现 820 个仿冒 35 个餐饮品牌的域名,其中 808 个用 .delivery 顶级域名,其余用 .com 或 .shop;相关域名的注册/扫描时间从 2026 年 3 月 3 日持续到 10 月 21 日——这是一场运营了大半年的批量攻击。
手法:不是仿站,是"开代理"
这批假站的高明之处在于不是粗糙仿制。攻击者在自己控制的基础设施上反向代理正版网站——用户看到的页面、图片、菜单全是正版站点的真实内容,体验与官网点餐几乎无异;唯一的改动发生在结账环节:支付表单被换成恶意的,偷走的是信用卡信息与银行发来的短信验证码——两者结合即可授权欺诈交易。
两个必须说清的事实:正版餐厅网站没有被黑——攻击全程发生在攻击者自己的基础设施上,只是借用了正版站的内容做展示;受害者输入的一切,是在一个看起来无比正常的页面里交出去的。
规模举例
Jimmy John's 一个品牌就被仿冒了 404 个域名;另有 Jersey Mike's、Dave's Hot Chicken 等品牌在名单上。
怎么识别(本文只讲形态与方法)
.delivery这类与行业高度相关的顶级域名是重点怀疑对象——正规连锁店极少用它做官方订餐域名;- 下单前核对域名本身,而不是只看页面长得像不像——反向代理的页面像素级逼真,域名才是破绽;
- 结账页如果出现异常的跳转或额外信息要求,停下来去官方 App 验证。
(按惯例,本文不列任何可疑域名原文,避免给仿冒域带流量。)
与"1.5 万感染网站"的区别
上周写过 Scott Helme 的 1.5 万个被感染网站——那是网站本身被植入恶意代码;这篇 Scamwich 是另一种威胁模型:网站完好无损,攻击者用代理在用户与真站之间站了一层。两者的防御重心不同:前者靠站点自洁,后者只能靠用户的域名意识与品牌方的域名监控。
参考来源
相关文章
分享: