字节笔记本
2026年10月7日 · 约 9 分钟读完
没有80和443端口,如何用域名对外提供服务
在家里的 NAS、公司内网或实验室机器上部署了一个 Web 服务,域名也解析好了,浏览器一访问却超时。排查半天才发现,根本原因是没有 80 和 443 端口:运营商封了家宽的入站端口,企业防火墙只放行出站流量,或者宽带压根没给公网 IP。域名解析正常,服务运行正常,中间那段路却是断的。这是自建服务最常见的困境之一,本文把可行的路径系统梳理一遍,并给出选型建议。
为什么偏偏是这两个端口
HTTP 默认走 80,HTTPS 默认走 443。浏览器看到 https://demo.example.com,实际连接的就是 443 端口——这是约定俗成的默认值,不是必需品。所以端口不通的直接后果只有两种:要么换个端口并在 URL 里显式带上,要么想办法让 443 上的流量最终到达你的服务。
而 80 和 443 恰恰是最常被封的端口,原因很集中:
- 运营商出于合规要求,屏蔽家庭宽带的入站 80/443;
- 企业和校园网防火墙默认只放行出站,入站一律拒绝;
- 运营商级 NAT(CGNAT)之下多户共享一个公网 IP,端口根本映射不到你;
- 云服务器安全组没放行,或端口已被其他进程占用。
更麻烦的是,很多集成场景强制要求标准端口:开放平台的 webhook 回调——支付通知、审批提醒、IM 机器人——大多只接受 80/443 的 URL,带端口的地址根本填不进去;不少企业出口白名单也只放行 443。也就是说,带端口号不只是不体面,很多时候是行不通。
先弄清自己属于哪种情况,再谈方案。
先诊断:你到底缺什么
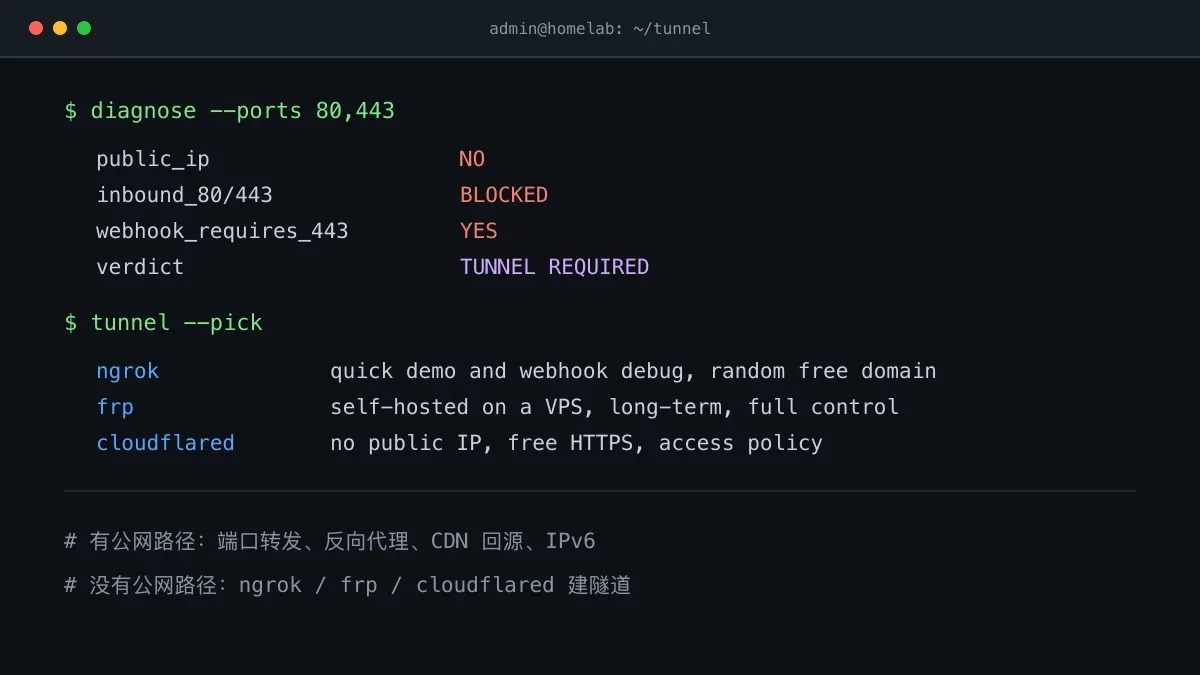
方案选错,多数是因为没搞清楚自己缺的到底是什么。三个问题依次确认:
第一,有没有公网 IP?登录路由器看 WAN 口地址,再对比 ip.cn 之类的查询结果,两者不一致就说明在 CGNAT 后面,端口转发直接出局。第二,入站端口是真封还是没配?用手机热点这类外部网络去访问你的域名加端口,比在内网里自测靠谱得多——内网直连内网会受 NAT 回环干扰,容易得出误判。第三,访问方是谁?如果只是自己和少数同事,VPN 拨回内网就能解决,服务根本不必暴露到公网,这反而是安全上限最高的做法;如果要接开放平台回调,那就只有标准端口一条路,直奔内网穿透。
第一梯队:有公网路径时的绕路方案
换端口。 把服务挪到 8080、8443 等高位端口,访问时写 http://demo.example.com:8080。五分钟就能搞定,适合内部工具和临时验证。缺点也明显:URL 带端口不体面,分享出去容易被问"冒号后面是什么",部分企业出口网络还会封 8080。
端口转发。 如果有公网 IP 且能管理路由器,把外部的 80/443 映射到内网机器的高位端口,外部看到的仍是标准访问。前提很硬:公网 IP 加路由器权限;家宽入站被封或 CGNAT 环境下,此路不通。
反向代理。 在一台 80/443 可达的机器上跑 Nginx 或 Caddy,监听标准端口,按域名把请求分发给内网的多个服务,证书统一管理。这是"一台入口机带一堆内网服务"的标准架构,但它只要求入口机可达——问题被转移,并没有消失。
CDN 回源。 Cloudflare 这类 CDN 对外提供标准 443,回源时允许指定 8443、2053 等高位端口。源站只需开放一个高位端口,封锁 80/443 的影响被 CDN 挡掉,还顺手获得防护和缓存。
IPv6。 家宽普遍分配了公网 IPv6,入站端口策略与 IPv4 不同,很多时候 IPv6 直连反而通。但访问方也必须有 IPv6,实际部署应做双栈,IPv4 侧仍需兜底方案。
DDNS。 解决的是"IP 会变",不解决"端口被封",通常与端口转发搭配使用。
这一梯队方案的共同前提:存在一条你可以控制的公网可达路径。如果连公网 IP 都没有,就只剩最后一条路——内网穿透。
第二梯队:内网穿透,最通用的解法
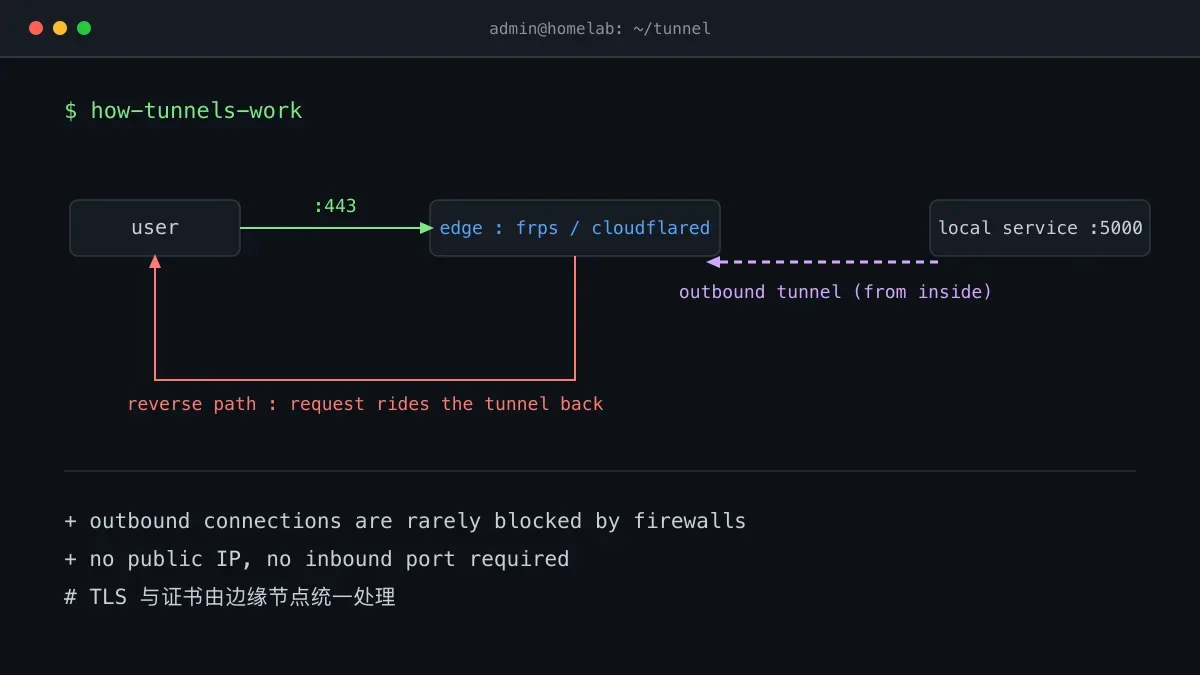
原理值得说清楚:内网机器主动向公网服务器发起出站连接,建立一条隧道;外部用户的请求先到达公网端,再通过这条已建立的隧道反向送回内网。出站流量几乎不会被任何防火墙拦截,所以即使在"没有公网 IP、开不了任何入站端口"的最恶劣环境下,方案依然可用,HTTPS 和证书也由隧道端统一处理。
三个代表性工具,定位各不相同。
ngrok 是临时演示之王。一条命令把本地端口暴露到公网,立刻得到一个 HTTPS URL,调试 webhook、给同事看 demo 再合适不过。以最常见的 Web 服务为例,接入只需要两行:
from flask import Flask
import ngrok

app = Flask(__name__)

@app.route("/")
def hello():
    return "Hello, this is your local service exposed to the internet!"

public_url = ngrok.connect(5000)
print(f" * 公网访问URL: {public_url}")

app.run()
代价是免费版每次重启分配的随机域名都会变,带宽和连接数也受限。
frp 是长期自建的主流选择,开源免费。一台有公网 IP 的 VPS 上跑 frps,内网机器跑 frpc,配置文件里声明映射关系,就能稳定转发 HTTP、HTTPS、TCP、UDP。域名直接解析到 VPS,证书挂在入口的 Nginx 上。内网侧的配置通常只有几行:
# frpc.toml,跑在内网机器上
serverAddr = "your-vps.example.com"
serverPort = 7000

[[proxies]]
name = "web"
type = "http"
localPort = 5000
customDomains = ["demo.example.com"]
可控性最强,代价是自己维护这台 VPS。
Cloudflare Tunnel 是近年最受青睐的折中:内网跑 cloudflared,主动连接 Cloudflare 边缘节点,不需要公网 IP、不开放任何入站端口,免费、自动 HTTPS,配合 Zero Trust 还能给每个服务叠加访问鉴权策略。短板是境内访问速度不稳定。
选型一句话:临时调试用 ngrok;长期稳定、要完全可控,frp 自建;想省掉 VPS 和证书运维,用 Cloudflare Tunnel。
踩坑提示
- 安全边界。 隧道一旦建立,内网服务就等于暴露在公网上。务必加认证:frp 配 token 或用 stcp,Cloudflare Tunnel 配 Access 策略,绝不要把无鉴权的管理后台直接穿透出去。
- 备案问题。 用境内服务器提供 80/443 服务需要 ICP 备案,很多"端口不通"实际是未备案被拦截,先确认这一点再折腾技术方案。
- 免费隧道域名会变。 依赖固定回调地址的服务(支付、OAuth)会被随机域名坑得很惨,要么上付费固定域名,要么换 frp 自建。
- 证书签发依赖端口。 HTTP-01 验证要求 Let's Encrypt 能从公网访问你的 80 端口,端口被封时改用 DNS 验证;用高位端口对外提供 HTTPS 的,证书申请环节同样要绕开 80 端口。
- 长连接。 WebSocket 要求代理链路上每一跳都正确处理 Upgrade 头,Nginx 反代和 frp 的 HTTP 类型都要显式确认。
- 回环测试。 在内网用公网域名访问自己的服务可能不通(NAT 回环),别误判成服务故障,换外网网络再验证。
写在最后
80 和 443 只是默认值,从来不是必需品。对外提供服务的本质,是找到一条公网可达的路径:改端口是权宜之计;端口转发和反向代理依赖公网 IP;内网穿透几乎不挑环境,是最通用的兜底。选型时问自己三个问题:服务生命周期是临时还是长期?愿不愿意维护一台公网机器?安全边界划在哪里?想清楚这三点,方案自然就定了。