
字
字节笔记本
2026年11月7日 · 约 3 分钟读完
每次推送都过一遍安全审查:Vercel Security Review
赞助API中转
¥120
Vercel 11 月 2 日在官方博客宣布 Security Review 公开测试版:一个 Vercel Agent 能力,自动扫描代码变更里的安全漏洞,与已有的 Code Review、Investigation 功能并列。这不是独立的安全产品发布,而是把安全审查做进了部署流程。
怎么跑
- 由 GitHub push 事件触发,包括直推生产分支的提交;
- 与分支的上一次部署做对比,只审 diff——所以秒级完成,可以跑在每一个 preview 与生产部署上。
能抓什么
不止模式匹配式的扫描:agent 会追踪变更代码的可达路径并验证发现,能抓到逻辑缺陷——比如缺失的鉴权检查、暴露的密钥。团队还可以用自然语言写自定义安全策略(例如"返回客户数据的接口必须校验归属"),按项目或全团队管理,CLI 用 vercel security policy。
发现与修复
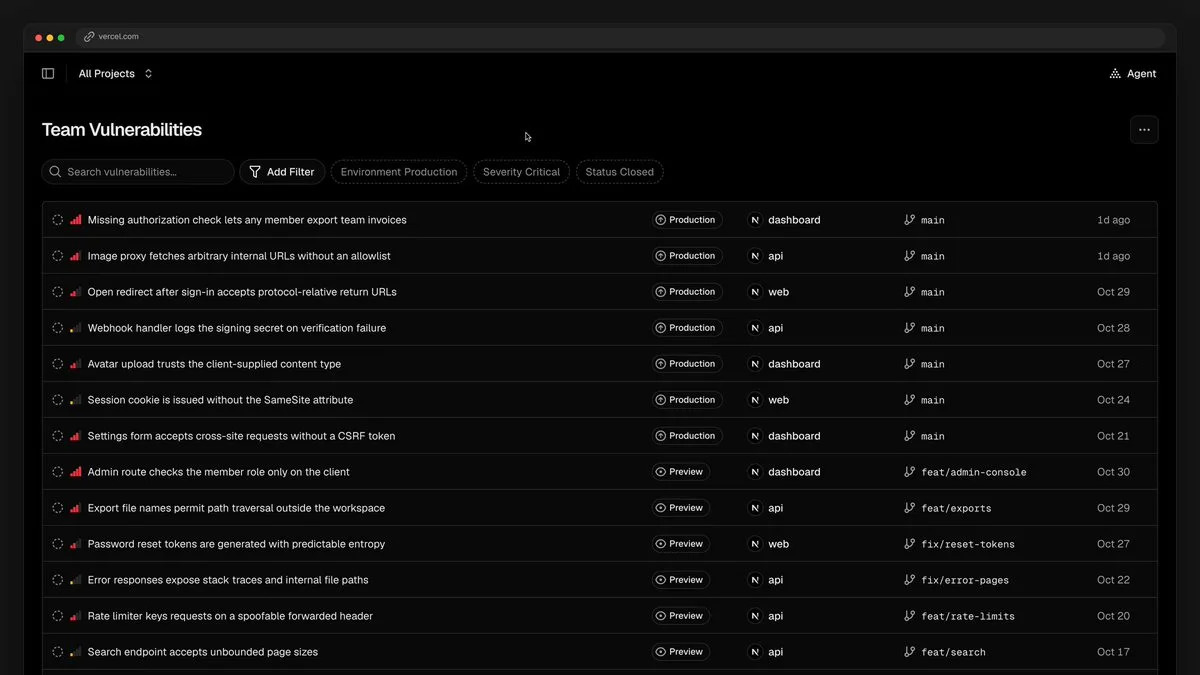
- 发现出现在 PR 评论、GitHub checks、仪表板的 Vulnerability 视图与 CLI 输出里,每条附解释、修复指引与来源 commit/部署链接;重复发现自动去重,不再检出时自动解决;
- 点 "Fix with Vercel Agent":agent 先复核漏洞、做最小修复(例如把发票查询限定到用户所属组织)、更新测试;
- 也可用
vercel security vulnerabilities把发现拉给自家的 coding agent,或导出 Markdown/JSON;Enterprise 团队可经 Audit Log Drains 流入 SIEM。
可用性与价格
Pro 与 Enterprise 团队的公开测试版,在 Vercel Agent 设置里启用。计费按 Vercel Agent 费率——模型 token 按供应商成本无加价、另加 $0.25/百万 token;审查免费至 2026 年 11 月 10 日,Agent 做的修复按标准费率计。路线图:CLI/v0 部署、非 Vercel 仓库、PR 内直接修复。
判断
对已经在 Vercel 上跑 preview 部署的团队,这是"部署流水线自带安全闸门"的样本——diff-only 的设计让它可以每推必跑而不拖速度。三点校准:① 公开 beta,覆盖范围与误报率以自己仓库的实测为准;② 免费窗口 11 月 10 日截止,之后按 Agent 费率计费,先算一笔账;③ 它与 GPT-6 Cyber(模型)、DeepMind RSA 研究(密码分析)是不同层的东西——这是部署流程里的功能。
参考来源
相关文章
分享: