字节笔记本
2026年10月7日 · 约 11 分钟读完
用 Go Gin 打通微信小程序登录:一条完整的鉴权链路
做过 Web 端登录的开发者,第一次做微信小程序登录时往往会愣一下:没有注册页,没有密码框,甚至没有「登录」这个动作——它是静默发生的。小程序把「身份」拆成了两段:微信负责证明这个用户是谁,你的后端负责决定这个人能用什么。连接两段的,是一个只有五分钟寿命、用一次即作废的临时凭证 code。
本文以 Go 生态里最流行的 Web 框架 Gin 为例,把这条链路完整走一遍,并聊聊每一步背后的设计原因与最容易踩的坑。
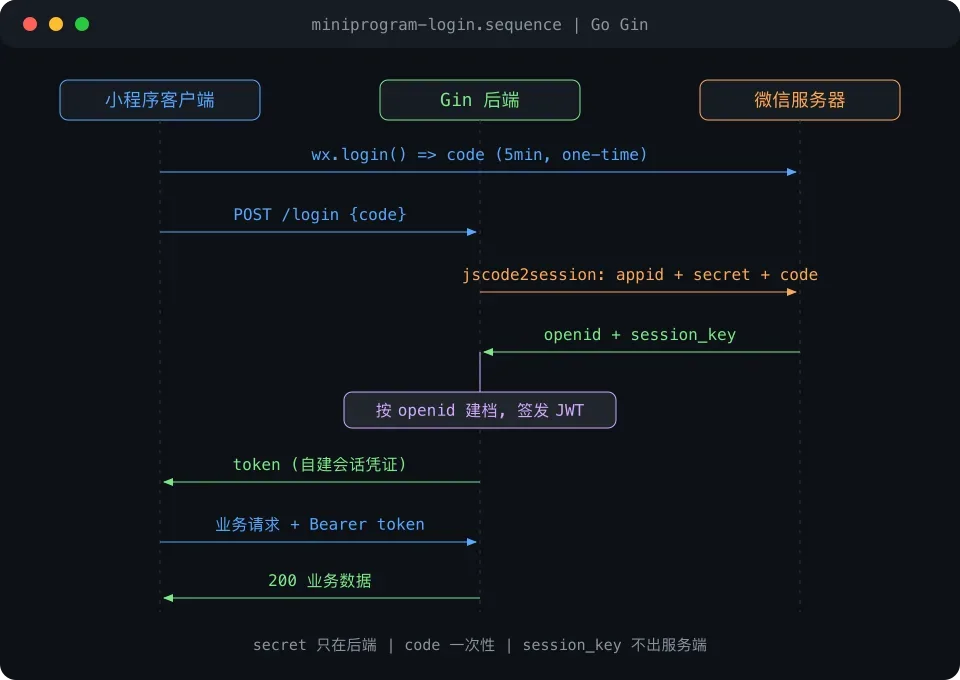
链路全景:一个 code 的五分钟旅程
标准的小程序登录时序只有五步:
- 小程序端调用
wx.login(),微信客户端静默取得一个临时登录凭证 code,有效期五分钟,且只能使用一次; - 小程序通过 HTTPS 把 code 发给自己的后端,比如
POST /login; - 后端拿着 appid、appsecret 和 code 调用微信的
jscode2session接口,换回 openid 和 session_key——如果小程序绑定过微信开放平台,还会一并拿到 unionid; - 后端以 openid 为唯一键,在自己的用户表里查找或创建用户,然后签发一个属于自己体系的会话凭证(通常是 JWT)返回给小程序;
- 此后小程序的每个业务请求都携带这个令牌,由 Gin 中间件统一校验。
这里顺带区分两个容易混淆的标识:openid 是用户在单个小程序内的唯一编号,换个小程序就变了;unionid 则在同一个微信开放平台账号下的多个应用之间保持一致。只做登录这一个场景,openid 够用;但只要产品矩阵里还有公众号、App 或第二个小程序,就应该在首次登录时把 unionid 一并落库,否则后面做账号打通时,得让老用户重登一遍才能补齐。
为什么要绕这么一圈?核心原因是 appsecret 只能存在后端。openid 是用户在单个小程序内的唯一标识,但换取它必须出示 appid 加 secret;secret 一旦泄露,任何人都能冒充你的服务端与微信通信。所以「接触 secret 的那一步」必须放在自己的服务器上,小程序端永远只经手 code 这种短命凭证。这是整条链路里唯一不能偷懒的地方。
Gin 端骨架:路由、绑定与结构体
Gin 的 API 以简洁著称,搭一个登录接口的骨架非常直接:
type LoginRequest struct {
    Code string `form:"code" json:"code" binding:"required"`
}

func login(c *gin.Context) {
    var req LoginRequest
    if err := c.ShouldBind(&req); err != nil {
        c.JSON(http.StatusBadRequest, gin.H{"error": err.Error()})
        return
    }
    // 拿 req.Code 去调 jscode2session
}

r.POST("/login", login)
这里有两个值得展开的 Gin 惯用法。其一是结构体绑定:字段打上 form 与 json 两个 tag,再挂 binding:"required",ShouldBind 会按请求的 Content-Type 自动在表单与 JSON 之间选择解析方式,参数缺失时直接报错,省掉一层手写校验。其二是路径参数:c.Param("id") 对应 /users/:id 这类路由,适合做登录之后「拉取自己资料」的 RESTful 端点。
小程序端则是在 app.js 的 onLaunch 里调用 wx.login,把 res.code 发往后端。注意整个流程不需要用户点任何按钮——静默登录正是小程序体验流畅的原因之一,也让「登录态过期后自动续期」变得容易:收到 401 就静默重登一次,用户全程无感。
登录签发令牌只是上半场,下半场是校验。Gin 的中间件机制正好承担这件事:写一个返回 gin.HandlerFunc 的函数,解析并验证令牌,失败就用 c.AbortWithStatusJSON 直接终止请求,成功则把 openid 挂进请求上下文,后续 handler 用 c.Get 就能取到当前用户:
func auth() gin.HandlerFunc {
    return func(c *gin.Context) {
        claims, err := parseToken(c.GetHeader("Authorization"))
        if err != nil {
            c.AbortWithStatusJSON(http.StatusUnauthorized, gin.H{"error": "unauthorized"})
            return
        }
        c.Set("open_id", claims.OpenID)
        c.Next()
    }
}

api := r.Group("/api", auth())
再配合 r.Group 把受保护的接口收进同一组,公开路由与鉴权路由的边界一目了然——这是 Gin 在中型项目里依然能保持整洁的关键。
与微信服务器通信:两条不同的路
服务端与微信的交互其实有两条独立通道,初学者极易混为一谈。
第一条是主动调用。jscode2session、获取接口调用凭证、发订阅消息,都是你的服务端作为 HTTPS 客户端去请求微信接口域名。登录链路属于这一条,用 Go 标准库的 http.Client 加 json.Unmarshal 十几行就能封装好,唯一要注意的是 secret 从环境变量或配置中心读取,不要写进代码仓库。登录之外还有一类高频需求是获取全局接口凭证 access_token:多个业务模块都要用它,而它的获取接口本身有频次限制,应该由一个统一模块负责获取、缓存与过期刷新,而不是各处自行请求——这一层抽好了,登录、支付、消息推送才有共同的底座。
第二条是被动接收。如果同一个后端还接了公众号、需要接收事件推送,微信服务器会反过来请求你配置的回调地址,并在首次配置时发起一次接入校验:带上 signature、timestamp、nonce、echostr 四个参数。校验算法是把你在微信后台配置的 token 与 timestamp、nonce 三个字符串按字典序排序后拼接,计算 SHA-1,与 signature 比对,通过则原样返回 echostr:
func validateSignature(signature, timestamp, nonce, token string) bool {
    params := []string{token, timestamp, nonce}
    sort.Strings(params)
    sum := sha1.Sum([]byte(strings.Join(params, "")))
    return fmt.Sprintf("%x", sum) == signature
}
这条通道与小程序登录无关,却常被塞进同一个 Gin 服务里。建议用独立的路由组隔离回调逻辑,避免它与业务 API 互相污染。
会话与安全:四个高频坑
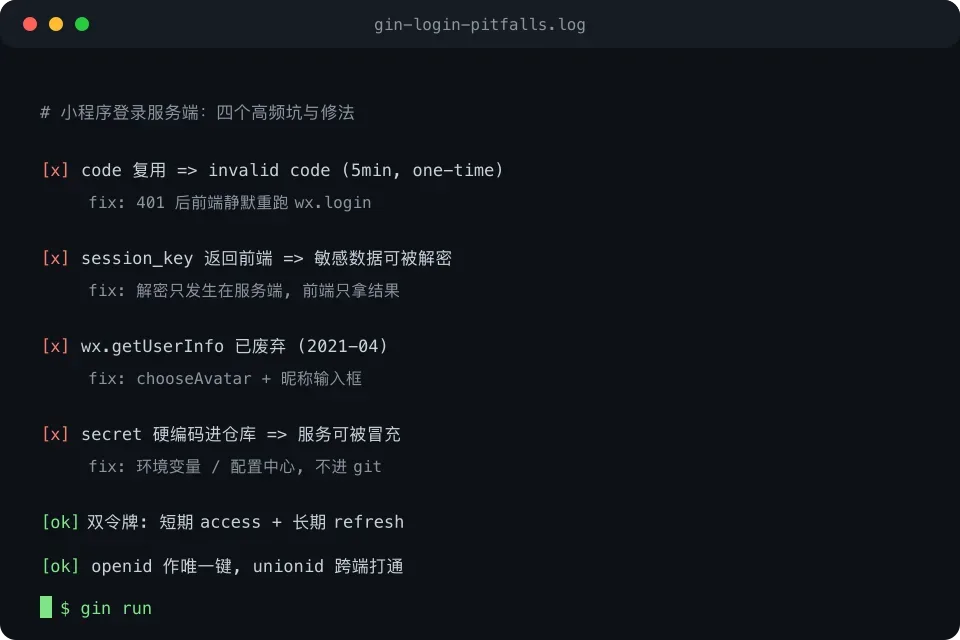
实际落地时,下面四个坑几乎每个团队都会撞上一次:
- code 复用。code 一次性有效,失败重试时若拿同一个 code 再调一次
jscode2session,会得到 invalid code。正确做法是收到 401 后,前端重新静默跑一遍wx.login。 - session_key 下发。session_key 用于解密手机号等敏感数据,绝不能原样返回给小程序端,历史上的数据泄露事故多源于此。现代做法是解密只发生在服务端,前端只拿结果。
- 旧 API 失效。早期教程里的
open-type="getUserInfo"按钮自 2021 年起已拿不到真实昵称头像,官方改成了头像昵称填写能力(chooseAvatar 加昵称输入框)。照抄几年前的示例代码会直接踩空。 - 敏感数据进 JWT。JWT 的 payload 只是 base64 编码,不是加密,任何拿到令牌的人都能解码。session_key、手机号这类字段永远不要放进去。
会话方案本身,自建 JWT 是小程序场景的主流选择:小程序没有浏览器那套 Cookie 机制,wx.request 不会自动携带会话,把令牌放进请求头是最省事也最可控的方案。更讲究一点可以做双令牌——短期 access token 配长期 refresh token,在安全与体验之间取平衡。
它其实是 OAuth2 的缩小版
回看整条链路会发现,小程序登录本质是一套「身份联邦」:微信是身份提供方,你的 Gin 服务是服务提供方,jscode2session 扮演了令牌交换端点的角色——结构与 OAuth2 的授权码模式同源,只是把浏览器跳转换成了静默调用。理解了这一点,再去对接支付宝小程序或标准 OAuth2 登录,几乎是同一套思维换不同的接口名。
至于「要不要交给第三方身份服务」,在小程序场景里未必划算:市面上的通用身份产品多围绕账号密码与社交登录设计,而小程序登录的核心标的 openid 恰恰掌握在微信手里,任何方案最终都得回到 jscode2session 这一步。自建的真正收益是掌控力——令牌格式、过期策略、风控规则都由自己决定,代价则是上文那些坑要自己逐个踩过。
对个人开发者,Gin 足够轻,半天就能把链路跑通;对团队项目,则建议尽早把「微信对接」抽成独立模块,登录、支付、推送共用同一层凭证管理与重试逻辑——几乎所有多端微信项目,最后都会补上这一次重构。